Ризики використання ШІ в банківській сфері та механізми контролю: як elDoc забезпечує безпечний і керований корпоративний ШІ
Генеративний ШІ змінює підходи банків до опрацювання документів, аналізу фінансової інформації, ведення клієнтських даних та автоматизації бізнес-процесів. Однак у міру переходу від експериментального використання ШІ до його масштабного впровадження постає ключове питання: як масштабувати застосування ШІ, не ставлячи під загрозу безпеку, відповідальність за дотримання регуляторних вимог, суверенність даних та операційний контроль?
Завдання полягає не лише в захисті великих мовних моделей (LLM). Використання корпоративного ШІ створює нові ризики, пов’язані з пошуком і отриманням інформації, опрацюванням документів, результатами, згенерованими ШІ, автономним виконанням дій, сторонньою інфраструктурою та взаємодією ШІ-систем із чинними банківськими процесами.
Для фінансових установ заходів захисту на рівні самої моделі недостатньо, щоб належно контролювати ці ризики.
Безпечна архітектура ШІ для банків має визначати, до яких ресурсів і даних може звертатися ШІ, яку інформацію опрацьовувати, які дії виконувати, як перевіряти результати його роботи та як відстежувати кожну важливу операцію, встановлюючи відповідального користувача або процес.
Саме тому управління ШІ має стати невід’ємною складовою корпоративної архітектури безпеки, а не обмежуватися додатковим набором внутрішніх політик і регламентів.
elDoc, корпоративна GenAI-платформа для інтелектуальної роботи з документами, допомагає вирішити це завдання, об’єднуючи в єдиному корпоративному середовищі захищене управління документами, Retrieval-Augmented Generation (RAG) з урахуванням прав доступу, ШІ-агентів для роботи з документами, перевірку результатів за участю людини (Human-in-the-Loop, HITL), оркестрацію кількох LLM та гнучкі можливості розгортання інфраструктури.
У цій статті розглянемо основні ризики використання ШІ в банківській сфері, необхідні механізми контролю та те, як elDoc допомагає фінансовим установам побудувати багаторівневу архітектуру захисту для безпечного використання ШІ з належним управлінням і контролем.
1. Чому управління ризиками ШІ стає пріоритетом для банків
Банки вже працюють у межах комплексних систем управління кібербезпекою, інформацією, операційною стійкістю, ризиками взаємодії з третіми сторонами та дотриманням регуляторних вимог.
Генеративний ШІ створює додатковий виклик: ШІ-системи не просто зберігають або передають інформацію. Вони інтерпретують її, поєднують різні дані, генерують на їх основі новий контент і дедалі частіше виконують дії, спираючись на отримані результати.
Розгляньмо банківського ШІ-асистента, який має доступ до документів для онбордингу клієнтів, кредитних заявок, внутрішніх політик щодо дотримання нормативних вимог та фінансової звітності.
Навіть якщо базова LLM технічно захищена, банк має знайти відповіді на низку важливих запитань:
- Чи може ШІ отримати доступ до клієнтських документів, які співробітник, що надіслав запит, не має права переглядати?
- Чи може зловмисна інструкція, вбудована в документ, вплинути на поведінку ШІ?
- Чи може конфіденційна банківська інформація передаватися зовнішньому постачальнику моделей?
- Як банк перевіряє точність фінансових даних, вилучених за допомогою ШІ?
- Чи може AI-агент змінити або погодити документ без належного дозволу?
- Хто несе відповідальність, якщо інформація, згенерована ШІ, призводить до ухвалення помилкового рішення?
- Чи може банк відновити повну послідовність взаємодії з документами, користувачами та погодженнями в процесі за участю ШІ?
- Що відбувається, якщо постачальник ШІ-сервісу стає недоступним або модель більше не відповідає вимогам банку?
Це не окремі технічні питання. Вони безпосередньо впливають на операційні ризики, конфіденційність клієнтської інформації, внутрішні механізми контролю, виконання регуляторних вимог та відповідальність фінансової установи.
Три ключові виміри ризиків використання ШІ в банківській сфері
| Вимір ризику | Основний ризик | Можливі наслідки для банку |
|---|---|---|
| 1. Ризики доступу ШІ до інформації | ШІ отримує, опрацьовує або розкриває інформацію, доступ до якої не дозволений користувачеві, що надіслав запит. | Несанкціоноване розкриття конфіденційних даних клієнтів, фінансової інформації та внутрішніх документів з обмеженим доступом. |
| 2. Ризики, пов’язані з результатами роботи ШІ та ухваленням рішень | ШІ генерує неточну, неповну або оманливу інформацію, яка не пройшла належної перевірки. | Помилки у фінансовому аналізі, ненадійні оцінки відповідності нормативним вимогам та хибні бізнес-рішення, ухвалені за допомогою ШІ. |
| 3. Ризики дій та автономності ШІ | ШІ-агенти виконують несанкціоновані, непередбачені або недостатньо контрольовані операції. | Несанкціоноване внесення змін до документів, неправомірне переведення процесів на наступні етапи та виконання важливих бізнес-операцій без належного контролю. |
Головний висновок: ефективна архітектура управління ШІ в банку має охоплювати всі три виміри ризиків: доступ до інформації, достовірність результатів та автономність ШІ. Водночас вона має забезпечувати збереження чинних механізмів безпеки, підзвітності й операційного контролю фінансової установи.
2. Від захисту моделей до корпоративного управління ШІ
Традиційні засоби кібербезпеки забезпечують захист інфраструктури, застосунків, цифрових ідентичностей, мереж і даних.
Ці механізми залишаються необхідними, однак генеративний ШІ створює додаткові канали, через які інформацію можна отримувати, інтерпретувати, перетворювати та використовувати для виконання певних дій.
Наприклад, у системі управління документами банку може бути впроваджено надійний механізм розмежування доступу на основі ролей (Role-Based Access Control, RBAC). Проте якщо ШІ-асистент отримує документи через службовий обліковий запис без належних обмежень, під час взаємодії з ШІ чинні права доступу до документів можуть не застосовуватися.
Так само LLM можна налаштувати на відхилення несанкціонованих запитів, але самих інструкцій у промптах недостатньо, щоб замінити контроль доступу, реалізований на рівні застосунку.
Основний принцип полягає в тому, що ШІ має працювати в межах установлених у банку правил безпеки та розмежування доступу, а не створювати альтернативні шляхи обходу цих механізмів.
Для цього потрібна багаторівнева система захисту.
| Рівень захисту | Вимога до управління та контролю |
|---|---|
| Ідентифікація та автентифікація | Встановлення особи користувача, який ініціює запит до ШІ |
| Авторизація | Забезпечення дотримання прав доступу на рівні користувачів, ролей, груп і окремих документів |
| Отримання інформації | Обмеження контексту ШІ інформацією, до якої користувач має належні права доступу в корпоративному середовищі |
| Опрацювання даних за допомогою ШІ | Контроль доступу до моделей, обробки даних і середовищ виконання |
| Перевірка результатів | Перевірка інформації, згенерованої ШІ, перед її використанням для ухвалення важливих рішень або виконання операцій |
| Дії ШІ | Обмеження дій ШІ виключно операціями, на які надано чіткий дозвіл |
| Контроль з боку людини | Забезпечення належної перевірки та погодження людиною |
| Можливість аудиту та відстеження дій | Фіксація інформації про документи, користувачів та операції, виконані за участю ШІ |
| Інфраструктура | Забезпечення доступності, суверенності даних та операційної стійкості |
Усі ці механізми контролю мають працювати узгоджено.
Захищена модель не компенсує відсутності обмежень доступу до документів. Надійна автентифікація не запобігає появі неточної інформації, згенерованої ШІ. А докладні журнали аудиту не можуть запобігти несанкціонованій дії, якщо її вже виконано.
Отже, безпеку ШІ в банківській сфері потрібно забезпечувати за допомогою цілісної архітектури контролю, що охоплює повний життєвий цикл документів і ШІ-систем.
3. Основні ризики використання ШІ в банківській сфері: де потрібен особливий контроль
3.1 Конфіденційність клієнтської інформації та несанкціонований доступ
Банки працюють з конфіденційною інформацією високого рівня чутливості, зокрема персональними даними клієнтів, фінансовою звітністю, документами щодо рахунків, записами про транзакції та конфіденційною діловою інформацією.
Підключення ШІ до корпоративних сховищ створює ризики не лише витоку даних. Інформація також може розкриватися через відповіді ШІ, які на перший погляд здаються цілком коректними, але містять дані з джерел, до яких користувач, що надіслав запит, не повинен мати доступу.
Як elDoc допомагає знизити цей ризик
elDoc поєднує автентифікацію користувачів, розмежування доступу на основі ролей (RBAC), контроль доступу на рівні окремих документів і RAG з урахуванням прав доступу.
Замість того щоб надавати LLM необмежений доступ до корпоративної інформації, elDoc перевіряє права доступу ще до передавання вмісту документів або отриманого контексту на опрацювання ШІ.
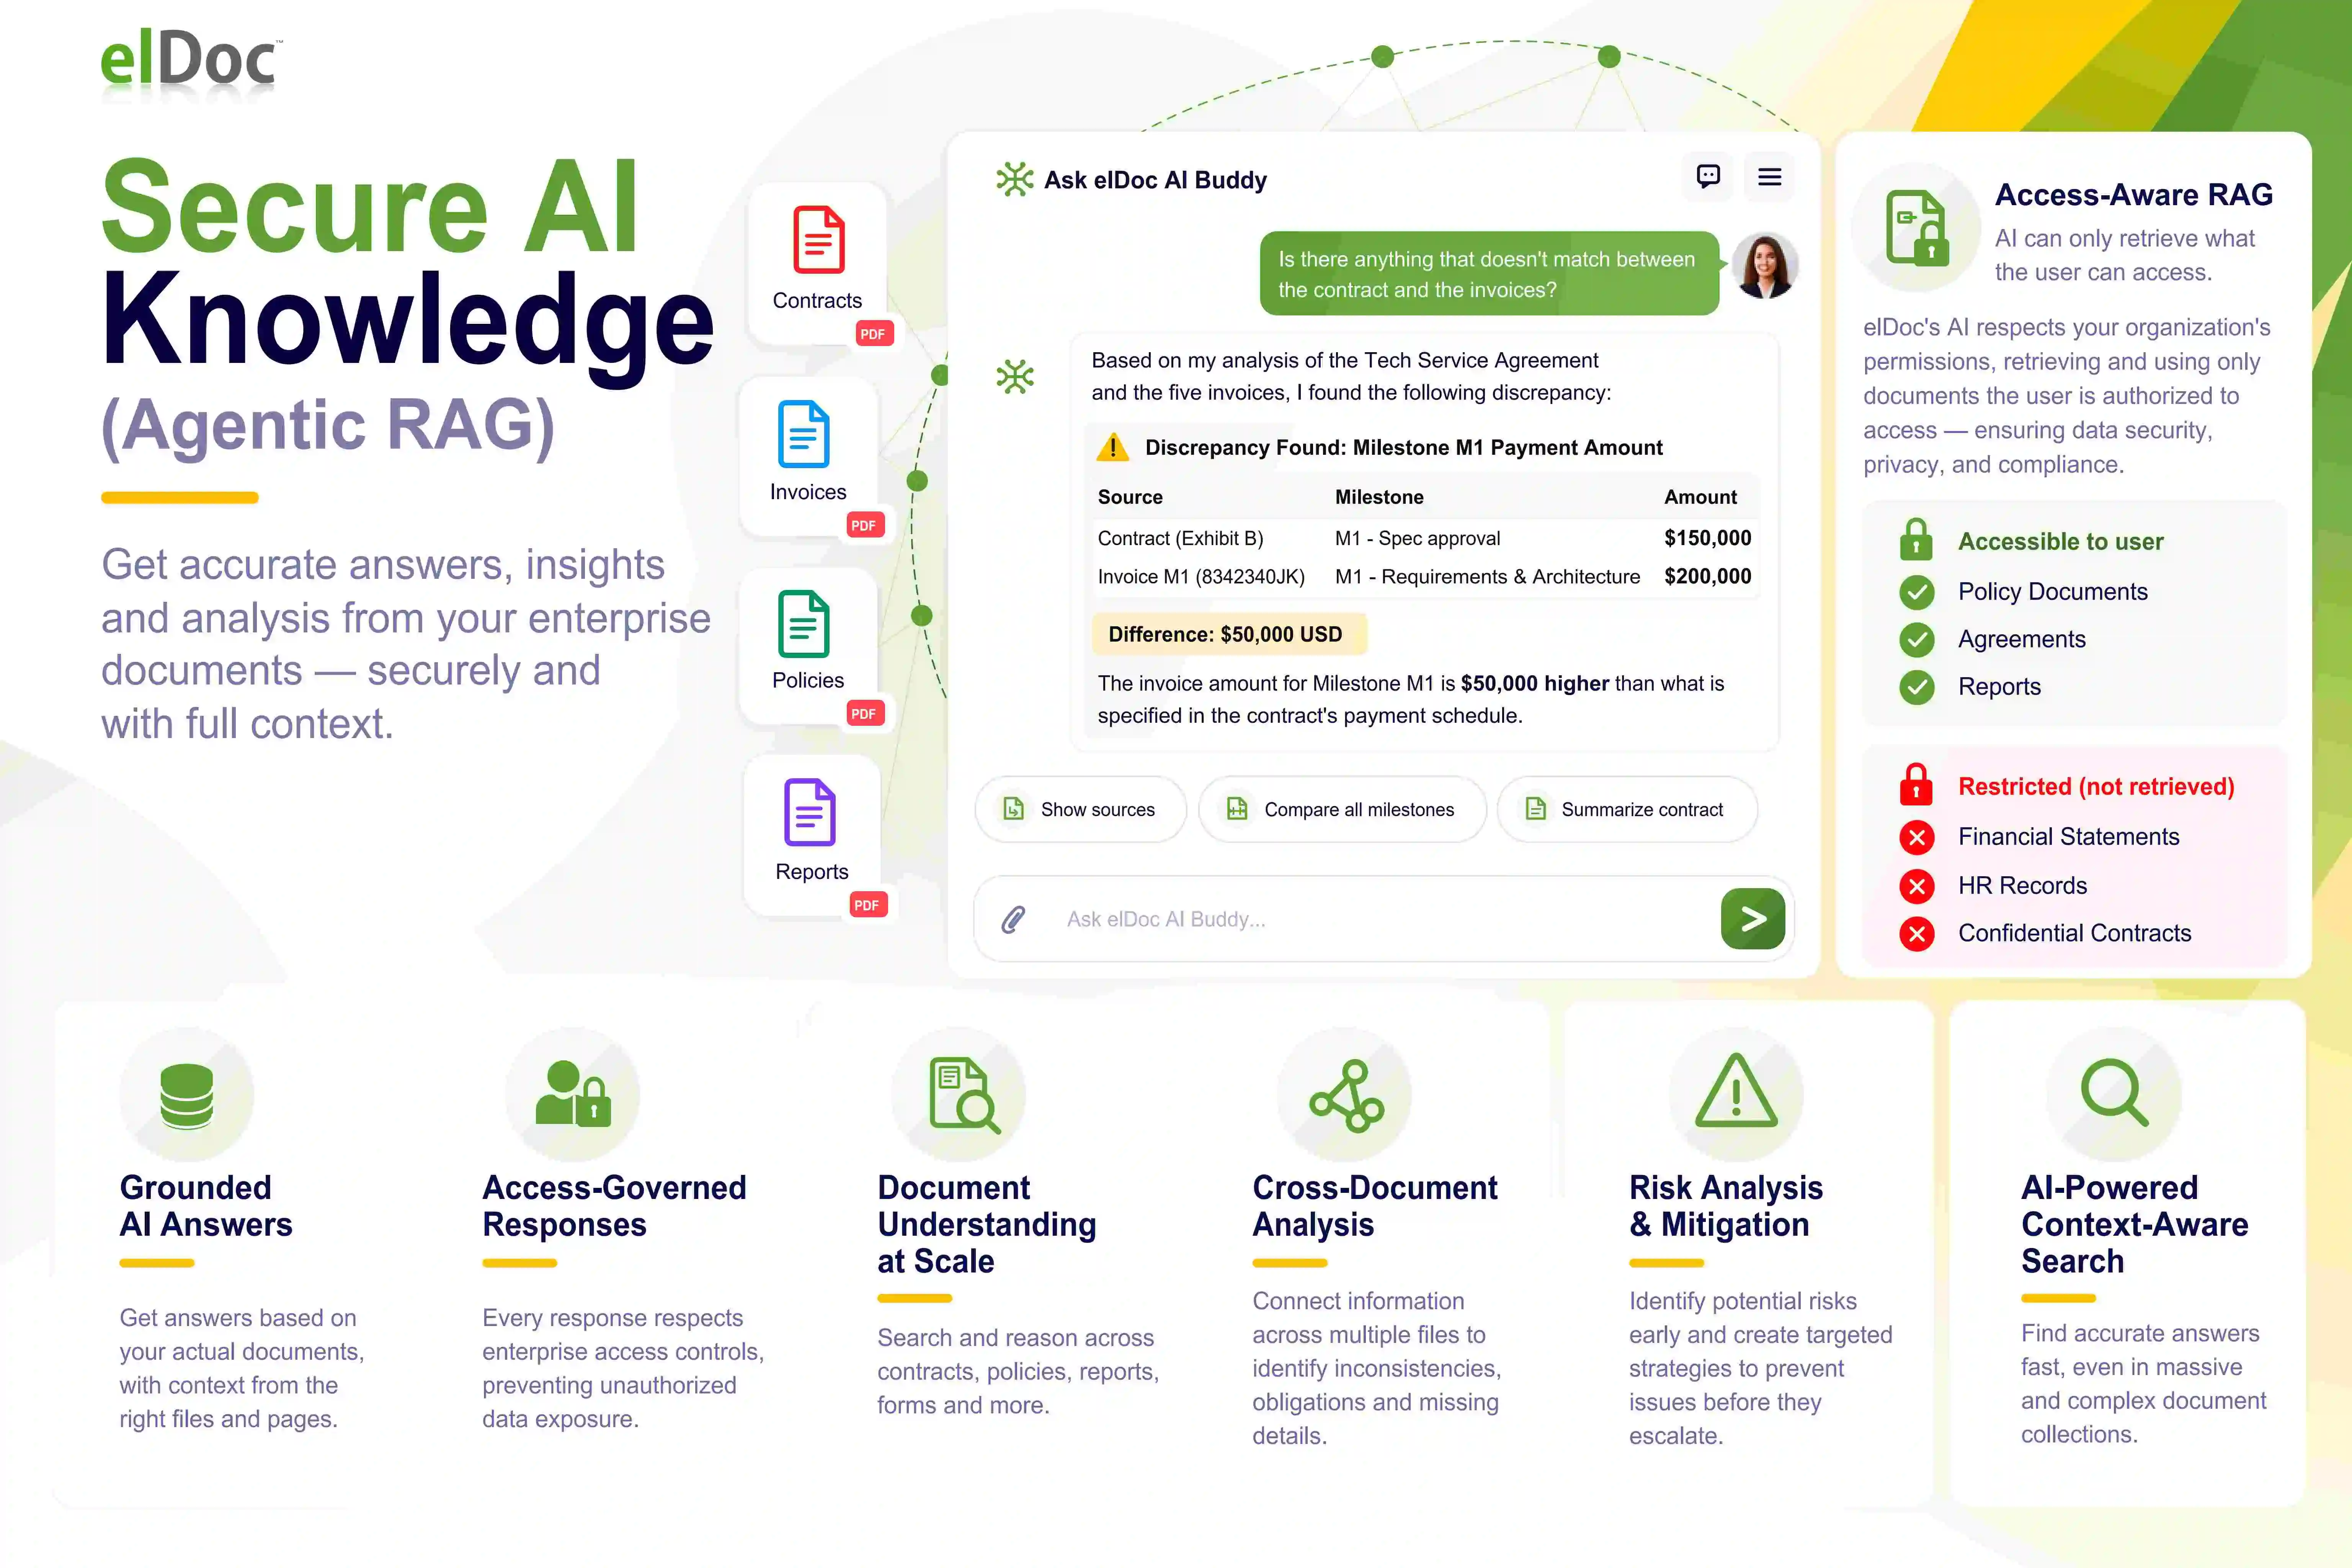
Мета полягає в тому, щоб під час пошуку інформації за допомогою ШІ дотримувалися ті самі правила розмежування доступу, що й під час роботи з корпоративними документами.
3.2 Галюцинації ШІ та недостовірна фінансова інформація
Генеративний ШІ може створювати переконливі на вигляд, але помилкові результати.
У банківській сфері це може мати особливо серйозні наслідки, якщо ШІ використовують для узагальнення фінансової звітності, вилучення даних з кредитних заявок, аналізу документів щодо дотримання нормативних вимог або підготовки внутрішніх звітів.
Згенерована відповідь може виглядати достовірною та обґрунтованою, навіть якщо вихідна інформація неповна, застаріла або неправильно інтерпретована.
Як elDoc допомагає знизити цей ризик
elDoc забезпечує формування відповідей на основі даних із джерел за допомогою RAG, посилання на першоджерела, оцінювання достовірності даних на рівні окремих полів, налаштування порогових значень для перевірки та верифікацію результатів за участю людини (Human-in-the-Loop, HITL).
Ці механізми допомагають користувачам з відповідними правами перевіряти інформацію за корпоративними документами-першоджерелами та виявляти вилучені дані, які потребують додаткової перевірки.
Водночас використання першоджерел і показників упевненості моделі не гарантує фактичної точності результатів. Банки мають самостійно визначати критерії перевірки, правила валідації та вимоги до погодження результатів, на основі яких ухвалюються важливі рішення.
3.3 Prompt injection та зловмисні інструкції в документах
Prompt injection (атаки через підміну інструкцій) становить окрему загрозу безпеці ШІ, оскільки інструкції можуть міститися в контенті, який система має аналізувати, а не виконувати.
Наприклад, зловмисну інструкцію можна вбудувати в документ, завантажений для онбордингу клієнта, або розмістити у зовнішньому джерелі інформації, до якого звертається ШІ-асистент.
Зловмисник може спробувати змусити ШІ розкрити конфіденційну інформацію, проігнорувати встановлені інструкції або виконати несанкціоновану операцію.
Як elDoc допомагає знизити цей ризик
elDoc забезпечує контроль доступу на рівні застосунку незалежно від інструкцій для LLM, обмежує контекст RAG, забезпечує дотримання встановлених прав доступу та контролює дії ШІ.
Завдяки цим механізмам безпека менше залежить від здатності LLM самостійно розпізнавати зловмисні інструкції. Вміст отриманих документів не може сам по собі надавати нові права доступу або розширювати повноваження ШІ-агента в системі.
Prompt injection залишається загрозою, що постійно розвивається. Тому механізми контролю на рівні застосунку необхідно доповнювати тестуванням, моніторингом і безпечним налаштуванням системи.
3.4 ШІ-агенти та несанкціоновані дії
Із впровадженням Agentic AI системи переходять від простого генерування відповідей до виконання ширшого кола завдань: внесення змін до документів, їх класифікації, виконання операцій у робочих процесах та багатокрокового опрацювання інформації.
Це створює новий характер ризиків.
Згенерований ШІ підсумок можна перевірити перед використанням. Натомість ШІ-агент з необмеженими правами на виконання операцій потенційно може змінити документ або запустити певний етап робочого процесу ще до того, як користувач помітить помилку.
Як elDoc допомагає знизити цей ризик
elDoc забезпечує контрольоване виконання дій ШІ, нагляд за операціями та погодження результатів за участю людини (Human-in-the-Loop, HITL).
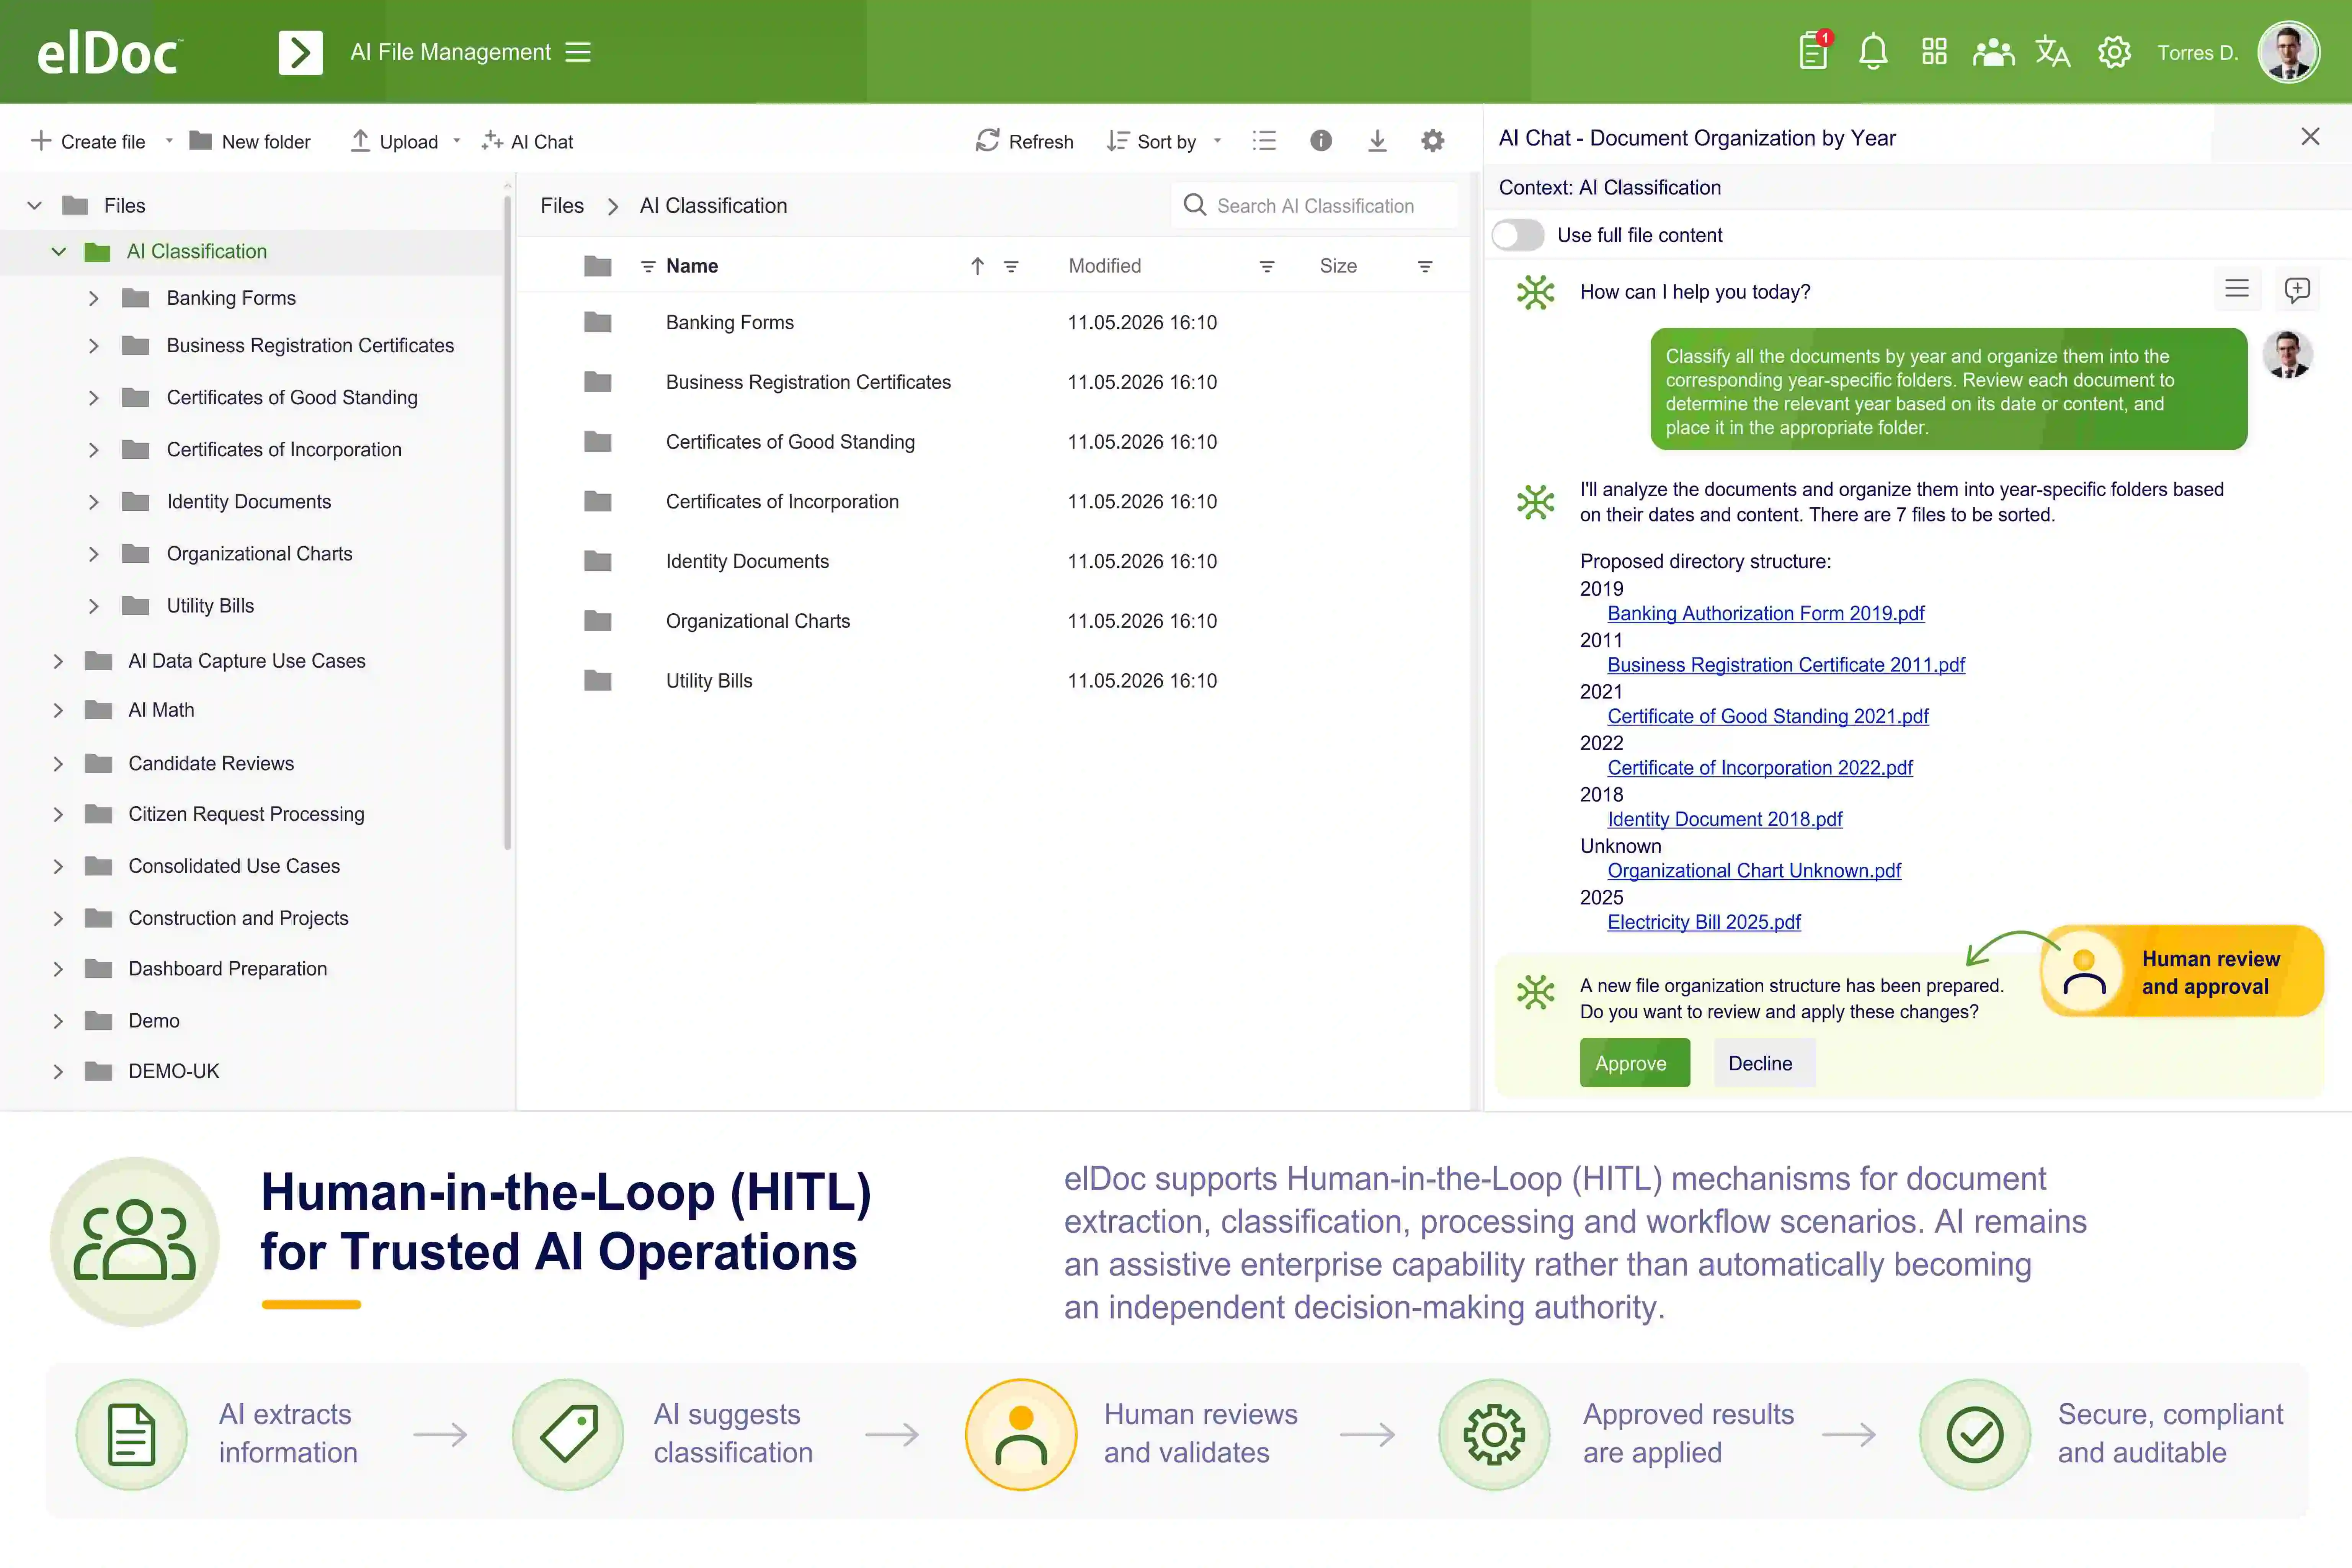
Перед виконанням важливі операції можуть проходити перевірку прав доступу, валідацію та погодження відповідальною особою.
Це дає змогу дотримуватися принципу управління, особливо важливого для банківської сфери:
ШІ може допомагати у виконанні операцій, але повноваження мають і надалі визначатися корпоративними політиками, правами доступу та контролем з боку відповідальних осіб.
3.5 Суверенність даних і залежність від зовнішніх ШІ-сервісів
Банки, що працюють у різних юрисдикціях, мають враховувати, де зберігається, опрацьовується, передається та до якої інформації надається доступ.
Використання зовнішніх ШІ-сервісів може створювати додаткові ризики та вимоги, пов’язані з резидентністю даних, залежністю від третіх сторін, конфіденційністю інформації та безперервністю операційної діяльності.
Як elDoc допомагає знизити цей ризик
elDoc підтримує розгортання ШІ в локальній інфраструктурі (on-premises), суверенних середовищах і повністю ізольованих від зовнішніх мереж середовищах (air-gapped). Це дає банкам змогу використовувати ШІ-інфраструктуру в межах затверджених ними середовищ.
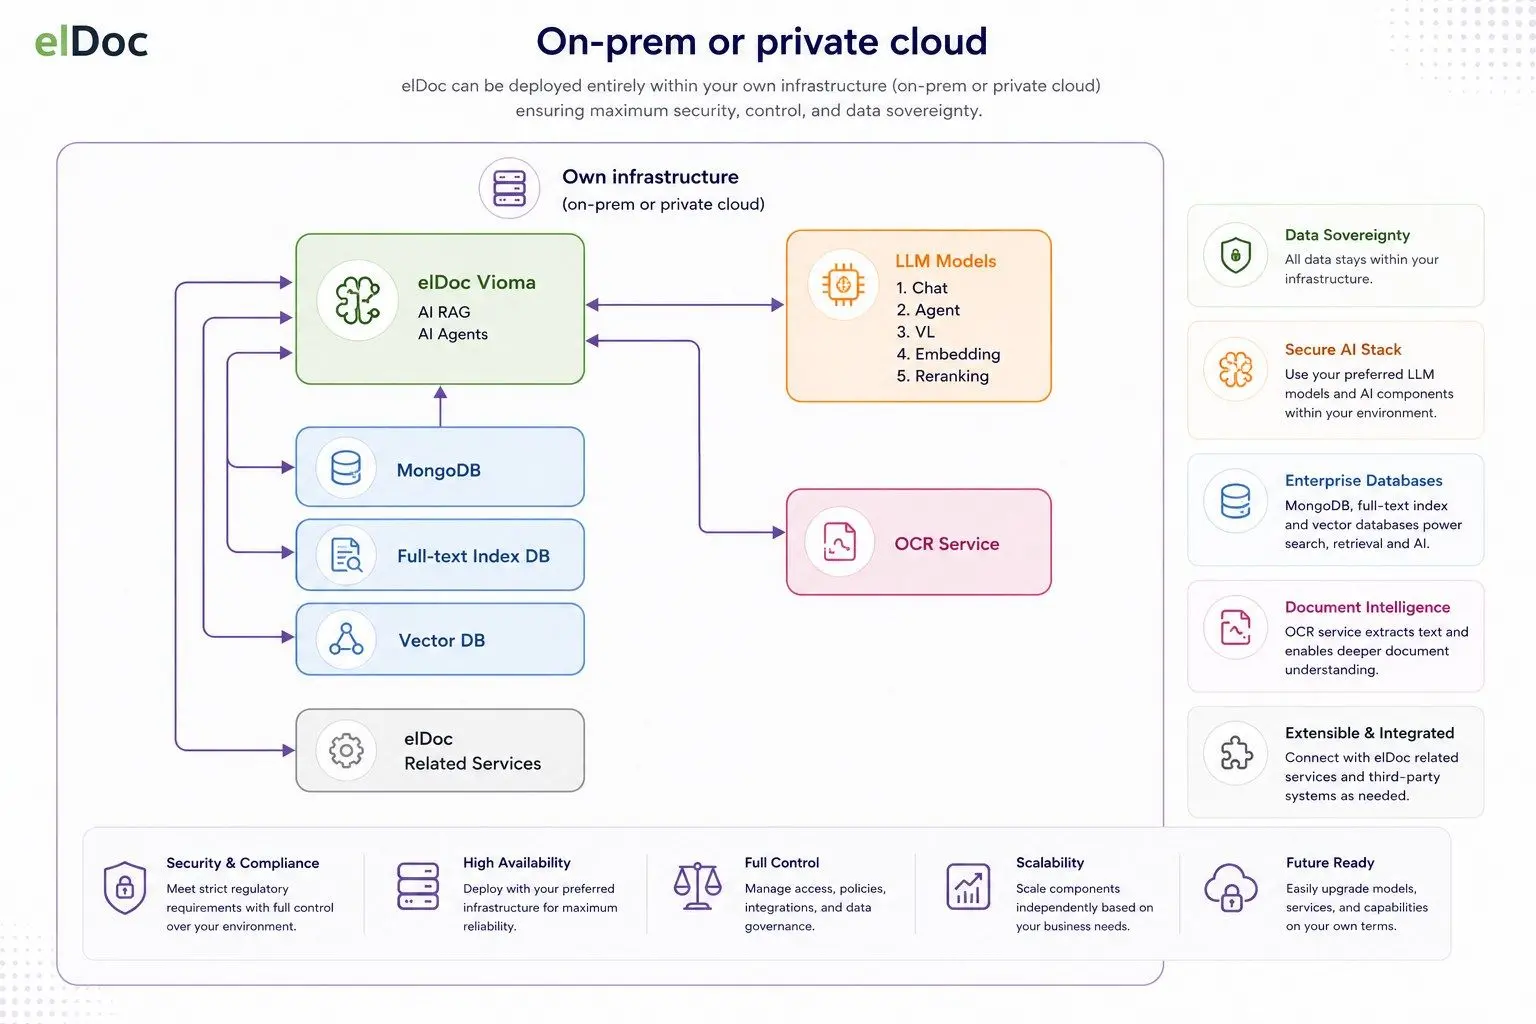
Архітектура elDoc, незалежна від конкретних LLM, також дає змогу обирати або замінювати моделі відповідно до вимог організації щодо безпеки, суверенності даних, продуктивності та операційної діяльності.
Фактичні маршрути передавання даних і місце їх зберігання та опрацювання залежать від обраних банком моделей, інтеграцій, інфраструктури та конфігурації розгортання.
4. Основні ризики використання ШІ в банківській сфері та механізми контролю
У таблиці нижче наведено основні ризики використання ШІ в банківській сфері та відповідні механізми контролю, доступні в elDoc.
| Ризик використання ШІ в банку | Можливі наслідки | Механізми контролю в elDoc |
|---|---|---|
| Несанкціонований доступ ШІ | Розкриття конфіденційних клієнтських або банківських документів | Багатофакторна автентифікація (MFA), єдиний вхід (SSO), розмежування доступу на основі ролей (RBAC), права доступу до документів |
| Розкриття конфіденційної інформації | Конфіденційна інформація потрапляє у відповіді ШІ користувачам, які не мають права доступу до неї | RAG з урахуванням прав доступу та контрольовані інтерфейси взаємодії з LLM |
| Prompt injection (атаки через підміну інструкцій) | Зловмисний контент намагається вплинути на поведінку ШІ | Контроль доступу на рівні застосунку та контрольоване виконання дій ШІ |
| Суверенність даних | Інформація опрацьовується за межами затвердженої інфраструктури | Розгортання в локальній інфраструктурі (on-premises), суверенних та ізольованих від зовнішніх мереж середовищах (air-gapped) |
| Галюцинації ШІ | Неточні результати роботи ШІ впливають на банківські операції | Формування відповідей на основі першоджерел за допомогою RAG, посилання на джерела, перевірка людиною |
| Помилки під час вилучення даних | Недостовірні фінансові дані або дані клієнтів потрапляють до наступних етапів опрацювання | Оцінювання достовірності даних на рівні окремих полів, порогові значення для перевірки, верифікація за участю людини (HITL) |
| Надмірна автономність ШІ | ШІ виконує непередбачені або несанкціоновані дії | Контрольоване виконання дій ШІ та погодження людиною |
| Недостатня підзвітність | Неможливо відновити послідовність дій, виконаних за участю ШІ | Ведення журналів аудиту та відстеження дій із прив’язкою до користувачів |
| Цілісність документів | Документи змінюються без належної фіксації та можливості відстежити внесені зміни | Контроль версій документів і журнали аудиту |
| Залежність від зовнішніх ШІ-сервісів | Доступність сервісу постачальника або його вимоги до безпеки впливають на роботу банку | Архітектура, незалежна від конкретних LLM, і контрольовані інтеграції з ШІ-сервісами |
| Споживання ресурсів ШІ | Надмірне навантаження на ШІ-системи збільшує витрати або знижує доступність сервісів | Моніторинг використання та контроль споживання ресурсів |
| Витік інформації під час поширення документів | Конфіденційні документи поширюються серед осіб, для яких вони не призначені | Гнучке налаштування обмежень на поширення, водяні знаки та журнали аудиту |
Ці механізми не діють ізольовано один від одного. Їхня ефективність залежить від правильності налаштування та інтеграції в операційні процеси банку, систему безпеки й загальну модель управління.
5. Управління ШІ в банківській сфері та регуляторні вимоги
Для фінансових установ, діяльність яких регулюється відповідними нормами, управління ШІ нерозривно пов’язане з ширшими вимогами до операційної стійкості, захисту даних, внутрішнього контролю та відповідального ухвалення рішень.
Хоча регуляторні вимоги відрізняються залежно від юрисдикції, низка усталених нормативних і методологічних документів може слугувати орієнтиром для побудови корпоративної архітектури контролю ШІ.
Регламент ЄС про цифрову операційну стійкість (DORA)
DORA застосовується з 17 січня 2025 року та встановлює єдині вимоги до цифрової операційної стійкості фінансових установ, на які поширюється його дія. Регламент охоплює управління ризиками у сфері інформаційно-комунікаційних технологій (ІКТ), управління інцидентами, тестування операційної стійкості та ризики, пов’язані з ІКТ-послугами третіх сторін.
Для банків, які впроваджують ШІ, особливого значення набувають стійкість інфраструктури, залежність від зовнішніх моделей, доступність сервісів, контроль інтеграцій та операційний моніторинг.
Можливості розгортання elDoc у власній інфраструктурі (on-premises), архітектура, незалежна від конкретних LLM, контрольовані інтеграції із ШІ-сервісами та функції аудиту допомагають реалізувати технічні заходи в межах комплексної програми банку з виконання вимог DORA.
Водночас банк має самостійно розробити та забезпечувати належне функціонування процесів управління, тестування, звітності, договірного регулювання та нагляду, передбачених відповідними вимогами.
Закон ЄС про штучний інтелект (EU AI Act)
EU AI Act запроваджує нормативно-правову базу регулювання ШІ на основі оцінювання ризиків. Його вимоги набувають чинності поетапно та охоплюють зобов’язання щодо моделей ШІ загального призначення, вимоги до прозорості й окремі вимоги до визначених категорій високоризикових ШІ-систем.
Банки мають оцінювати фактичне призначення та класифікацію кожної ШІ-системи, а не виходити з припущення, що всі банківські ШІ-застосунки мають однаковий регуляторний статус.
Наприклад, внутрішній ШІ-асистент для пошуку документів і ШІ-система для оцінювання кредитоспроможності фізичних осіб можуть підпадати під суттєво різні регуляторні вимоги.
До можливостей elDoc, що мають значення для виконання цих вимог, належать контроль доступу до інформації, нагляд з боку людини, можливість аудиту та перевірка результатів роботи ШІ. Ці механізми допомагають реалізувати заходи з управління ШІ, але самі по собі не підтверджують відповідність вимогам EU AI Act.
GDPR та захист інформації про клієнтів
Якщо банки опрацьовують персональні дані, на які поширюється дія GDPR, впровадження ШІ має відповідати застосовним вимогам щодо захисту даних, зокрема законності обробки, мінімізації даних, безпеки та підзвітності.
Пошук інформації з урахуванням прав доступу, шифрування, контрольовані середовища опрацювання даних і розмежування доступу на рівні окремих документів можуть бути складовими технічних заходів захисту.
Розгортання у власній інфраструктурі (on-premises) також дає фінансовим установам змогу посилити контроль над місцем опрацювання даних та інфраструктурою. Водночас сама по собі резидентність даних не гарантує дотримання вимог GDPR.
Система управління ризиками ШІ від NIST
Система управління ризиками ШІ Національного інституту стандартів і технологій США (NIST AI Risk Management Framework) пропонує добровільний підхід до виявлення, оцінювання та управління ризиками, пов’язаними з використанням ШІ.
Підхід цієї системи, орієнтований на управління та контроль, є корисним для фінансових установ, які прагнуть забезпечити системний нагляд за ШІ-системами протягом усього їхнього життєвого циклу.
Для банків архітектура контролю elDoc може забезпечити технічні механізми, що доповнюють організаційні процеси виявлення, оцінювання та моніторингу ризиків, а також реагування на них.
ISO/IEC 27001
Цей стандарт допомагає організаціям систематизувати розподіл відповідальності, механізми контролю, процеси постійного вдосконалення та перевірки ефективності системи управління інформаційною безпекою.
elDoc може забезпечувати технічні механізми контролю в межах таких програм, однак функціональні можливості платформи не слід ототожнювати із сертифікацією організації або незалежно підтвердженою відповідністю встановленим вимогам.
Вимоги банківського нагляду та управління модельними ризиками
Банківські установи також мають враховувати застосовні наглядові вимоги та очікування регуляторів щодо управління ІКТ, аутсорсингу, операційної стійкості, модельних ризиків та ефективності внутрішнього контролю.
Використання ШІ для кредитного аналізу, оцінювання фінансових ризиків та інших процесів, результати яких мають суттєві наслідки, може потребувати додаткової валідації, незалежної перевірки, моніторингу та документального підтвердження відповідальності.
Платформа для інтелектуальної роботи з документами може підтримувати ці процеси завдяки контролю доступу до інформації, збереженню історії документів і впровадженню етапів перевірки. Однак вона не замінює систему управління модельними ризиками банку чи функції незалежного контролю.
Мета управління полягає не лише в тому, щоб підтвердити безпеку технологій ШІ. Необхідно також довести, що ШІ працює в банківському середовищі, де його використання належним чином контролюється, передбачає чіткий розподіл відповідальності та перебуває під постійним наглядом.
6. Матриця механізмів безпеки та управління ШІ в elDoc
У наведеній нижче матриці систематизовано основні ризики безпеки, управління інформацією та використання ШІ, які враховує платформа elDoc, а також механізми контролю для їх зниження.
Матриця відображає багаторівневий підхід до захисту, за якого безпека не залежить від окремої технології чи механізму контролю. Кілька рівнів захисту охоплюють ідентифікацію та автентифікацію користувачів, доступ до документів, захист даних, опрацювання інформації за допомогою ШІ, RAG, контроль з боку людини, можливість аудиту, інфраструктуру та операційну стійкість.
Для кожного визначеного ризику зазначено відповідний механізм контролю в elDoc, його тип і результат, якого він дає змогу досягти для зниження ризику або забезпечення належного рівня захисту.
Механізми контролю поділяються на такі категорії:
- Превентивні: обмежують або блокують несанкціонований доступ, опрацювання даних чи виконання операцій.
- Виявлення: забезпечують можливість відстежувати дії, події та потенційні порушення механізмів контролю.
- Коригувальні: забезпечують можливість відновлення роботи, повернення до попереднього стану та усунення виявлених проблем.
- Управлінські: визначають механізми нагляду, погодження та розподілу повноважень в організації.
Деякі механізми виконують кілька функцій, тому можуть належати одночасно до кількох категорій.
6.1 Ідентифікація, розмежування прав і безпека доступу ШІ
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Ідентифікація та автентифікація | Несанкціонований доступ або компрометація облікових даних | Превентивний | Багатофакторна автентифікація (MFA), єдиний вхід (SSO) та автентифікація користувачів | Доступ до платформи, документів і функцій ШІ надається лише автентифікованим користувачам. |
| Розмежування прав доступу та принцип найменших привілеїв | Користувачі отримують доступ до інформації за межами наданих їм повноважень | Превентивний | Розмежування доступу на основі ролей (RBAC), налаштування прав користувачів і груп та контроль доступу на рівні окремих документів | Доступ обмежується відповідно до призначених ролей і встановлених прав доступу до окремих документів. |
| Доступ ШІ до даних | ШІ розкриває інформацію, до якої користувач не має права доступу | Превентивний | RAG з урахуванням прав доступу | Права доступу перевіряються до передавання вмісту документів або контексту RAG до LLM. ШІ працює в межах прав доступу відповідного користувача. |
| Prompt injection (атаки через підміну інструкцій) | Зловмисно сформовані промпти намагаються отримати інформацію з обмеженим доступом | Превентивний | Контроль доступу на рівні застосунку незалежно від інструкцій для LLM | Інструкції в промптах не можуть скасувати встановлені права доступу до документів або розширити перелік інформації, доступної LLM. |
| Непрямий prompt injection | Зловмисні інструкції, вбудовані в документи, намагаються вплинути на поведінку ШІ | Превентивний / управлінський | Контрольований контекст RAG + забезпечення дотримання прав доступу + контрольоване виконання дій ШІ | Вміст отриманих документів не може самостійно надавати LLM додаткові права доступу або розширювати її системні повноваження. Виконання важливих операцій залишається під контролем. |
6.2 Конфіденційна інформація, захист даних і суверенність
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Розкриття конфіденційної інформації | Конфіденційна інформація розкривається через ШІ | Превентивний | Контрольовані інтерфейси взаємодії з LLM та отримання інформації з урахуванням прав доступу | LLM не має необмеженого доступу до сховищ документів і баз даних elDoc. Контекст, який використовується для роботи ШІ, обмежується відповідно до наданих прав доступу. |
| Захист даних | Корпоративна інформація перехоплюється або розкривається | Превентивний | Шифрування даних під час передавання та зберігання | Забезпечує захист інформації під час передавання та зберігання. |
| Резидентність і суверенність даних під час використання ШІ | Корпоративна інформація опрацьовується за межами затвердженої інфраструктури | Превентивний / управлінський | Розгортання ШІ у власній інфраструктурі (on-premises) та суверенних середовищах | Опрацювання даних за допомогою ШІ та зберігання корпоративної інформації можуть здійснюватися в межах інфраструктури, контрольованої замовником. |
| Залежність від зовнішніх ШІ-сервісів | Використання зовнішніх ШІ-сервісів створює ризики для суверенності даних або їх конфіденційності | Превентивний / управлінський | Розгортання ШІ в повністю ізольованому від зовнішніх мереж середовищі (air-gapped) | За потреби LLM, RAG, векторні представлення (embeddings), векторна інфраструктура та допоміжні компоненти ШІ можуть працювати без підключення до зовнішніх ШІ-сервісів. |
| Дані клієнтів і навчання моделей | Корпоративні документи використовуються для навчання LLM | Превентивний / управлінський | Відокремлення корпоративних даних від процесів навчання LLM | elDoc не використовує документи клієнтів для навчання або донавчання базових LLM. |
6.3 Надійність ШІ, автономність і цілісність документів
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Ризик галюцинацій ШІ | ШІ надає неточну інформацію або відповіді, які не підтверджуються джерелами | Превентивний / управлінський | Формування відповідей на основі першоджерел за допомогою RAG, посилання на джерела та перевірка людиною | Відповіді ШІ можуть формуватися на основі корпоративних документів, до яких надано відповідний доступ, із посиланнями на першоджерела для подальшої перевірки. |
| Надмірна автономність ШІ | ШІ самостійно виконує непередбачені дії або операції, що можуть мати серйозні наслідки | Превентивний / управлінський | Контрольоване виконання дій ШІ та погодження за участю людини (HITL) | ШІ не отримує необмежених повноважень для автономного виконання операцій. Дії, що можуть мати серйозні наслідки, можуть потребувати погодження людиною. |
| Зміни в документах за допомогою ШІ | ШІ неправильно перейменовує, впорядковує, класифікує або змінює документи | Превентивний / управлінський | Контрольоване виконання операцій за допомогою ШІ та перевірка за участю людини (HITL) | Якщо операція потребує перевірки, користувачі з відповідними правами можуть переглянути запропоновані ШІ дії, виправити їх, погодити або відхилити до виконання. |
| Підзвітність за дії ШІ | Неможливо відновити послідовність дій, виконаних за участю ШІ, або встановити відповідальних за них осіб | Контроль виявлення / управлінський | Ведення журналів аудиту та відстеження дій із прив’язкою до користувачів | Важливі дії, виконані за участю ШІ, та відповідні погодження можна відстежити за допомогою передбачених механізмів аудиту. |
| Цілісність документів | Інформація змінюється або перезаписується без належної фіксації змін і можливості їх відстежити | Контроль виявлення / коригувальний | Контроль версій документів | Історія версій зберігає попередні редакції документів і дає змогу відстежувати зміни та відновлювати попередні стани. |
| Дії з документами | Неможливо розслідувати випадки неналежного доступу до документів або поводження з ними | Контроль виявлення | Журнал аудиту на рівні окремих документів | Дає змогу відстежувати, хто отримував доступ до документа, переглядав його, редагував, змінював, завантажував, поширював або іншим чином взаємодіяв із ним. |
6.4 Корпоративний нагляд, інфраструктура ШІ та операційна стійкість
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Дії на рівні системи | Команди безпеки не мають централізованого огляду системної активності | Виявлення | Глобальні журнали аудиту системи | Централізовані журнали забезпечують загальний огляд системної активності та дають змогу фільтрувати записи за користувачем, датою й часом, місцем, подією та дією. |
| Критично важливі операції | Важливі операції виконуються без незалежного контролю | Превентивний / управлінський | Принцип чотирьох очей | Перед завершенням критично важливі операції можуть потребувати додаткової перевірки або погодження. |
| Неналежне опрацювання результатів роботи ШІ | Результати роботи LLM спричиняють непередбачену поведінку застосунку | Превентивний | Контрольоване опрацювання результатів | Контент, згенерований LLM, розглядається як дані застосунку та не може самостійно запускати функції, для використання яких потрібні спеціальні повноваження. |
| Безпека векторної інфраструктури та векторних представлень | Векторна інфраструктура або RAG обходять механізми розмежування доступу до документів | Превентивний | Отримання інформації з урахуванням прав доступу | Векторні дані та векторні представлення не є самостійним механізмом надання прав доступу. |
| Залежність від моделі або постачальника | Організація стає залежною від ШІ-моделі або постачальника, які не відповідають її вимогам | Управлінський / коригувальний | Архітектура, незалежна від конкретних LLM | Моделі можна обирати, замінювати або оновлювати відповідно до вимог щодо безпеки, дотримання регуляторних норм, суверенності даних, продуктивності та вартості. |
| Ланцюг постачання компонентів ШІ | Зовнішні компоненти ШІ створюють ризики залежності або загрози безпеці | Превентивний / управлінський | Контрольована інтеграція ШІ та компоненти, які можна замінювати | Компоненти ШІ інтегруються через контрольовані інтерфейси, а окремі компоненти можна замінювати або оновлювати. |
| Неконтрольоване споживання ресурсів ШІ | Надмірна кількість запитів до ШІ призводить до погіршення роботи сервісів або неконтрольованого зростання витрат | Превентивний / виявлення | Контроль використання, моніторинг споживання та обмеження ресурсів | Споживання ресурсів ШІ можна відстежувати та обмежувати відповідно до вимог середовища розгортання. |
| Доступність та операційна стійкість | Збій інфраструктури призводить до переривання бізнес-процесів | Превентивний / коригувальний | Архітектура розгортання з високою доступністю та відмовостійкістю | Забезпечує безперервність роботи сервісів і можливість відновлення відповідно до вимог середовища розгортання. |
| Масштабованість | Зростання навантаження погіршує продуктивність або потребує перебудови системи безпеки | Превентивний / управлінський | Масштабована архітектура застосунку та окремо масштабована інфраструктура ШІ | Інфраструктуру можна масштабувати без втрати чинних механізмів автентифікації, розмежування прав доступу, аудиту, контролю доступу в RAG та управління ШІ. |
6.5 Безпечне поширення документів і запобігання витоку інформації
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Поширення файлів | Документи з конфіденційною або чутливою інформацією передаються неуповноваженим особам або за межами передбаченого ділового контексту | Превентивний / управлінський | Сім рівнів контролю безпечного поширення файлів | elDoc застосовує багаторівневу систему контролю поширення та доступу до документів. Це дає організаціям змогу налаштовувати захист відповідно до рівня конфіденційності документів і бізнес-вимог. |
| Контроль використання документів | Уповноважений отримувач виконує дії з поширеним документом, на які не має дозволу | Превентивний | Деталізовані механізми контролю доступу до документів | Права доступу до документів дають змогу обмежувати доступні операції: перегляд, завантаження, друк, копіювання, редагування та подальше поширення. Це знижує ризик повторного розповсюдження інформації або її використання не за призначенням. |
| Несанкціоноване копіювання документів | Документи з конфіденційною інформацією копіюються, фіксуються за допомогою знімків екрана, друкуються або поширюються повторно без належної можливості встановити відповідальних осіб | Превентивний / виявлення | Нанесення водяних знаків на документи | Водяні знаки забезпечують додатковий рівень захисту документів: вони дають змогу візуально пов’язати захищену інформацію з визначеними умовами її використання, стримуючи неправомірне поводження з конфіденційними документами та посилюючи підзвітність. |
| Витік інформації під час поширення документів | Конфіденційна інформація виходить за межі контрольованого середовища роботи з документами внаслідок неналежного завантаження, копіювання, друку або повторного поширення | Превентивний / виявлення | Багаторівневі обмеження на поширення документів + журнал аудиту | Деталізовані обмеження зменшують можливості несанкціонованого виведення інформації, а записи про дії з документами дають змогу відстежувати відповідні операції користувачів. |
| Підзвітність за доступ до поширених документів | Організація не може встановити, хто отримував доступ до поширеного конфіденційного документа або взаємодіяв з ним | Виявлення / управлінський | Журнал аудиту на рівні окремих документів | Важливі дії з документами можна пов’язати з конкретними користувачами та подіями. Це сприяє забезпеченню підзвітності, розслідуванню інцидентів безпеки та перевірці дотримання нормативних вимог. |
6.6 Вилучення даних за допомогою ШІ, їх перевірка та управління опрацюванням документів
| Категорія ризику | Основний ризик | Тип контролю | Механізм контролю в elDoc | Зниження ризику / гарантії безпеки |
|---|---|---|---|---|
| Точність результатів роботи ШІ | GenAI неправильно вилучає значення з документів | Превентивний / виявлення / управлінський | Оцінювання достовірності даних на рівні окремих полів + перевірка за участю людини (HITL) | Оцінювання достовірності даних на рівні окремих полів, порогові значення для перевірки та перевірка за участю людини (HITL) допомагають контролювати точність вилученої інформації. |
| Дані з низьким рівнем достовірності | Дані, достовірність яких викликає сумніви, автоматично передаються на наступні етапи бізнес-процесу | Превентивний / управлінський | Налаштовувані порогові значення для перевірки | Якщо дані не відповідають заданим критеріям перевірки, система може передати їх на перевірку людині до переходу на наступний етап робочого процесу. |
| Ризик помилкових рішень у конвеєрі опрацювання даних за допомогою GenAI | ШІ ухвалює неправильне рішення в межах оркестрованого процесу опрацювання документів | Превентивний / управлінський | Конвеєр опрацювання даних, оркестрований GenAI + перевірка за участю людини (HITL) + принцип Maker-Checker | Визначені етапи перевірки дають змогу оцінювати результати роботи ШІ та, за потреби, проводити їх незалежну перевірку до переходу на наступний етап опрацювання. |
| Витік інформації через контекст | Інформація з документів, до яких користувач не має доступу, потрапляє у відповідь ШІ | Превентивний | Захищений Agentic RAG з урахуванням прав доступу | Права доступу користувача перевіряються до отримання інформації з документів і передавання її до контексту LLM. |
| Надмірне використання ресурсів ШІ | Навантаження, спричинене роботою ШІ, негативно впливає на доступність або продуктивність застосунку | Превентивний / виявлення | Незалежне визначення потужності інфраструктури ШІ + контроль використання ресурсів і паралельного виконання завдань | Обчислювальні потужності для опрацювання даних за допомогою ШІ можна окремо визначати та масштабувати відповідно до вимог навантаження. |
Як читати матрицю: наведені механізми описують засоби контролю платформи та очікувані результати їх застосування. Їхня ефективність у конкретному банківському середовищі залежить від архітектури розгортання, конфігурації, інтеграцій, робочих процедур і тестування. Матриця є довідковим інструментом для оцінювання механізмів контролю, а не незалежною сертифікацією чи гарантією усунення всіх залишкових ризиків.
7. Багаторівнева безпека ШІ: чому механізми контролю мають працювати комплексно
Матриця механізмів безпеки та управління ШІ в elDoc демонструє, що безпеку використання ШІ в банківській сфері неможливо забезпечити за допомогою лише одного захисного механізму.
Чотири типи контролю діють у взаємодії, а не окремо один від одного. У сукупності вони допомагають забезпечувати конфіденційність, цілісність, підзвітність, стійкість і збереження повноважень людини в усіх операціях з використанням ШІ.
Превентивні механізми обмежують доступ користувачів і систем ШІ до інформації та визначають дозволені дії. Механізми виявлення забезпечують прозорість і підзвітність. Коригувальні механізми дають змогу відновлювати роботу та адаптувати процеси. Управлінські механізми гарантують, що операції, які можуть мати суттєві наслідки, залишаються під контролем організації.
Розгляньмо, наприклад, AI-агента, який перевіряє документи, подані для отримання кредиту.
Спочатку працівник має пройти автентифікацію. Права доступу до документів визначають, з якими файлами він може працювати. RAG з урахуванням прав доступу обмежує перелік інформації, яку можна отримати. Далі ШІ опрацьовує документи та формує попередні результати. Правила валідації та перевірка відповідальними працівниками допомагають оцінити їхню достовірність. Погоджені дії виконуються у відповідному робочому процесі, а важливі операції фіксуються для подальшого відстеження.
Кожен рівень захисту запобігає окремим потенційним збоям і ризикам.
Надійність архітектури забезпечується дотриманням цих обмежень на всіх етапах роботи ШІ, а не лише в момент, коли користувач надсилає запит.
8. Чим elDoc відрізняється від окремих інструментів ШІ?
Багато рішень на основі ШІ призначені для виконання окремих функцій у корпоративній архітектурі ШІ: забезпечують роботу чат-бота, шлюзу для LLM, сервісу векторного пошуку або інструмента вилучення даних з документів.
Такі технології можуть бути корисними, однак банку все одно потрібно вирішити, як інтегрувати їх у середовище роботи з документами та інформацією, що функціонує за визначеними правилами управління й контролю.
elDoc розглядає це завдання з позиції повного життєвого циклу корпоративних документів.
| Аспект архітектури | Особливості окремих інструментів ШІ | Підхід elDoc |
|---|---|---|
| Доступ до корпоративних знань | Потребує інтеграції із системами розмежування прав доступу до документів | RAG з урахуванням прав доступу та контролем доступу на рівні окремих документів |
| Управління документами | Часто потребує окремої зовнішньої інфраструктури для управління документами | Вбудовані механізми розмежування прав доступу до документів, контролю версій і аудиту |
| Дії ШІ | Потребує окремої інтеграції з робочими процесами та механізмами погодження | Контрольоване виконання дій ШІ та перевірка за участю людини (HITL) |
| Вилучення даних | Може потребувати окремих процесів валідації та перевірки | Вилучення даних за допомогою ШІ з оцінюванням достовірності та перевіркою на рівні окремих полів |
| Управління моделями | Може залежати від конкретної моделі або постачальника | Архітектура, незалежна від конкретних LLM, та оркестрація кількох LLM |
| Суверенність даних | Залежить від обраного постачальника та моделі розгортання | Варіанти розгортання у власній інфраструктурі (on-premises), у суверенних середовищах та в ізольованому від зовнішніх мереж середовищі (air-gapped) |
| Безпечне поширення документів | Зазвичай залежить від іншого застосунку | Деталізований контроль використання та поширення документів |
| Можливість аудиту та відстеження дій | Потребує зіставлення даних про активність у кількох системах | Механізми аудиту на рівні окремих документів і всієї системи |
Ці відмінності стосуються архітектурного підходу й не є абсолютними. Окремі інструменти також можна інтегрувати з корпоративними системами безпеки, а їхні можливості залежать від постачальника.
Головна відмінність elDoc полягає в тому, що платформа об’єднує опрацювання даних за допомогою ШІ, управління документами, пошук інформації та контрольовані операції з документами в єдиному корпоративному середовищі.
Для банків такий підхід може спростити координацію численних окремих механізмів безпеки в робочих процесах з використанням ШІ, що передбачають інтенсивну роботу з документами.
9. Практичне застосування керованого ШІ в банківській сфері
Переваги архітектури управління ШІ стають очевиднішими, якщо розглянути її застосування в конкретних банківських процесах.
| Банківський процес | Можливості застосування ШІ | Ключова вимога до управління та контролю |
|---|---|---|
| KYC та реєстрація нових клієнтів | Класифікація документів, вилучення ідентифікаційних даних і перевірка повноти заявок | Захист персональних даних, перевірка вилучених даних і забезпечення підзвітності за результати перевірки |
| Розслідування випадків відмивання коштів (AML) | Пошук відповідних документів і узагальнення матеріалів розслідування | Дотримання обмежень доступу на рівні окремих справ, збереження посилань на джерела та обов’язкова оцінка аналітика |
| Кредитування | Вилучення фінансових даних та аналіз документів | Перевірка числових даних, збереження документальних підтверджень і контроль рішень, що можуть мати суттєві наслідки |
| Торговельне фінансування | Опрацювання рахунків-фактур, транспортних документів і супровідної документації | Забезпечення цілісності документів, дотримання правил валідації та механізмів погодження |
| Дотримання регуляторних вимог | Пошук внутрішніх політик, процедур і нормативної документації | Обмеження доступу до конфіденційної інформації та збереження посилань на джерела для подальшого відстеження |
| Внутрішній аудит | Аналіз контрольованих сховищ документів і супровідних записів | Збереження прав доступу, журналів аудиту та цілісності документальних підтверджень |
| Корпоративний банкінг | Підтримка перевірки документів і командної взаємодії | Дотримання прав доступу на рівні окремих документів та обмежень на їх безпечне поширення |
| Управління корпоративними знаннями | Надання працівникам можливості шукати інформацію в затверджених корпоративних джерелах знань банку | Застосування RAG з урахуванням прав доступу та контрольованого опрацювання даних за допомогою ШІ |
У всіх цих процесах мета полягає не лише в автоматизації опрацювання документів.
Йдеться про створення системного підходу, який дає змогу впроваджувати можливості ШІ без формування паралельного інформаційного середовища з менш суворими правилами управління та контролю.
10. Впровадження механізмів контролю ШІ в банківському середовищі
Технології забезпечують інструменти управління та контролю, однак банки мають самостійно визначити порядок їх застосування.
Ефективне впровадження слід починати з аналізу бізнес-процесу та властивих йому ризиків, а не з вибору LLM.
Класифікувати сценарії використання ШІ
Банк має розмежовувати сценарії з низьким рівнем ризику, як-от пошук інформації та робота з корпоративними знаннями, внутрішнє опрацювання документів, обробку даних клієнтів і використання ШІ для завдань, результати яких можуть впливати на важливі рішення.
Така класифікація визначає необхідні механізми контролю й погодження, а також вимоги до тестування та моніторингу.
Визначити межі доступу до інформації та повноважень
Банки мають визначити, які сховища даних, категорії документів, користувачі, ролі та ШІ-сервіси можуть взаємодіяти між собою.
Дотримання прав доступу має забезпечуватися під час пошуку інформації за допомогою ШІ та виконання ним дій, а не лише в початковій системі роботи з документами.
Обрати затверджену архітектуру розгортання ШІ
Банк має оцінити варіанти розгортання у власній інфраструктурі (on-premises), у суверенних середовищах, в ізольованому від зовнішніх мереж середовищі (air-gapped) або з підключенням до зовнішніх сервісів. Вибір має враховувати класифікацію даних, операційні вимоги та чинні нормативні вимоги.
Під час оцінювання необхідно врахувати постачальників моделей, векторні представлення (embeddings), векторну інфраструктуру, інтеграції та допоміжні сервіси.
Визначити вимоги до перевірки та погодження за участю людини
Не кожна відповідь, згенерована ШІ, потребує однакового рівня перевірки.
Водночас результати роботи ШІ та його дії, що можуть мати суттєві наслідки, мають проходити перевірку відповідно до рівня пов’язаного з ними ризику.
Наприклад, відповідь на запит щодо пошуку внутрішньої інформації може потребувати перевірки джерел, тоді як внесення змін до документа або вилучення даних для оцінювання кредитоспроможності може вимагати формальної валідації чи незалежного погодження.
Контролювати роботу механізмів захисту та зберігати підтвердження
Команди безпеки та управління ШІ мають визначити, які дії потрібно фіксувати в журналах аудиту, як довго зберігати записи та як розслідувати випадки відхилення від установлених правил.
Вони також мають перевіряти, чи належним чином працюють механізми розмежування прав доступу, валідації та погодження.
elDoc надає технічні засоби контролю для підтримки цих процесів, тоді як банк залишається відповідальним за власні політики, розподіл відповідальності за механізми контролю, моніторинг та незалежну оцінку їхньої ефективності.
11. Стратегічні переваги керованого корпоративного ШІ для банків
Впровадження ШІ в межах усталеної корпоративної системи безпеки та управління створює стратегічні переваги, що виходять за межі зниження ризиків. Це дає фінансовим установам змогу масштабувати використання ШІ, зберігаючи контроль над конфіденційною інформацією, інфраструктурою, операційними процесами та діями, що виконуються за допомогою ШІ.
| Стратегічна перевага | Бізнес-цінність для банків |
|---|---|
| Посилений контроль над конфіденційною інформацією | Поширення чинних механізмів ідентифікації, розмежування прав доступу та управління документами на операції із застосуванням ШІ. Це гарантує, що доступ до конфіденційної банківської інформації мають лише уповноважені користувачі та процеси ШІ. |
| Масштабованіша автоматизація роботи з документами | Прискорення класифікації документів, вилучення даних, їх перевірки, аналізу та опрацювання за допомогою ШІ зі збереженням налаштовуваних правил валідації, процедур погодження та нагляду з боку людини. |
| Вищий рівень суверенності інфраструктури | Розгортання ШІ у власній інфраструктурі (on-premises) або в повністю ізольованих від зовнішніх мереж середовищах із збереженням контролю над інфраструктурою ШІ, резидентністю даних, місцем їх опрацювання та конфіденційною корпоративною інформацією. |
| Вища підзвітність і готовність до аудиту | Збереження історії документів, записів про дії з прив’язкою до користувачів і механізмів погодження для підтримки внутрішніх розслідувань, перевірок дотримання вимог, регуляторних інспекцій та операційної підзвітності. |
| Менша залежність від окремих постачальників ШІ | Використання оркестрації кількох LLM та архітектури, незалежної від конкретних моделей, дає змогу обирати, замінювати й оновлювати моделі ШІ відповідно до змін у вимогах щодо безпеки, продуктивності, суверенності даних, дотримання нормативних вимог і вартості. |
Стратегічний висновок: elDoc допомагає банкам розширювати використання Generative AI та Agentic AI, зберігаючи єдиний підхід до розмежування прав доступу в корпоративному середовищі, захисту інформації, операційного контролю та нагляду з боку людини.
Фактичні бізнес-переваги залежать від масштабу впровадження, побудови процесів, операційної моделі кожної установи та ефективності застосовуваних механізмів управління й контролю.
12. Майбутнє ШІ в банківській сфері: від впровадження до підзвітності
Подальший розвиток корпоративного ШІ в банківській сфері визначатиметься не лише можливостями моделей.
Банкам дедалі частіше доведеться підтверджувати, що системи ШІ працюють у межах визначених прав доступу до інформації, їхні результати можна перевірити, дії, що можуть мати суттєві наслідки, залишаються під контролем, а важливі операції можна належним чином відстежити.
Це особливо важливо з огляду на те, що фінансові установи впроваджують AI-агентів та AI-асистентів, здатних виконувати завдання в межах багатокрокових бізнес-процесів.
У таких умовах розмежування між рекомендацією ШІ та дією, яку він виконує самостійно, стає одним з ключових аспектів управління й контролю.
Тому зріла архітектура ШІ для банків має ґрунтуватися на трьох незмінних принципах.
ШІ не повинен отримувати доступ до інформації за межами наданих йому повноважень. Права доступу до корпоративних документів і механізми управління інформацією мають залишатися чинними й під час пошуку інформації за допомогою ШІ.
ШІ не повинен виконувати дії, що можуть мати суттєві наслідки, без належного контролю. Його автономність має бути обмежена правами доступу на рівні застосунку, вимогами до перевірки та внутрішніми правилами погодження.
Робота ШІ має залишатися підзвітною. Банкам потрібні механізми відстеження операцій за участю ШІ, перевірки першоджерел, розслідування відхилень від установлених правил і збереження відповідальності людини за діяльність, що регулюється нормативними вимогами.
elDoc реалізує ці принципи в єдиному корпоративному середовищі завдяки захищеній інтелектуальній роботі з документами, RAG з урахуванням прав доступу, контрольованій роботі AI-агентів, перевірці за участю людини (HITL), оркестрації кількох LLM та можливостям розгортання в суверенних середовищах.
Така архітектура допомагає банкам перейти від окремих експериментів із ШІ до контрольованих і масштабованих процесів, у яких ШІ активно використовується для роботи з документами.
Безпечний ШІ – це керований ШІ
Майбутнє ШІ в банківській сфері залежить не від того, наскільки широкі повноваження банки надають ШІ, а від того, наскільки ефективно вони контролюють, до якої інформації він має доступ, які результати генерує та які дії виконує.
Фінансовим установам потрібні не лише потужні мовні моделі. Їм необхідна корпоративна архітектура ШІ, яка забезпечує безпеку, управління інформацією, нагляд з боку людини, операційну стійкість і підзвітність на всіх етапах життєвого циклу документів та систем ШІ.
Матриця механізмів безпеки та управління ШІ в elDoc систематизує підходи до спільного застосування превентивних механізмів, механізмів виявлення, коригувальних та управлінських заходів для протидії ризикам, пов’язаним з Generative AI та Agentic AI.
Поєднуючи захищене управління документами, отримання інформації за допомогою ШІ з урахуванням прав доступу, контрольовану автоматизацію, механізми валідації, можливість аудиту та гнучкість розгортання, elDoc допомагає банкам впроваджувати корпоративний ШІ, зберігаючи контроль над інформацією, інфраструктурою та бізнес-процесами.
Створіть безпечне, суверенне та кероване середовище ШІ для свого банку
Дізнайтеся, як elDoc допомагає фінансовим установам впроваджувати Generative AI та Agentic AI у корпоративному середовищі з контрольованим доступом і визначеними правилами управління.
Замовте демо elDoc, щоб дізнатися більше про RAG з урахуванням прав доступу, захищене опрацювання документів за допомогою ШІ, розгортання у власній інфраструктурі (on-premises), ШІ-агентів та управління корпоративним ШІ.