elDoc – Безпечний ШІ для юристів: чому конфіденційні юридичні документи потребують більшого, ніж хмарний ШІ
ШІ стрімко стає невіддільною частиною повсякденної юридичної практики.
Юристи можуть використовувати ШІ для пошуку у великих масивах матеріалів справ, узагальнення договорів, порівняння положень, вилучення даних, аналізу доказів, класифікації документів, підготовки проєктів документів та опрацювання тисяч сторінок юридичних матеріалів.
Однак для багатьох юридичних організацій найважливіше питання полягає не в тому:
«Чи може ШІ допомогти нашим юристам?»
Значно важливіше запитати:
«Чи можемо ми використовувати ШІ, не передаючи найчутливіші юридичні документи за межі контрольованого нами середовища?»
Для багатьох юридичних фірм, корпоративних юридичних департаментів, державних органів, фінансових установ та інших організацій, діяльність яких регулюється спеціальними вимогами, відповідь на це запитання визначає, чи зможуть вони взагалі впровадити ШІ.
Хмарний сервіс ШІ може забезпечити швидкий старт упровадження таких технологій.
Однак юридичні документи – це не звичайні ділові дані.
Вони можуть містити конфіденційне листування, відомості, захищені юридичною таємницею, стратегії ведення судових справ, докази, персональні дані, плани придбання компаній, матеріали регуляторних розслідувань, конфіденційні договори, об’єкти інтелектуальної власності та іншу інформацію, розголошення якої може мати серйозні наслідки для організації або її клієнтів.
У таких умовах розгортання ШІ у хмарі може бути просто неприйнятним.
Саме тут elDoc пропонує принципово інший підхід.
Замість того щоб вимагати від організацій передавати конфіденційні документи до зовнішнього середовища ШІ, elDoc дає змогу використовувати ШІ безпосередньо для роботи з документами у власній ІТ-інфраструктурі організації.
Безпека ШІ в юридичній сфері потребує особливого підходу
Розгляньмо, з якою інформацією юристи працюють щодня.
| Сфера юридичної діяльності | Потенційно конфіденційна інформація |
|---|---|
| Судові справи | Докази, відомості про свідків, правові стратегії, листування, захищене юридичною таємницею |
| Злиття та поглинання компаній | Документи щодо угод, оцінки вартості, матеріали переговорів, результати комплексної перевірки (due diligence) |
| Внутрішні розслідування | Дані про працівників, відомості про можливі порушення, докази, звіти за результатами розслідувань |
| Регуляторні питання | Листування з регуляторними органами, результати перевірок дотримання вимог, плани усунення порушень |
| Юридичний супровід діяльності компаній | Договори, документи ради директорів, об’єкти інтелектуальної власності, юридичні висновки |
| Юридична діяльність державних органів | Документи з обмеженим доступом, матеріали розслідувань, інформація про громадян, внутрішня документація державних органів |
| Банківська та фінансова сфера | Документи KYC, фінансова інформація, регуляторна документація, дані клієнтів |
| Розкриття доказів у судовому процесі (discovery) | Потенційно мільйони документів, що містять конфіденційну інформацію та відомості, захищені юридичною таємницею |
Наслідки опрацювання таких документів у неналежному середовищі ШІ можуть бути незрівнянно серйознішими, ніж ризики використання ШІ для написання маркетингового листа.
Саме тому регуляторні органи у сфері юриспруденції дедалі частіше наголошують: упровадження ШІ не звільняє юристів від їхніх професійних обов’язків.
В офіційному висновку № 512 Американська асоціація юристів (American Bar Association) зазначає, що юристи, які використовують генеративний ШІ, мають дотримуватися професійних вимог, зокрема щодо належної компетентності, захисту інформації клієнтів, комунікації, нагляду та точності результатів.
Аналогічно, Управління з регулювання діяльності соліситорів Великої Британії (Solicitors Regulation Authority) застерігає від передавання конфіденційної інформації клієнтів до систем ШІ без належних засобів захисту. У рекомендаціях за 2026 рік окремо наголошено на ризиках несанкціонованого доступу третіх осіб, використання даних для навчання моделей, зберігання інформації та необхідності забезпечити її перебування в захищеному середовищі.
Принцип простий:
Використання ШІ не зменшує важливості конфіденційності.
Навпаки, воно підвищує вимоги до розуміння архітектури ШІ та механізмів її захисту.
Зручність хмарного ШІ та вимоги до контролю в юридичній сфері
Хмарний ШІ має очевидну перевагу – зручність використання.
Організація може оформити підписку на сервіс і в короткий термін надати юристам доступ до нього.
Не потрібно розгортати власну інфраструктуру ШІ, підтримувати моделі чи виконувати значний обсяг технічних робіт, щоб користувачі могли почати випробовувати технологію.
Для багатьох типових бізнес-завдань такий підхід цілком виправданий.
Однак юридичні команди, які працюють з особливо чутливою інформацією, мають враховувати додаткові вимоги.
Що юридичним командам потрібно з’ясувати перед упровадженням ШІ
Для юридичних команд, які працюють з конфіденційною інформацією, відомостями, захищеними юридичною таємницею, даними, що підпадають під регуляторні вимоги, або державною інформацією, недостатньо оцінити лише функціональні можливості ШІ. Організаціям необхідно розуміти, як інформація проходить через усі компоненти архітектури ШІ.
| Запитання | Чому це важливо для юридичних організацій та установ, діяльність яких регулюється спеціальними вимогами |
|---|---|
| Де відбувається опрацювання документа? | На опрацювання конфіденційних юридичних документів можуть поширюватися вимоги щодо конфіденційності, договірні зобов’язання, регуляторні норми та внутрішні правила безпеки, які обмежують місця такого опрацювання. |
| Де зберігається документ? | Організація має знати й контролювати, де зберігаються оригінальні файли, вилучений текст, метадані та результати опрацювання інформації. |
| Які зовнішні системи отримують вміст документа? | Робочий процес опрацювання документів може охоплювати сервіси OCR, програмні інтерфейси ШІ (API), аналітичні платформи та інші сторонні системи. Кожен додатковий сервіс розширює межі середовища, у якому опрацьовуються дані. |
| Чи передаються запити до ШІ за межі нашої інфраструктури? | Навіть якщо оригінальний документ залишається у внутрішній інфраструктурі, запити до зовнішньої великої мовної моделі (LLM) можуть містити конфіденційні фрагменти документа, запитання, імена та інші чутливі відомості. |
| Чи мають треті сторони технічну можливість отримати доступ до інформації? | Юридичним командам важливо розуміти не лише договірні гарантії захисту, а й те, які постачальники послуг або адміністратори технічно можуть отримати доступ до опрацьованої інформації. |
| Чи зберігається інформація після опрацювання? | Політики зберігання даних мають особливе значення під час роботи з листуванням, захищеним юридичною таємницею, матеріалами судових справ і розслідувань, персональними даними та конфіденційною інформацією про угоди. |
| Чи можуть дані використовуватися для вдосконалення або навчання моделей? | Організації мають з’ясувати, чи можуть запити, документи, результати роботи ШІ та інші дані використовуватися повторно з іншою метою, ніж їхнє безпосереднє опрацювання. |
| Де розміщена модель ШІ? | Від місця розміщення моделі залежить, чи виконуються обчислення для отримання результатів ШІ у внутрішній інфраструктурі організації, у приватному середовищі або за допомогою зовнішніх ресурсів. |
| Де зберігаються векторні представлення (embeddings)? | Векторні представлення (embeddings) є складовою архітектури знань ШІ та можуть містити інформацію, отриману з конфіденційних документів. Тому необхідно окремо визначити вимоги до їхнього зберігання та захисту. |
| Де розміщена векторна база даних? | Робота систем RAG може залежати від векторних баз даних, що містять представлення та індекси, сформовані на основі великих масивів корпоративних знань. Юридичним командам може бути важливо, щоб ця інфраструктура залишалася під внутрішнім контролем організації. |
| У якій юрисдикції розміщена інфраструктура? | Місце зберігання та опрацювання даних може впливати на цифровий суверенітет, виконання договірних і регуляторних вимог, транскордонне передавання даних та дотримання внутрішніх політик організації. |
| Чи може середовище працювати без підключення до інтернету? | Державним органам та організаціям з підвищеними регуляторними вимогами можуть бути потрібні розгортання в мережах з обмеженим доступом, ізольованих середовищах або повністю відокремлених від зовнішніх мереж (air-gapped), де використання зовнішніх сервісів ШІ неможливе. |
Це не просто питання ІТ. Йдеться про збереження юридичної таємниці, управління інформацією, цифровий суверенітет, дотримання регуляторних вимог, довіру клієнтів і контроль з боку організації.
Тому під час оцінювання безпеки ШІ для роботи з конфіденційною юридичною інформацією необхідно враховувати весь ланцюг опрацювання даних: документи, OCR, вилучені дані, запити до ШІ, моделі, векторні представлення, векторні бази даних, пошук і отримання інформації, зберігання та доступ користувачів.
Клієнт може не погодитися на опрацювання своїх документів зовнішнім постачальником ШІ
Це питання набуває особливого значення під час роботи зі справами, що мають високу вартість або містять особливо чутливу інформацію.
Розгляньмо ситуацію, коли компанія готується до придбання іншого бізнесу.
Її юридична команда може перевіряти тисячі документів, що містять інформацію про:
- компанії, які планують придбати;
- фінансові показники;
- об’єкти інтелектуальної власності;
- трудові договори та угоди з працівниками;
- договори з клієнтами;
- потенційні зобов’язання та ризики;
- позиції сторін на переговорах;
- дані про оцінку вартості компанії;
- матеріали ради директорів.
ШІ може суттєво прискорити перевірку цих документів.
Однак організація може не погодитися на опрацювання цієї інформації в інфраструктурі зовнішнього постачальника ШІ.
Аналогічні вимоги стосуються й судових справ.
В архіві матеріалів судової справи можуть зберігатися багаторічне листування, внутрішня комунікація, докази, відомості про свідків, експертні висновки та матеріали щодо правової стратегії.
Тому постає питання:
Як надати юристам можливість підвищити продуктивність завдяки сучасному ШІ, не залучаючи без потреби додаткову інфраструктуру та сторонніх постачальників до опрацювання документів?
Саме для розв’язання таких завдань і створено elDoc.
Для юридичних команд державних органів вимоги ще суворіші
Для деяких державних установ, органів влади, оборонних організацій та інших установ з підвищеними вимогами до регулювання й безпеки опрацювання конфіденційних документів за допомогою загальнодоступних платформ ШІ або платформ, розміщених у зовнішній інфраструктурі, може бути обмежене внутрішніми політиками, вимогами безпеки, правилами цифрового суверенітету або рівнем секретності інформації.
У таких умовах ШІ має працювати в межах захищеного середовища організації, без необхідності передавати конфіденційну інформацію до зовнішньої інфраструктури ШІ.
| Вимога до безпеки | Що це означає для розгортання ШІ |
|---|---|
| Розгортання у власній інфраструктурі (on-premises) | Середовище для роботи з документами та ШІ можна розгорнути в інфраструктурі, що перебуває під контролем організації. |
| Приватна інфраструктура | Документи, сервіси опрацювання, бази даних і компоненти ШІ працюють у виділеному середовищі, контрольованому організацією. |
| Локальні моделі ШІ | Моделі ШІ можуть працювати локально або в затвердженій приватній інфраструктурі, без повної залежності від загальнодоступних сервісів ШІ. |
| Без зовнішніх викликів API | Архітектуру опрацювання конфіденційних документів можна побудувати без передавання їхнього вмісту чи запитів до зовнішніх API сервісів ШІ. |
| Без опрацювання даних зовнішніми LLM | За потреби конфіденційну інформацію можна опрацьовувати за допомогою моделей, розгорнутих локально або у приватній інфраструктурі. |
| Векторні бази даних під внутрішнім контролем | Векторні представлення, індекси та інфраструктура RAG можуть залишатися в середовищі, контрольованому організацією. |
| Суворий контроль доступу | Доступ до документів і знань, опрацьованих за допомогою ШІ, можна регулювати відповідно до посадових ролей, прав доступу та політик безпеки організації. |
| Ізоляція від загальнодоступних сервісів ШІ | Завдання, пов’язані з опрацюванням конфіденційної інформації, можна ізолювати від загальнодоступних платформ і зовнішніх сервісів ШІ. |
| Робота в мережах з обмеженим доступом або без зовнішнього підключення | Залежно від архітектури розгортання середовища ШІ та опрацювання документів можуть працювати в мережах з обмеженим або повністю відсутнім підключенням до інтернету. |
Для таких організацій головне питання полягає не лише в тому, яка платформа ШІ пропонує найбільше функціональних можливостей.
Визначальним є інше запитання:
Чи можемо ми використовувати ШІ, зберігаючи документи, запити, моделі, векторні представлення та інфраструктуру знань у середовищі, яке перебуває під нашим контролем?
elDoc: ШІ працює з юридичними документами у вашій інфраструктурі
В основі elDoc – принципово інший підхід до побудови корпоративної архітектури ШІ.
Замість передавання конфіденційної інформації до зовнішніх сервісів ШІ організації можуть розгортати середовище для інтелектуального опрацювання документів відповідно до власної ІТ-інфраструктури та вимог безпеки.
Мета проста:
Зберегти контроль над документами, їх опрацюванням за допомогою ШІ та інфраструктурою знань, водночас надавши юридичним командам доступ до сучасних можливостей ШІ.
Залежно від обраної архітектури такий контроль може охоплювати весь процес інтелектуального опрацювання документів за допомогою ШІ.
| Вимога | Як це реалізовано в elDoc |
|---|---|
| Документи не повинні залишати інфраструктуру організації | Розгортання elDoc у власній інфраструктурі (on-premises) |
| Юридичні документи не можна передавати зовнішнім великим мовним моделям (LLM) | Використання моделей, розгорнутих у приватній інфраструктурі або локально |
| Векторні дані мають залишатися під внутрішнім контролем організації | Розміщення векторної інфраструктури та RAG у внутрішньому середовищі організації |
| Використання зовнішніх API сервісів ШІ заборонено | Налаштування архітектури на основі локально розгорнутих компонентів ШІ |
| Доступ до інтернету обмежений | Розгортання в ізольованій інфраструктурі відповідно до встановлених вимог |
| Для різних справ потрібні різні рівні доступу | Розмежування доступу до документів і для користувачів |
| Юристам потрібен пошук у внутрішніх документах за допомогою ШІ | Побудова контрольованих процесів пошуку та роботи зі знаннями на основі RAG з використанням корпоративних матеріалів, до яких надано відповідний доступ |
| Документи потребують розпізнавання тексту та вилучення даних | Опрацювання документів за допомогою інтегрованих процесів інтелектуального аналізу |
| Результати роботи ШІ потребують перевірки | Інтеграція перевірки результатів людиною та контролю на всіх етапах опрацювання документів |
Контроль доступу не менш важливий, ніж сам ШІ: elDoc забезпечує його на рівні документів
Для юридичних організацій безпека ШІ залежить не лише від того, де працює модель і зберігаються документи. Не менш важливо контролювати, хто має доступ до інформації про кожного клієнта, матеріалів конкретної справи, окремих документів і відповідей, згенерованих ШІ.
elDoc вирішує це завдання за допомогою гнучкого розмежування прав доступу на основі ролей і на рівні окремих документів.
Технічна можливість системи ШІ знайти конфіденційну інформацію жодним чином не повинна автоматично надавати юристу право доступу до неї.
Єдине середовище elDoc. Різні команди. Різні клієнти. Розмежований доступ.
Юридична фірма може працювати з кількома командами та справами різних клієнтів в одному середовищі elDoc, зберігаючи чітке розмежування прав доступу.
Наприклад:
| Команда | Клієнт / Справа | Документи | Рівень доступу в elDoc |
|---|---|---|---|
| Команда зі злиття та поглинання компаній (M&A) | Клієнт А – придбання компанії | Матеріали комплексної перевірки (due diligence), договори, оцінки вартості, документи ради директорів | Доступ мають лише уповноважені учасники команди M&A |
| Команда судового супроводу | Клієнт Б – судова справа | Докази, листування, показання свідків | Доступ має лише команда, призначена для супроводу справи |
| Корпоративна юридична команда | Клієнт В – юридичний супровід корпоративної діяльності | Договори, корпоративна документація, юридичні висновки | Доступ мають уповноважені корпоративні юристи |
| Команда з комплаєнсу | Клієнт Г – розслідування | Документи KYC, матеріали розслідувань і комплаєнсу | Доступ обмежено визначеним працівникам комплаєнс-команди |
| Юридична команда державного органу | Справа з обмеженим доступом | Внутрішня документація та юридичні документи | Доступ мають лише уповноважені посадові особи |
Це означає, що організаціям не потрібно створювати окрему платформу ШІ для кожної команди чи клієнта.
Натомість elDoc забезпечує єдине контрольоване середовище для роботи з документами та ШІ, водночас розмежовуючи права доступу між командами, клієнтами, справами й окремими файлами.
elDoc враховує організаційну структуру юридичної компанії
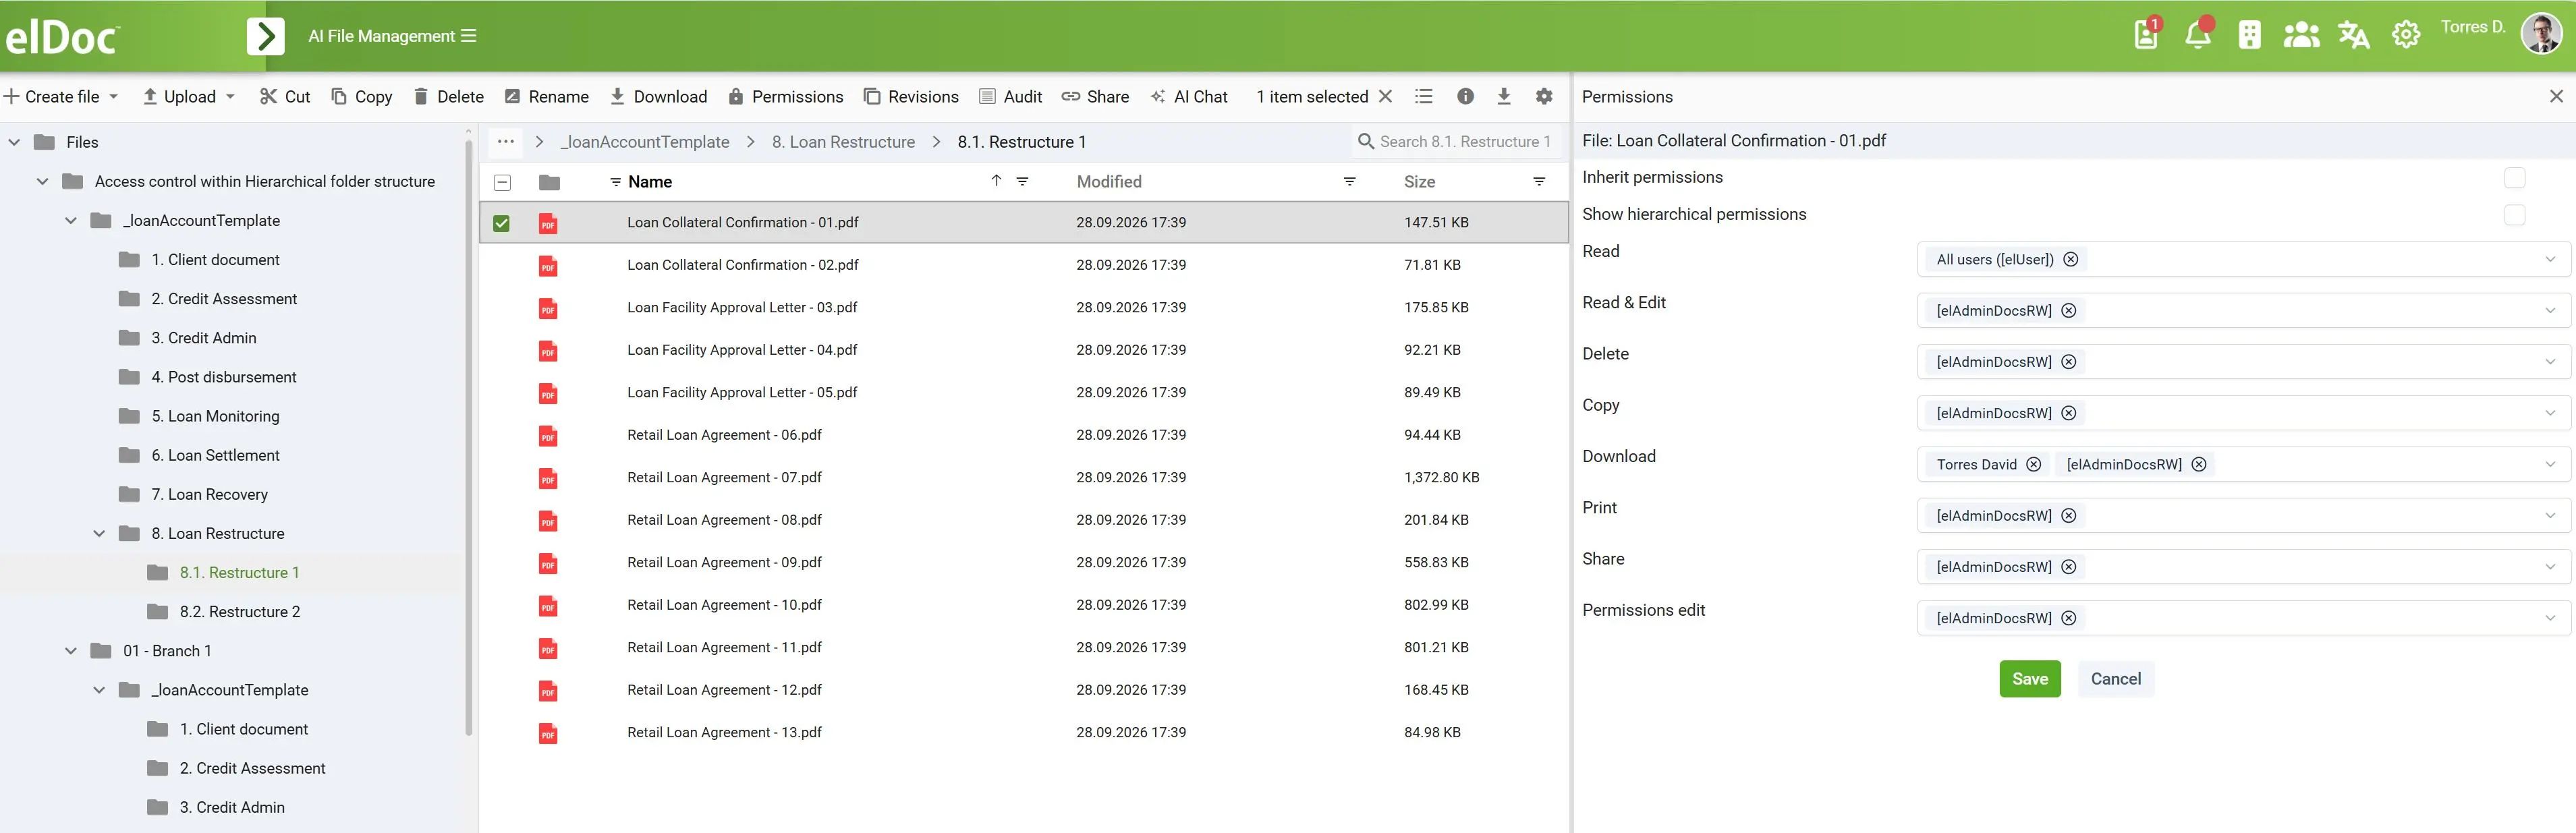
Права доступу можна налаштувати відповідно до реальної організації роботи юристів:
Організація → Юридична команда → Клієнт → Справа → Папка → Документ → Користувач / Роль
Відповідно, кожен користувач отримує права доступу залежно від своїх обов’язків і повноважень.
Розгляньмо конфіденційну угоду зі злиття або поглинання компанії (M&A), яку супроводжують за допомогою elDoc. До роботи над однією справою можуть залучатися партнери, юристи, помічники юристів, зовнішні юридичні консультанти та інші учасники. Однак кожному з них потрібен різний рівень доступу.
| Роль | Приклади прав доступу в elDoc |
|---|---|
| Партнер | Може переглядати, редагувати, завантажувати, друкувати, копіювати, надавати спільний доступ і видаляти документи в межах справи клієнта, а також керувати правами доступу. |
| Керівник справи | Має доступ до всіх матеріалів справи, може переглядати, редагувати, завантажувати, друкувати документи та надавати до них спільний доступ, упорядковувати документи й керувати правами доступу учасників призначеної команди. |
| Юрист | Може переглядати, редагувати, шукати документи та використовувати ШІ для роботи з документами, до яких має доступ, але не обов’язково має право їх видаляти чи змінювати права доступу. |
| Помічник юриста | Може переглядати документи, призначені для роботи, та опрацьовувати їх, тоді як завантаження, надання зовнішнього доступу, видалення документів і керування правами доступу можуть бути обмежені. |
| Зовнішній юридичний консультант | Може отримати доступ лише для перегляду окремо визначених документів без можливості їх друкувати, завантажувати, копіювати, передавати іншим користувачам або видаляти. |
| Представник клієнта | Має доступ лише до документів і папок, спеціально відкритих для клієнта, без доступу до внутрішніх робочих матеріалів юридичної команди. |
Наприклад, партнер може мати повний доступ до всіх матеріалів справи M&A, зокрема право завантажувати документи, надавати спільний доступ до інформації та керувати правами доступу.
Водночас зовнішній юридичний консультант може мати право переглядати лише 25 окремо визначених документів у межах тієї самої справи, без можливості їх завантажувати, друкувати, копіювати, передавати іншим користувачам, редагувати чи видаляти.
Обидва користувачі працюють в одному середовищі elDoc, але перелік доступної їм інформації та дозволених дій визначається відповідними ролями й правами доступу.
Цей самий принцип поширюється і на ШІ: пошук та отримання інформації за допомогою ШІ мають охоплювати лише документи й дані, до яких конкретний користувач має відповідний доступ.
Головне: elDoc забезпечує пошук за допомогою ШІ з урахуванням прав доступу
Із впровадженням ШІ та RAG контроль прав доступу до документів набуває ще більшого значення.
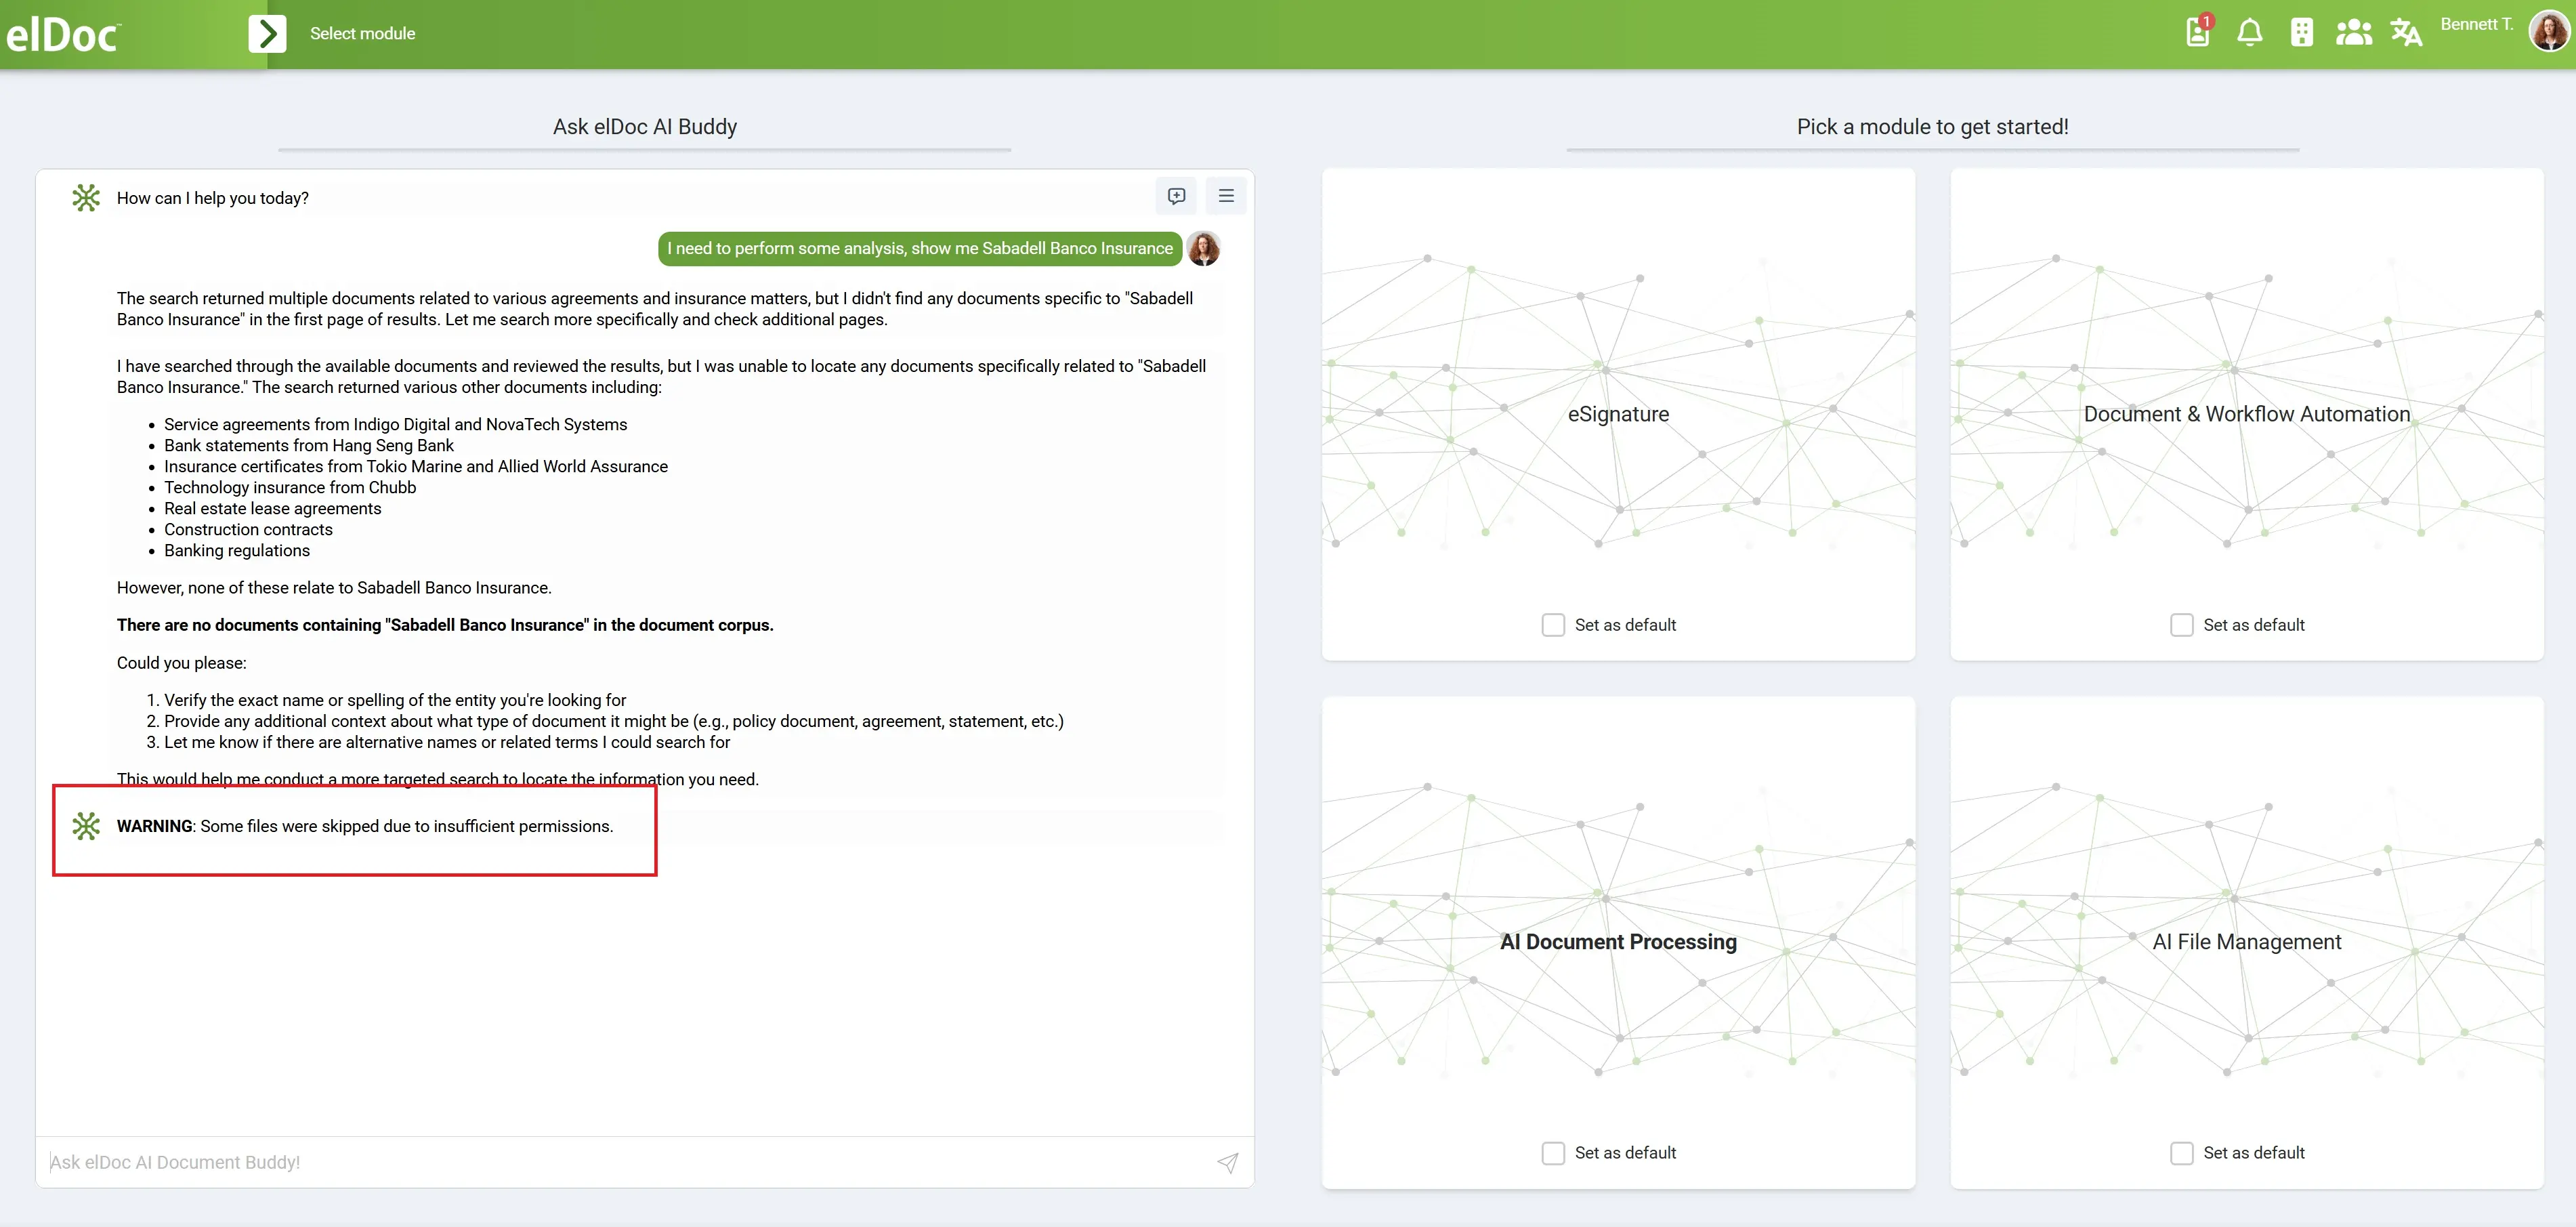
Недостатньо просто заборонити юристу відкривати документ клієнта Б, якщо ШІ-асистент усе одно може отримати з нього інформацію та використати її у відповіді.
elDoc вирішує це завдання, узгоджуючи пошук та отримання інформації за допомогою ШІ з установленими правами доступу до документів.
Основний принцип:
Обсяг інформації, яку користувач може отримати за допомогою ШІ, визначається його фактичними правами доступу до документів.
Таким чином, послідовність контролю доступу має такий вигляд:
Ідентифікація користувача → Роль і права доступу → Документи, до яких надано доступ → Пошук через RAG з урахуванням прав доступу → Відповідь ШІ
Якщо юрист А має доступ до матеріалів клієнта А, система ШІ обмежує доступні йому знання відповідним обсягом інформації.
Якщо юрист Б має доступ до матеріалів клієнтів Б і В, обсяг доступної йому інформації буде іншим.
Якщо доступ до певного конфіденційного файлу мають лише окремі партнери, інформація з нього не повинна потрапляти до результатів пошуку для інших користувачів.
ШІ не повинен обходити встановлені права доступу до документів
Це один із ключових принципів безпечного використання ШІ в юридичній сфері, закладених в основу elDoc.
ШІ не повинен надавати користувачеві доступ до інформації, на яку той не має відповідних прав.
Завдяки поєднанню структури команд, рольової моделі, розмежування доступу між клієнтами та справами, гнучкого керування правами на рівні документів і пошуку за допомогою ШІ з урахуванням прав доступу elDoc дає змогу впроваджувати ШІ, не порушуючи встановлених для юридичної діяльності обмежень доступу до інформації.
У результаті організація отримує не просто ШІ-асистента, підключеного до масиву юридичних документів.
Це контрольоване середовище ШІ для юридичної діяльності, у якому доступ до документів і можливості ШІ узгоджені між собою.
Приватні LLM змінюють архітектуру ШІ
Багато застосунків ШІ працюють через API зовнішніх великих мовних моделей (LLM).
Для типових завдань така архітектура може бути цілком ефективною.
Однак для роботи з конфіденційною юридичною інформацією організаціям можуть знадобитися моделі, розгорнуті локально або у приватній інфраструктурі.
elDoc підтримує архітектуру, незалежну від конкретної LLM, що дає змогу адаптувати стратегію використання ШІ до потреб організації, не прив’язуючи роботу з документами до одного зовнішнього постачальника моделей.
Це особливо важливо для організацій, яким потрібні:
- розгортання приватних LLM;
- локальне виконання моделей;
- контрольована ІТ-інфраструктура;
- можливість вільно обирати та змінювати моделі;
- цифровий суверенітет;
- обмежене підключення до зовнішніх мереж;
- ізоляція від загальнодоступних сервісів ШІ.
У міру розвитку моделей ШІ така гнучкість також дає змогу уникнути залежності всієї архітектури роботи з юридичними документами від однієї моделі.
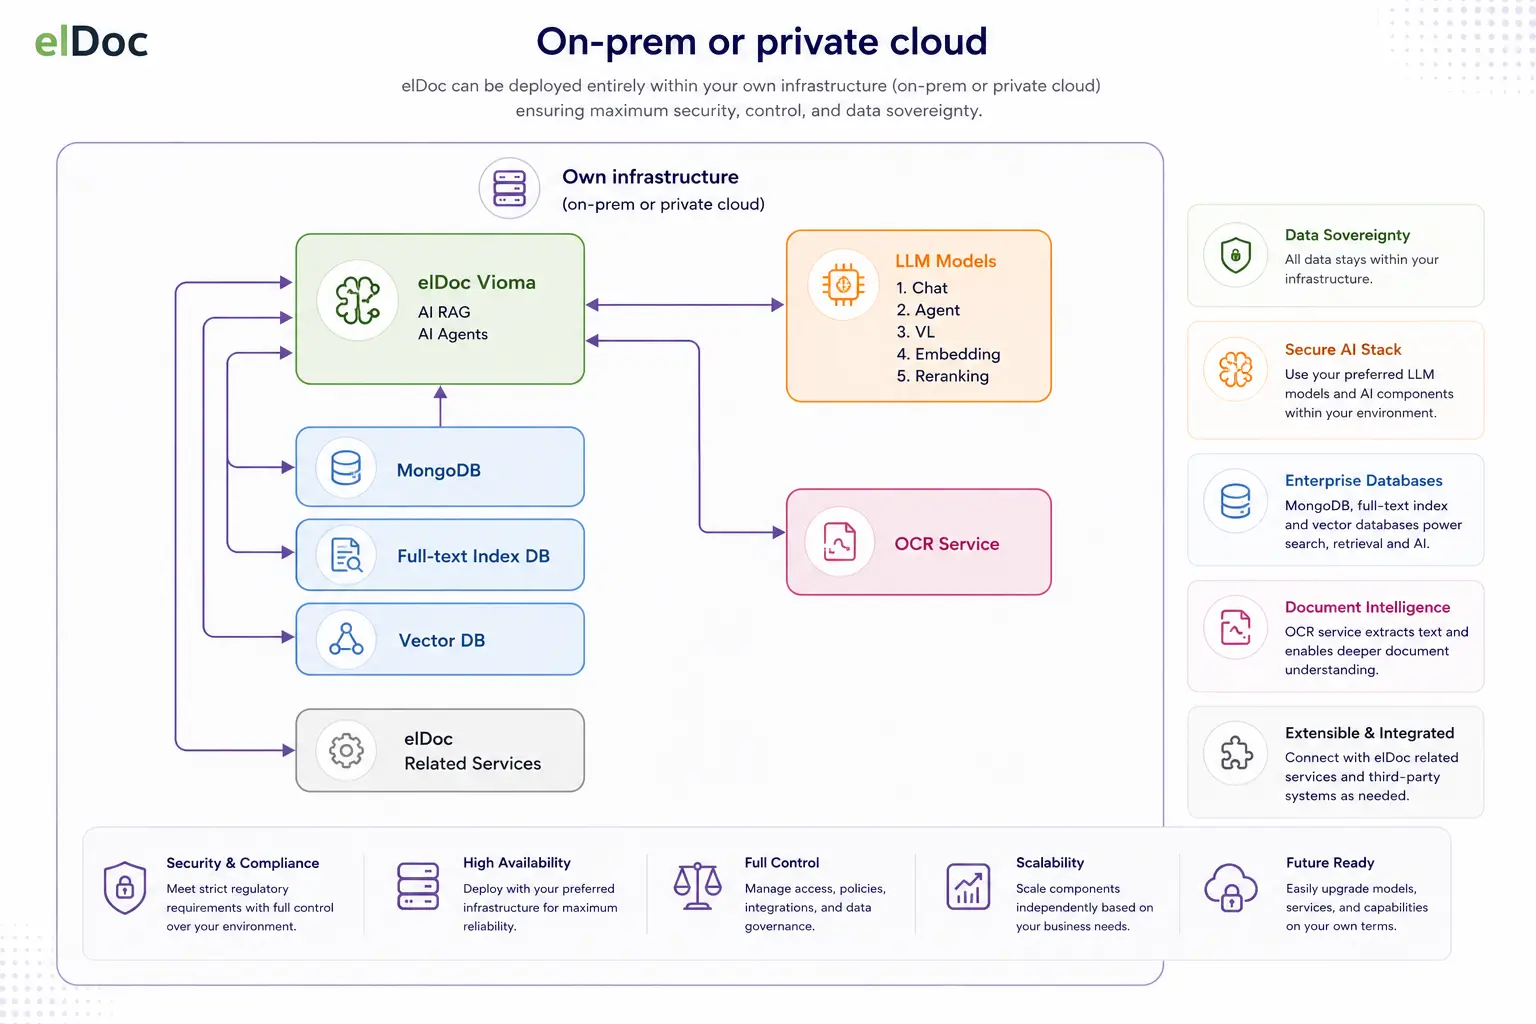
Векторна база даних також потребує захисту
Є ще один компонент архітектури ШІ, якому організації іноді приділяють недостатньо уваги.
Велика мовна модель – не єдиний компонент, який потребує захисту.
Сучасні корпоративні системи RAG зазвичай перетворюють вміст документів на векторні представлення (embeddings), які зберігаються та використовуються для пошуку у векторній інфраструктурі.
Тому, працюючи з особливо конфіденційними юридичними архівами, організаціям важливо контролювати не лише оригінальні файли, а й:
вилучений текст, метадані, векторні представлення, індекси, векторні бази даних, запити до ШІ та контекст, отриманий під час пошуку.
Захист не повинен обмежуватися оригінальними PDF-файлами.
Важливо контролювати весь ланцюг опрацювання інформації.
За відповідної конфігурації elDoc усі ці компоненти інфраструктури можуть залишатися в середовищі, контрольованому організацією.
Контроль з боку людини залишається необхідним
Приватне середовище ШІ не усуває ще одного важливого ризику його використання в юридичній сфері – неточності результатів.
Великі мовні моделі можуть генерувати недостовірну інформацію.
Управління з регулювання діяльності соліситорів Великої Британії (SRA) окремо звертає увагу на неточності у відповідях ШІ та вигадані посилання на законодавство й судову практику. Водночас воно наголошує, що юристи й надалі несуть відповідальність за свою роботу та надані консультації.
Отже, безпека передбачає не лише запобігання витоку інформації.
Надійна стратегія використання ШІ в юридичній сфері поєднує:
Контроль інфраструктури + Контроль доступу + Управління інформацією + Контроль з боку людини
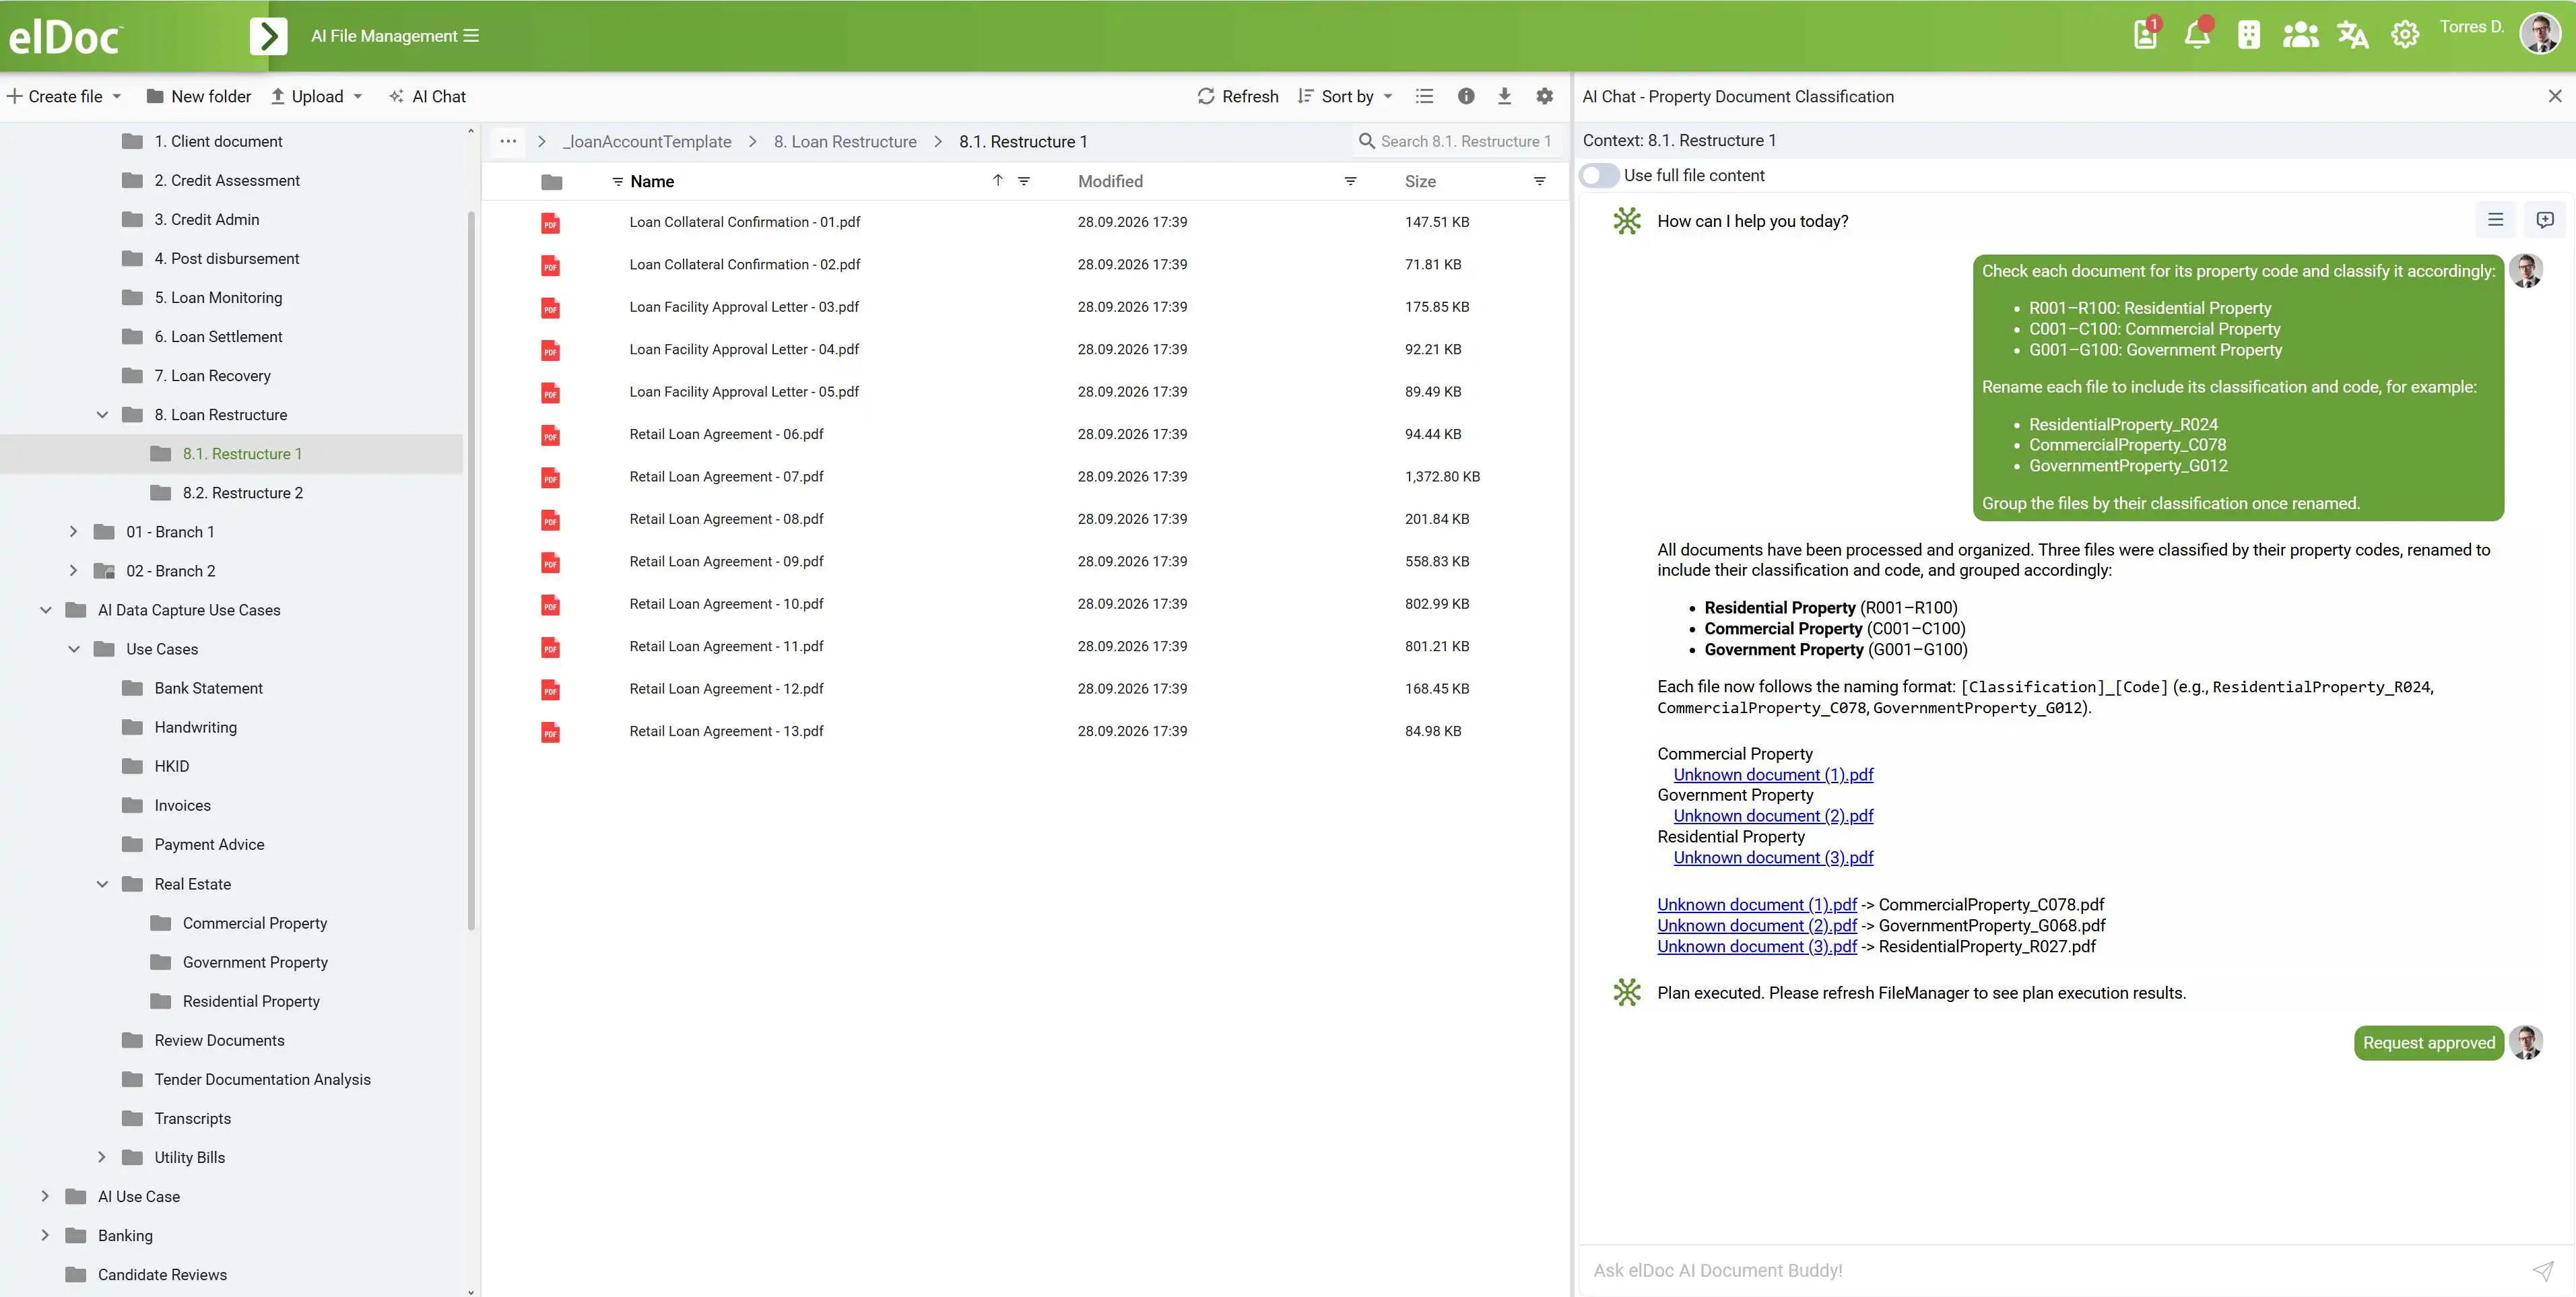
Тут особливо важливу роль відіграє комплексна архітектура elDoc для опрацювання документів: ШІ стає частиною контрольованого робочого процесу, а не працює як ізольований чатбот.
Документи можна реєструвати, класифікувати, вилучати з них дані, перевіряти та узгоджувати результати перед передаванням інформації до наступних етапів робочих процесів.
Новий підхід до визначення безпечного ШІ в юридичній сфері
ШІ нового покоління для юридичної сфери не варто оцінювати лише за тим, наскільки добре модель генерує, узагальнює та аналізує тексти.
Для організацій, які працюють з відомостями, захищеними юридичною таємницею, конфіденційною інформацією, даними, що підпадають під регуляторні вимоги, або державною інформацією, продуктивність моделі – лише один зі складників загальної оцінки.
Безпечне використання ШІ в юридичній сфері потребує комплексного оцінювання всієї архітектури опрацювання інформації та роботи ШІ.
| Напрям безпеки | Запитання, на яке мають відповісти юридичні організації |
|---|---|
| Контроль документів | Де зберігаються та опрацьовуються юридичні документи? |
| Інфраструктура ШІ | Де працює модель ШІ? |
| Контроль моделей | Чи може організація самостійно визначати, які моделі ШІ використовуються? |
| Зовнішнє опрацювання даних | Чи передаються за межі нашої інфраструктури вміст документів, запити до ШІ або контекст для їх опрацювання? |
| Векторні представлення | Де створюються та зберігаються векторні представлення? |
| Векторна база даних | Де розміщена векторна база даних і хто контролює її роботу? |
| Сторонні сервіси | Які зовнішні сервіси, якщо такі є, отримують інформацію? |
| Доступ користувачів | Хто має доступ до матеріалів кожного клієнта, справи, папки та окремого документа? |
| Контроль доступу для ШІ | Чи враховує пошук за допомогою ШІ ті самі права доступу, що й для самих документів? |
| Незалежність від зовнішніх API | Чи може середовище працювати без зовнішніх API сервісів ШІ? |
| Контроль інфраструктури | Чи можна розгорнути все рішення в інфраструктурі, що перебуває під контролем організації? |
| Мережева ізоляція | Чи може середовище за потреби працювати в мережі з обмеженим доступом або повністю ізольованій від зовнішніх мереж? |
Від запитання «Наскільки ефективний ШІ?» до запитання «Наскільки добре ми контролюємо ШІ?»
Для роботи з конфіденційною юридичною інформацією критерії оцінювання мають бути значно ширшими:
Можливості ШІ
Чи здатний ШІ розуміти юридичні документи, шукати в них інформацію, узагальнювати їх, вилучати дані та допомагати з їх опрацюванням?
Контроль даних
Чи можуть документи, метадані, векторні представлення та індекси залишатися в межах визначеної інфраструктури?
Контроль доступу
Чи можна встановлювати різні права доступу для команд, клієнтів, справ, користувачів із різними ролями та окремих документів?
Контроль ШІ
Чи може організація визначати, які моделі використовуються та де виконуються обчислення для отримання результатів ШІ?
Контроль інфраструктури
Чи можуть OCR, засоби опрацювання документів, RAG, векторні бази даних і моделі ШІ працювати в середовищі, контрольованому організацією?
Контроль мережевих з’єднань
Чи може рішення працювати без передавання конфіденційної інформації до зовнішніх API, а за потреби – взагалі без підключення до інтернету?
Для організацій, які працюють з особливо чутливою юридичною інформацією, ці питання можуть бути не менш важливими, ніж точність моделей і функціональні можливості ШІ.
Саме так слід розуміти безпечний ШІ для юридичної сфери (Secure Legal AI):
Це не просто потужний ШІ для роботи з юридичними документами, а рішення, яке дає організації змогу зберігати контроль над документами, інфраструктурою, моделями, правами доступу та корпоративними знаннями.
elDoc: безпечний ШІ для юридичної сфери без втрати контролю
Юридичні команди мають отримувати переваги від використання ШІ, зберігаючи контроль над тим, де зберігається й опрацьовується конфіденційна інформація та хто має до неї доступ.
elDoc об’єднує всі необхідні можливості в єдиному контрольованому середовищі:
| Можливість | Призначення |
|---|---|
| Інтелектуальне опрацювання документів і OCR | Розпізнавання, класифікація та опрацювання юридичних документів |
| Інтелектуальне вилучення даних | Вилучення важливої юридичної інформації та метаданих |
| Перевірка людиною | Перевірка та підтвердження інформації, опрацьованої за допомогою ШІ |
| Захищене управління документами | Централізоване управління конфіденційними юридичними документами |
| Шифрування даних | Захист інформації під час зберігання та передавання |
| Корпоративний пошук і RAG | Пошук і робота з юридичною інформацією, до якої користувач має доступ |
| Приватні LLM | Опрацювання інформації за допомогою приватних або локальних моделей ШІ |
| Розгортання у власній інфраструктурі (on-premises) | Робота з документами та ШІ в інфраструктурі, контрольованій організацією |
| Гнучке розмежування прав доступу | Контроль перегляду, редагування, завантаження, друку, копіювання, надання спільного доступу, видалення документів і керування правами доступу |
| ШІ з урахуванням прав доступу | Забезпечення пошуку за допомогою ШІ відповідно до прав доступу кожного користувача до документів |
| Локальна векторна інфраструктура | Зберігання векторних представлень і векторних баз даних під контролем організації |
| Розгортання в ізольованому середовищі | Робота в мережах з обмеженим доступом або повністю ізольованих середовищах, якщо цього вимагають умови розгортання |
Тому elDoc особливо актуальний для юридичних фірм, корпоративних юридичних команд, державних органів, компаній з підвищеними вимогами до регулювання та безпеки, а також для супроводу судових справ, розслідувань і угод зі злиття та поглинання (M&A), де конфіденційні документи потребують посиленого захисту й контролю.
Незалежно від того, чи йдеться про опрацювання договорів, доказів у судових справах, документів у віртуальній кімнаті даних для угод M&A, матеріалів розслідувань або державної документації, принцип залишається незмінним:
Використовуйте ШІ безпосередньо для роботи з юридичними документами, не передаючи самі документи зовнішнім системам ШІ.
Дізнайтеся, як elDoc забезпечує безпечну роботу ШІ у власній інфраструктурі (on-premises): із приватними LLM, захищеним RAG, інтелектуальним опрацюванням документів і контрольованим управлінням юридичними знаннями. Конфіденційні дані залишаються під контролем вашої організації.
Обговоріть з командою elDoc вимоги до використання ШІ у вашій юридичній практиці та можливості його безпечного розгортання.