Безпечний Agentic RAG для банків і страхових компаній: від ШІ-пошуку до ШІ-агентів
Фінансовим установам потрібні не чергові ШІ-чатботи, які лише знаходять документи та узагальнюють інформацію. Їм необхідні захищені ШІ-системи, здатні працювати з корпоративними знаннями, аналізувати складні питання, перевіряти інформацію за кількома джерелами, виявляти ризики та виконувати контрольовані операції з документами.
Для банків і страхових компаній це означає перехід від традиційної генерації з доповненням пошуком (Retrieval-Augmented Generation, RAG) до безпечного Agentic RAG та ШІ-агентів.
Потенціал такого підходу значний. Банки працюють з мільйонами записів про клієнтів, кредитних договорів, документів KYC/KYB, оцінок кредитоспроможності, фінансової звітності та регуляторних політик. Страхові компанії опрацьовують не менш складні масиви страхових договорів, документів щодо страхових випадків, матеріалів андеррайтингу та інформації з питань комплаєнсу.
Ці документи містять цінні корпоративні знання, однак значну частину цієї інформації досі складно знаходити, пов’язувати між собою та використовувати в робочих процесах.
Agentic RAG змінює підхід фінансових установ до роботи з цією інформацією. Замість одноразового пошуку з формуванням відповіді ШІ може виконувати багатокроковий аналіз, знаходити додаткові підтвердження, порівнювати документи та використовувати спеціалізовані інструменти для виконання дозволених завдань.
Водночас для фінансових установ принципово важливо, щоб використання ШІ не створювало ризиків для корпоративної безпеки, конфіденційності даних і контролю над процесами.
Саме тому elDoc пропонує комплексний підхід до впровадження ШІ в корпоративному середовищі, поєднуючи Agentic RAG, ШІ з урахуванням прав доступу (Access-Aware AI), інтелектуальну обробку документів, ШІ-агентів і контрольовані операції з документами в межах чітко визначених механізмів управління та контролю.
1. Чому традиційного RAG уже недостатньо для фінансових установ
Традиційний RAG розширює можливості генеративного ШІ, надаючи великим мовним моделям доступ до корпоративної інформації. Замість того щоб формувати відповіді виключно на основі даних, на яких навчалася модель, RAG знаходить релевантний вміст у документах і використовує його для формування контекстно обґрунтованих відповідей.
Наприклад, працівник банку може запитати:
Які вимоги потрібно виконати для відкриття рахунку корпоративному клієнту?
Звичайна RAG-система може знайти відповідну політику KYC, узагальнити її вимоги та надати відповідь на основі вихідних документів.
Це корисно, але не означає, що система здатна виконати саме бізнес-завдання.
А що, якщо працівникові потрібно, щоб ШІ:
- Перевірив повний пакет документів клієнта для онбордингу.
- Виявив відсутню інформацію про кінцевих бенефіціарних власників.
- Зіставив реєстраційні дані компанії з інформацією в анкетах.
- Перевірив, чи відповідають подані документи внутрішнім вимогам KYC.
- Виявив і позначив невідповідності, що потребують додаткової перевірки.
- Підготував структурований звіт для перевірки фахівцем з комплаєнсу.
Такі завдання потребують не просто пошуку інформації, а послідовного виконання кількох етапів пошуку й аналізу, розуміння змісту документів, перевірки даних і, за потреби, контрольованих дій у межах робочого процесу.
Саме в цьому полягає ключова відмінність, яку забезпечує Agentic RAG.
Від корпоративного пошуку до безпечного виконання завдань за допомогою ШІ
| Можливості | Традиційний пошук | Традиційний RAG | Agentic RAG із ШІ-агентами |
|---|---|---|---|
| Пошук релевантних документів | Так | Так | Так |
| Відповіді на запитання природною мовою | Обмежено | Так | Так |
| Формування відповідей на основі корпоративних джерел | Як правило, ні | Так | Так |
| Аналіз інформації з кількох документів | Вручну | Залежить від реалізації | Багатокроковий, ітеративний аналіз |
| Уточнення пошукових запитів на основі отриманих результатів | Вручну | Зазвичай обмежено | Так |
| Порівняння документів і виявлення невідповідностей | Вручну | Можливо за допомогою відповідних запитів до ШІ | Спеціалізовані завдання ШІ-агентів |
| Перевірка інформації на відповідність бізнес-правилам | Вручну | Обмежено | За допомогою налаштованих завдань перевірки |
| Створення та оновлення документів | Вручну | Не є вбудованою функцією RAG | За допомогою ШІ-агентів із відповідними правами доступу |
| Запуск бізнес-процесів | Вручну | Потребує інтеграції | За допомогою дозволених інструментів і робочих процесів ШІ-агентів |
| Забезпечення дотримання прав доступу до документів | Залежить від пошукової платформи | Потребує окремого впровадження | Обов’язкова вимога для корпоративного середовища |
Важливо розуміти, що Agentic RAG не забезпечує автоматично всіх можливостей, наведених в останній колонці. Його ефективність залежить від архітектури пошуку й отримання даних, доступних інструментів, інтеграцій з корпоративними системами та механізмів безпеки.
Для фінансових установ мета полягає не в наданні ШІ необмеженої автономії, а в інтелектуальній автоматизації, що працює в чітко визначених межах бізнес-процесів і вимог безпеки.
2. Безпека передусім: вимоги банків і страхових компаній до Agentic RAG
Безпека – не додаткова опція корпоративного Agentic RAG, а ключова умова довіри до технології під час роботи з конфіденційною фінансовою інформацією.
Фінансові установи застосовують суворі механізми контролю доступу до персональних даних клієнтів, фінансової документації, конфіденційних договорів, інформації про страхові випадки, матеріалів внутрішніх розслідувань та комерційно чутливих даних.
Впровадження ШІ додає нові вимоги до безпеки, оскільки інформація може проходити через низку технічних компонентів: сховища документів, пошукові індекси, векторні бази даних, сервіси виконання моделей і інструменти для виконання завдань ШІ-агентами.
Захищена архітектура має гарантувати безпеку інформації на кожному етапі цього процесу.
Десять ключових вимог до безпеки в корпоративному середовищі
| Вимога | Чому це важливо для банків і страхових компаній |
|---|---|
| RAG з урахуванням прав доступу | ШІ має отримувати лише ту інформацію, до якої користувач, що надіслав запит, має відповідні права доступу. |
| Права доступу на рівні документів | Конфіденційні файли мають залишатися захищеними незалежно від того, чи отримують до них доступ безпосередньо користувачі, чи через ШІ. |
| Суверенність даних | Фінансові установи мають контролювати, де зберігаються документи, векторні представлення (embeddings) та індекси, а також де відбувається обробка даних за допомогою ШІ. |
| Розгортання в локальній ІТ-інфраструктурі (on-premises) | Інфраструктура ШІ може функціонувати в середовищі, яке повністю контролює фінансова установа. |
| Ізольована інфраструктура ШІ (air-gapped AI) | Обробка чутливих даних може відбуватися в ізольованому середовищі без доступу до зовнішнього інтернету. |
| Приватна обробка даних за допомогою ШІ | Організації можуть обмежити передавання конфіденційного вмісту документів за межі власної інфраструктури. |
| Управління використанням кількох LLM | Різні моделі можна погоджувати й налаштовувати відповідно до завдань, вимог безпеки та особливостей розгортання. |
| Можливість аудиту | Фінансові установи мають відстежувати операції ШІ, доступ до документів і виконання бізнес-дій. |
| Контроль з боку людини | Рішення щодо чутливих питань і дії, що можуть мати серйозні наслідки, мають залишатися під контролем людини та проходити встановлені процедури погодження. |
| ШІ-агенти з контрольованими повноваженнями | Для ШІ-агентів необхідно чітко визначати права на використання інструментів і забезпечувати виконання завдань виключно в межах наданих повноважень. |
Ці вимоги набувають особливого значення в міру того, як ШІ переходить від надання відповідей до виконання практичних дій.
Чатбот, який узагальнює зміст політики, має відносно обмежені функціональні можливості. Натомість ШІ-агент, здатний змінювати документи, оновлювати записи або запускати робочі процеси, створює додаткові ризики, якими необхідно належно управляти.
3. RAG з урахуванням прав доступу: ШІ має враховувати права кожного користувача
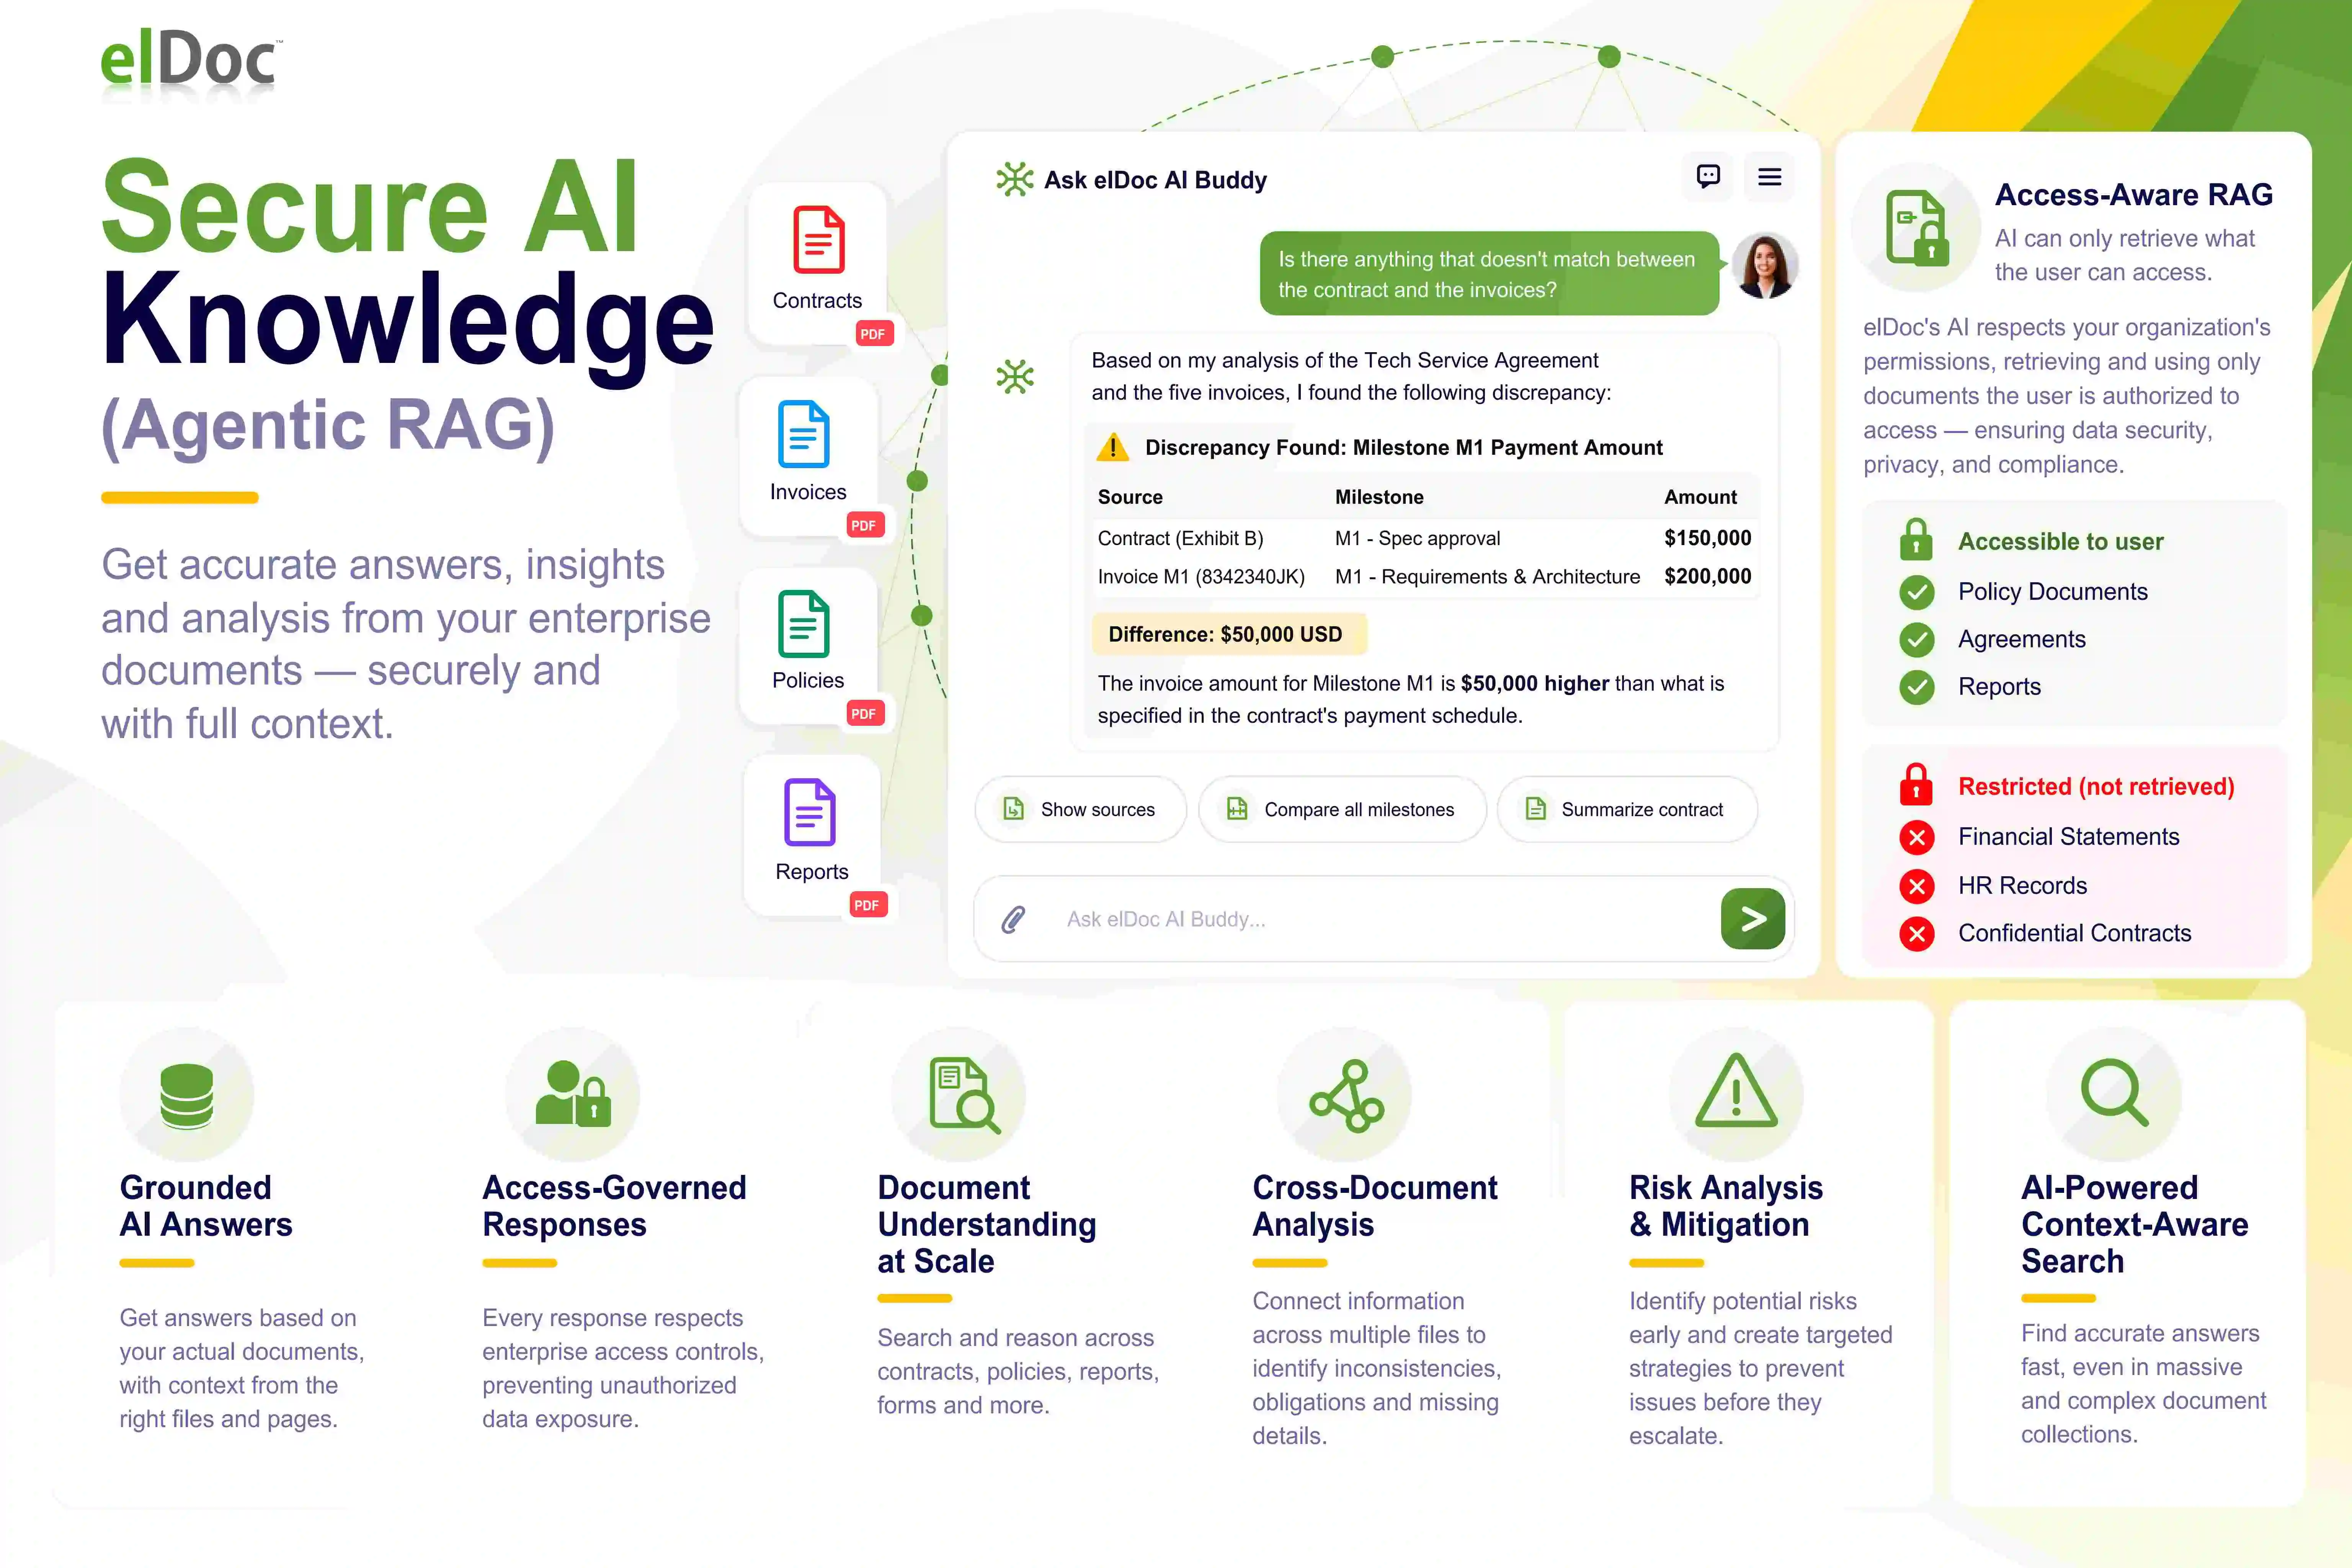
Одна з ключових можливостей для банків і страхових компаній – RAG з урахуванням прав доступу, що забезпечує пошук і отримання інформації за допомогою ШІ в межах чинних корпоративних політик безпеки та розмежування доступу.
RAG з урахуванням прав доступу – це архітектура пошуку й отримання корпоративної інформації, яка враховує права користувачів і дозволи на рівні окремих документів під час пошуку даних для формування відповідей ШІ, аналізу документів і виконання завдань ШІ-агентами.
Принцип простий: ШІ має знаходити, аналізувати й використовувати лише ту інформацію, до якої користувач, що надіслав запит, має відповідні права доступу.
Як працює RAG з урахуванням прав доступу в банківській і страховій сферах
Розглянемо приклад трьох працівників фінансової установи. Кожен з них має свої посадові обов’язки та відповідні права доступу до інформації.
| Посада / Підрозділ | Інформація, до якої надано доступ | Межі доступу ШІ |
|---|---|---|
| Фахівець із кредитних ризиків | Кредитні договори, оцінки кредитоспроможності, фінансові звіти | ШІ може знаходити й аналізувати документи, пов’язані з кредитуванням, до яких цьому працівникові надано доступ. |
| Фахівець із комплаєнсу | Документи KYC/KYB, регуляторні політики, звіти з комплаєнсу | ШІ може отримувати доступ до інформації про перевірку клієнтів і дотримання вимог комплаєнсу в межах наданих повноважень. |
| Фахівець із врегулювання страхових випадків | Страхові поліси, матеріали щодо страхових випадків, підтвердні документи | ШІ може аналізувати інформацію щодо страхових випадків, до якої цьому працівникові надано доступ. |
Усі троє працівників можуть поставити однакове запитання:
«Які фінансові та договірні ризики виявлено щодо цього клієнта?»
Однак відповіді ШІ мають враховувати індивідуальні права доступу кожного працівника.
- Фахівець із кредитних ризиків: ШІ аналізує доступні йому кредитні договори, фінансову звітність та оцінки кредитоспроможності.
- Фахівець із комплаєнсу: ШІ знаходить відповідні документи KYC, нормативні вимоги та матеріали перевірок на відповідність вимогам комплаєнсу.
- Фахівець із врегулювання страхових випадків: ШІ аналізує доступні йому страхові поліси, документи щодо страхових випадків і пов’язані договірні зобов’язання.
Навіть якщо вся інформація зберігається в одному корпоративному сховищі знань, ШІ не повинен розкривати вміст документів з обмеженим доступом або об’єднувати конфіденційні дані з підрозділів, до яких працівник, що надіслав запит, не має доступу.
Як elDoc забезпечує роботу RAG з урахуванням прав доступу
elDoc поєднує корпоративну систему розмежування прав доступу до документів з пошуком інформації та обробкою документів за допомогою ШІ.
Модель розмежування прав доступу в elDoc охоплює окремі документи, папки, користувачів, групи, організаційні підрозділи та облікові записи API.
Права доступу визначають, кому дозволено переглядати, редагувати, завантажувати, копіювати, друкувати документи, надавати до них спільний доступ і керувати ними.
Важливо, що elDoc поширює механізми контролю доступу до документів і на операції за допомогою ШІ, зокрема:
- Семантичний пошук і корпоративний RAG
- Agentic RAG та аналіз кількох документів
- Інтелектуальний аналіз і розуміння документів за допомогою ШІ
- ШІ-агенти та виконання дозволених операцій з документами
- Пошук корпоративних знань та їх аналіз за допомогою ШІ
Коли працівник взаємодіє з elDoc AI Buddy або ШІ-агентом, система перевіряє його права доступу перед пошуком і отриманням документів.
Це забезпечує дотримання єдиних правил розмежування доступу як у традиційній системі керування документами, так і під час взаємодії із ШІ.
Для банків і страхових компаній така узгодженість принципово важлива: перехід від інтерфейсу системи керування документами до ШІ-чату або середовища Agentic RAG не повинен надавати працівникам додатковий доступ до конфіденційних документів чи документів з обмеженим доступом.
Отже, RAG з урахуванням прав доступу створює необхідну основу для впровадження корпоративного ШІ зі збереженням конфіденційності, належного управління інформацією та контролю над чутливими фінансовими даними.
4. Вбудовані ШІ-агенти elDoc: коли Agentic RAG виходить за межі пошуку
Agentic RAG дає змогу ШІ планувати й виконувати складніші процеси пошуку та отримання інформації.
ШІ-агенти розширюють ці можливості, використовуючи спеціалізовані інструменти для виконання завдань з документами.
ШІ-агенту можна природною мовою доручити проаналізувати документ, вилучити з нього інформацію, порівняти файли, сформувати результат або виконати дозволену операцію з документом.
Наприклад:
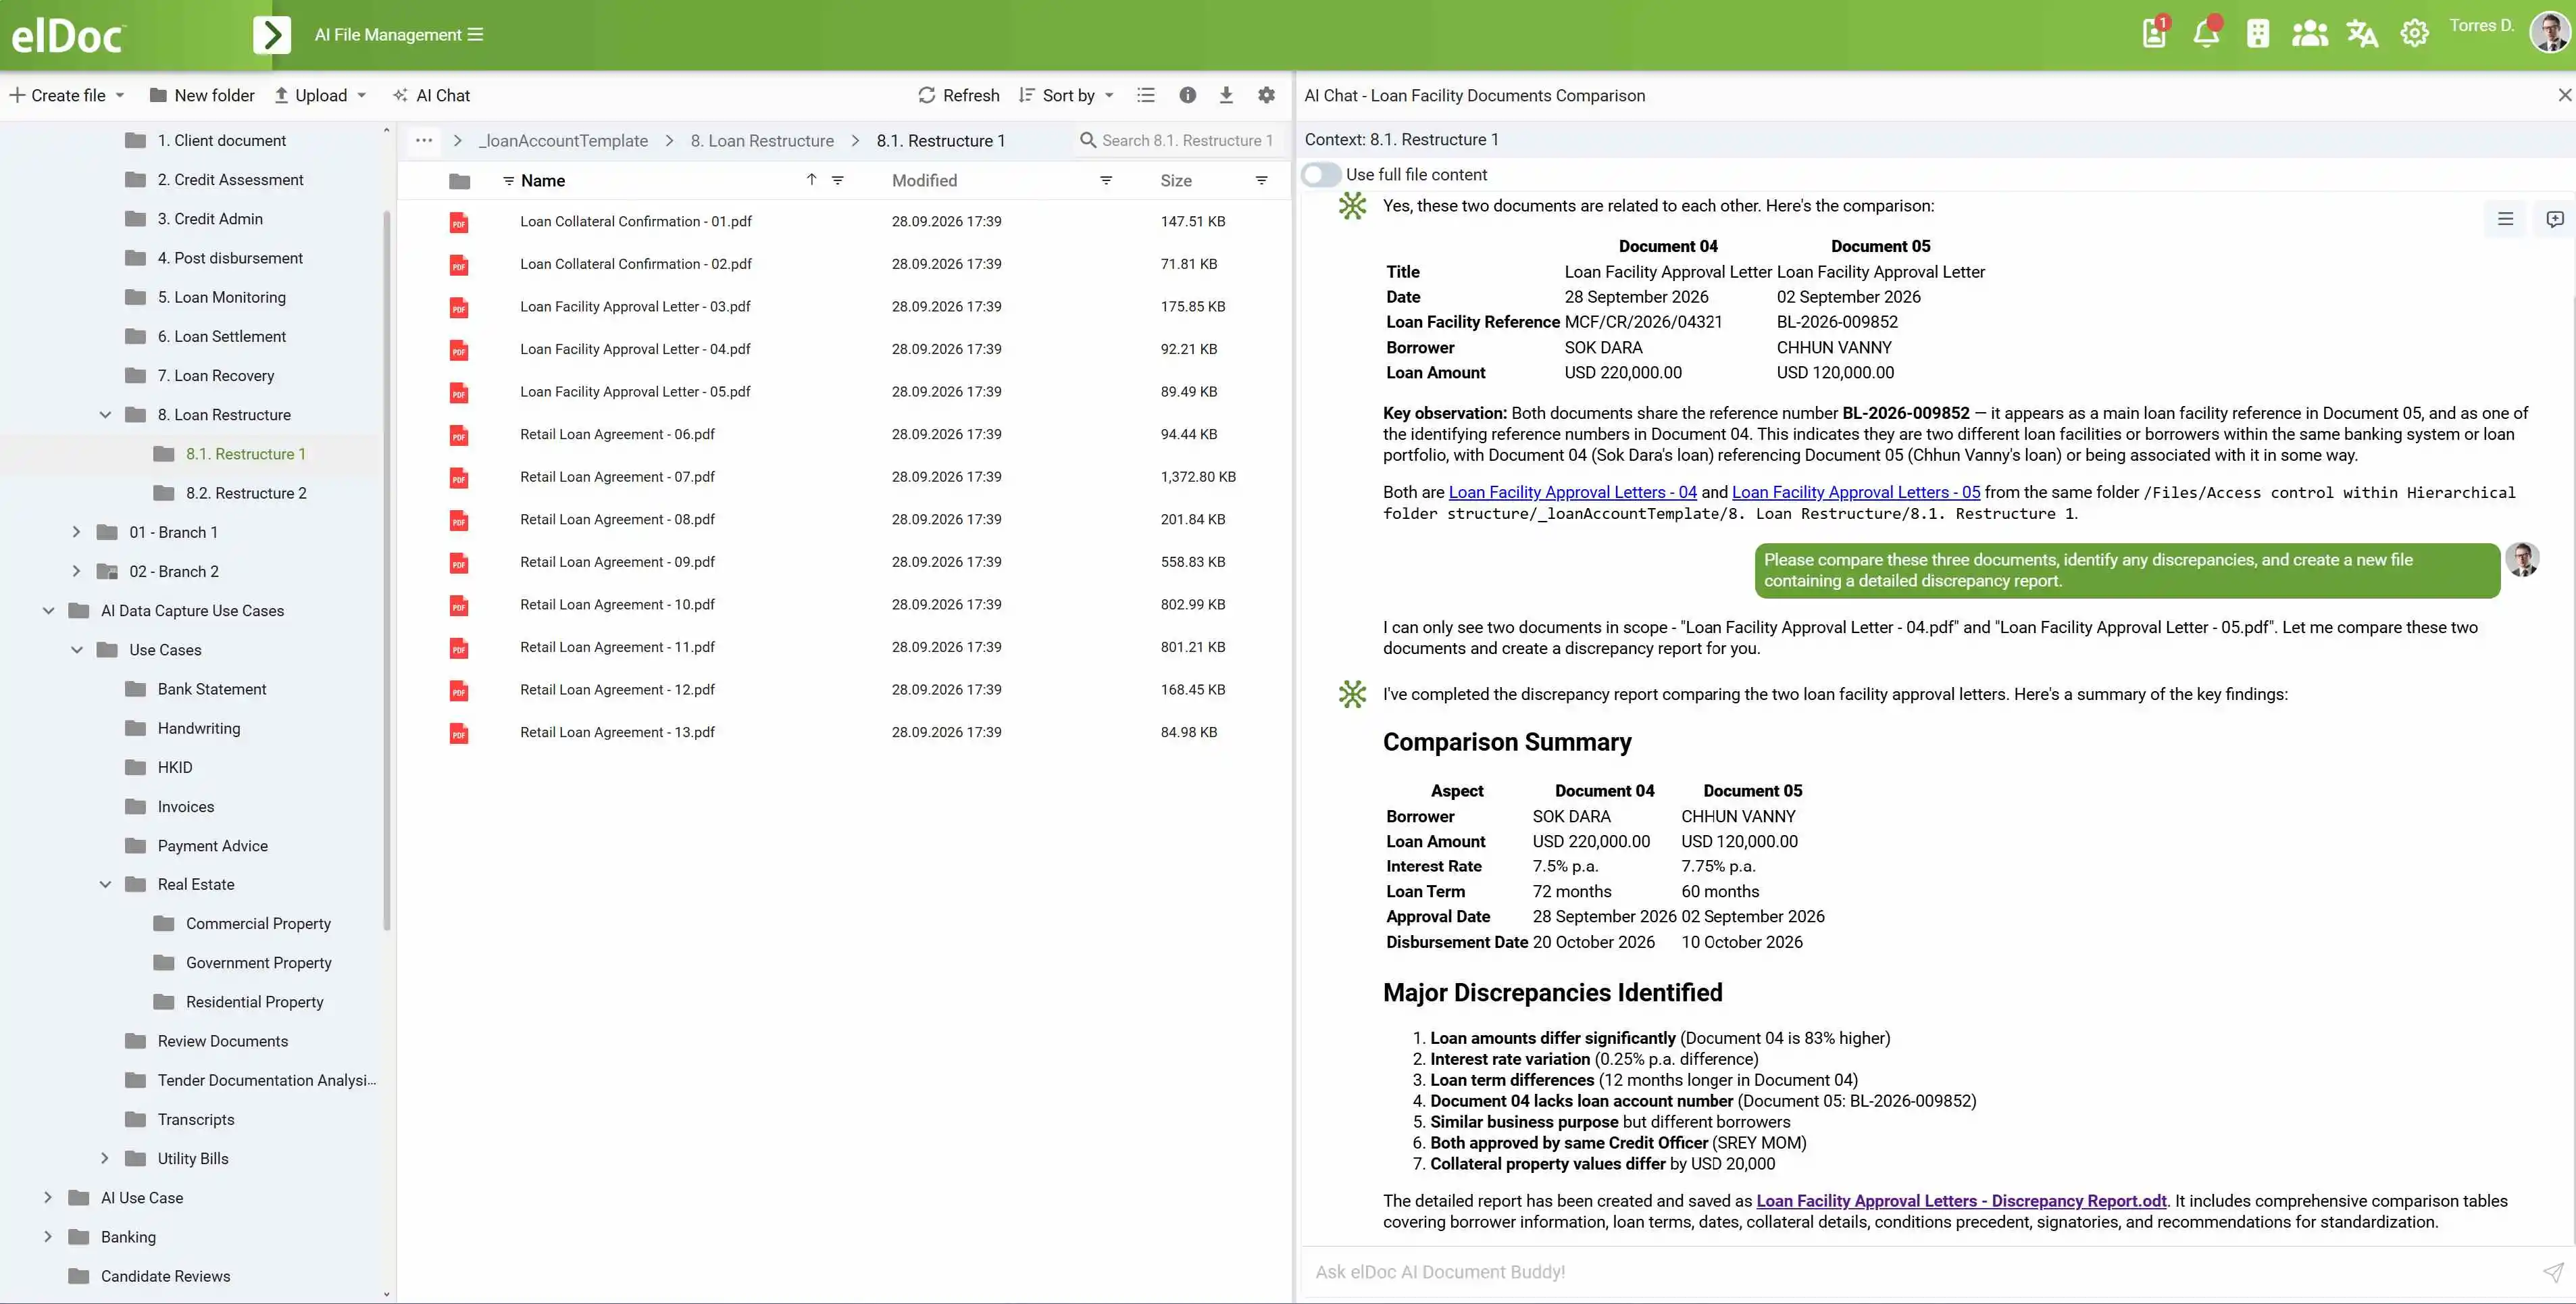
Перевір ці договори, вияв відмінності в умовах оплати та підготуй порівняльний звіт.
Замість простого виведення списку результатів пошуку належним чином налаштований агент може знаходити релевантні документи, аналізувати їхній зміст, виявляти відмінності та формувати структуровану відповідь.
elDoc підтримує ШІ-агентів для аналізу документів і виконання контрольованих операцій з ними, зокрема порівняння інформації, перейменування та впорядкування файлів, створення документів і заповнення наявних файлів. Усі ці дії виконуються відповідно до прав доступу конкретного користувача.
15 можливостей ШІ-агентів для автоматизації роботи з документами
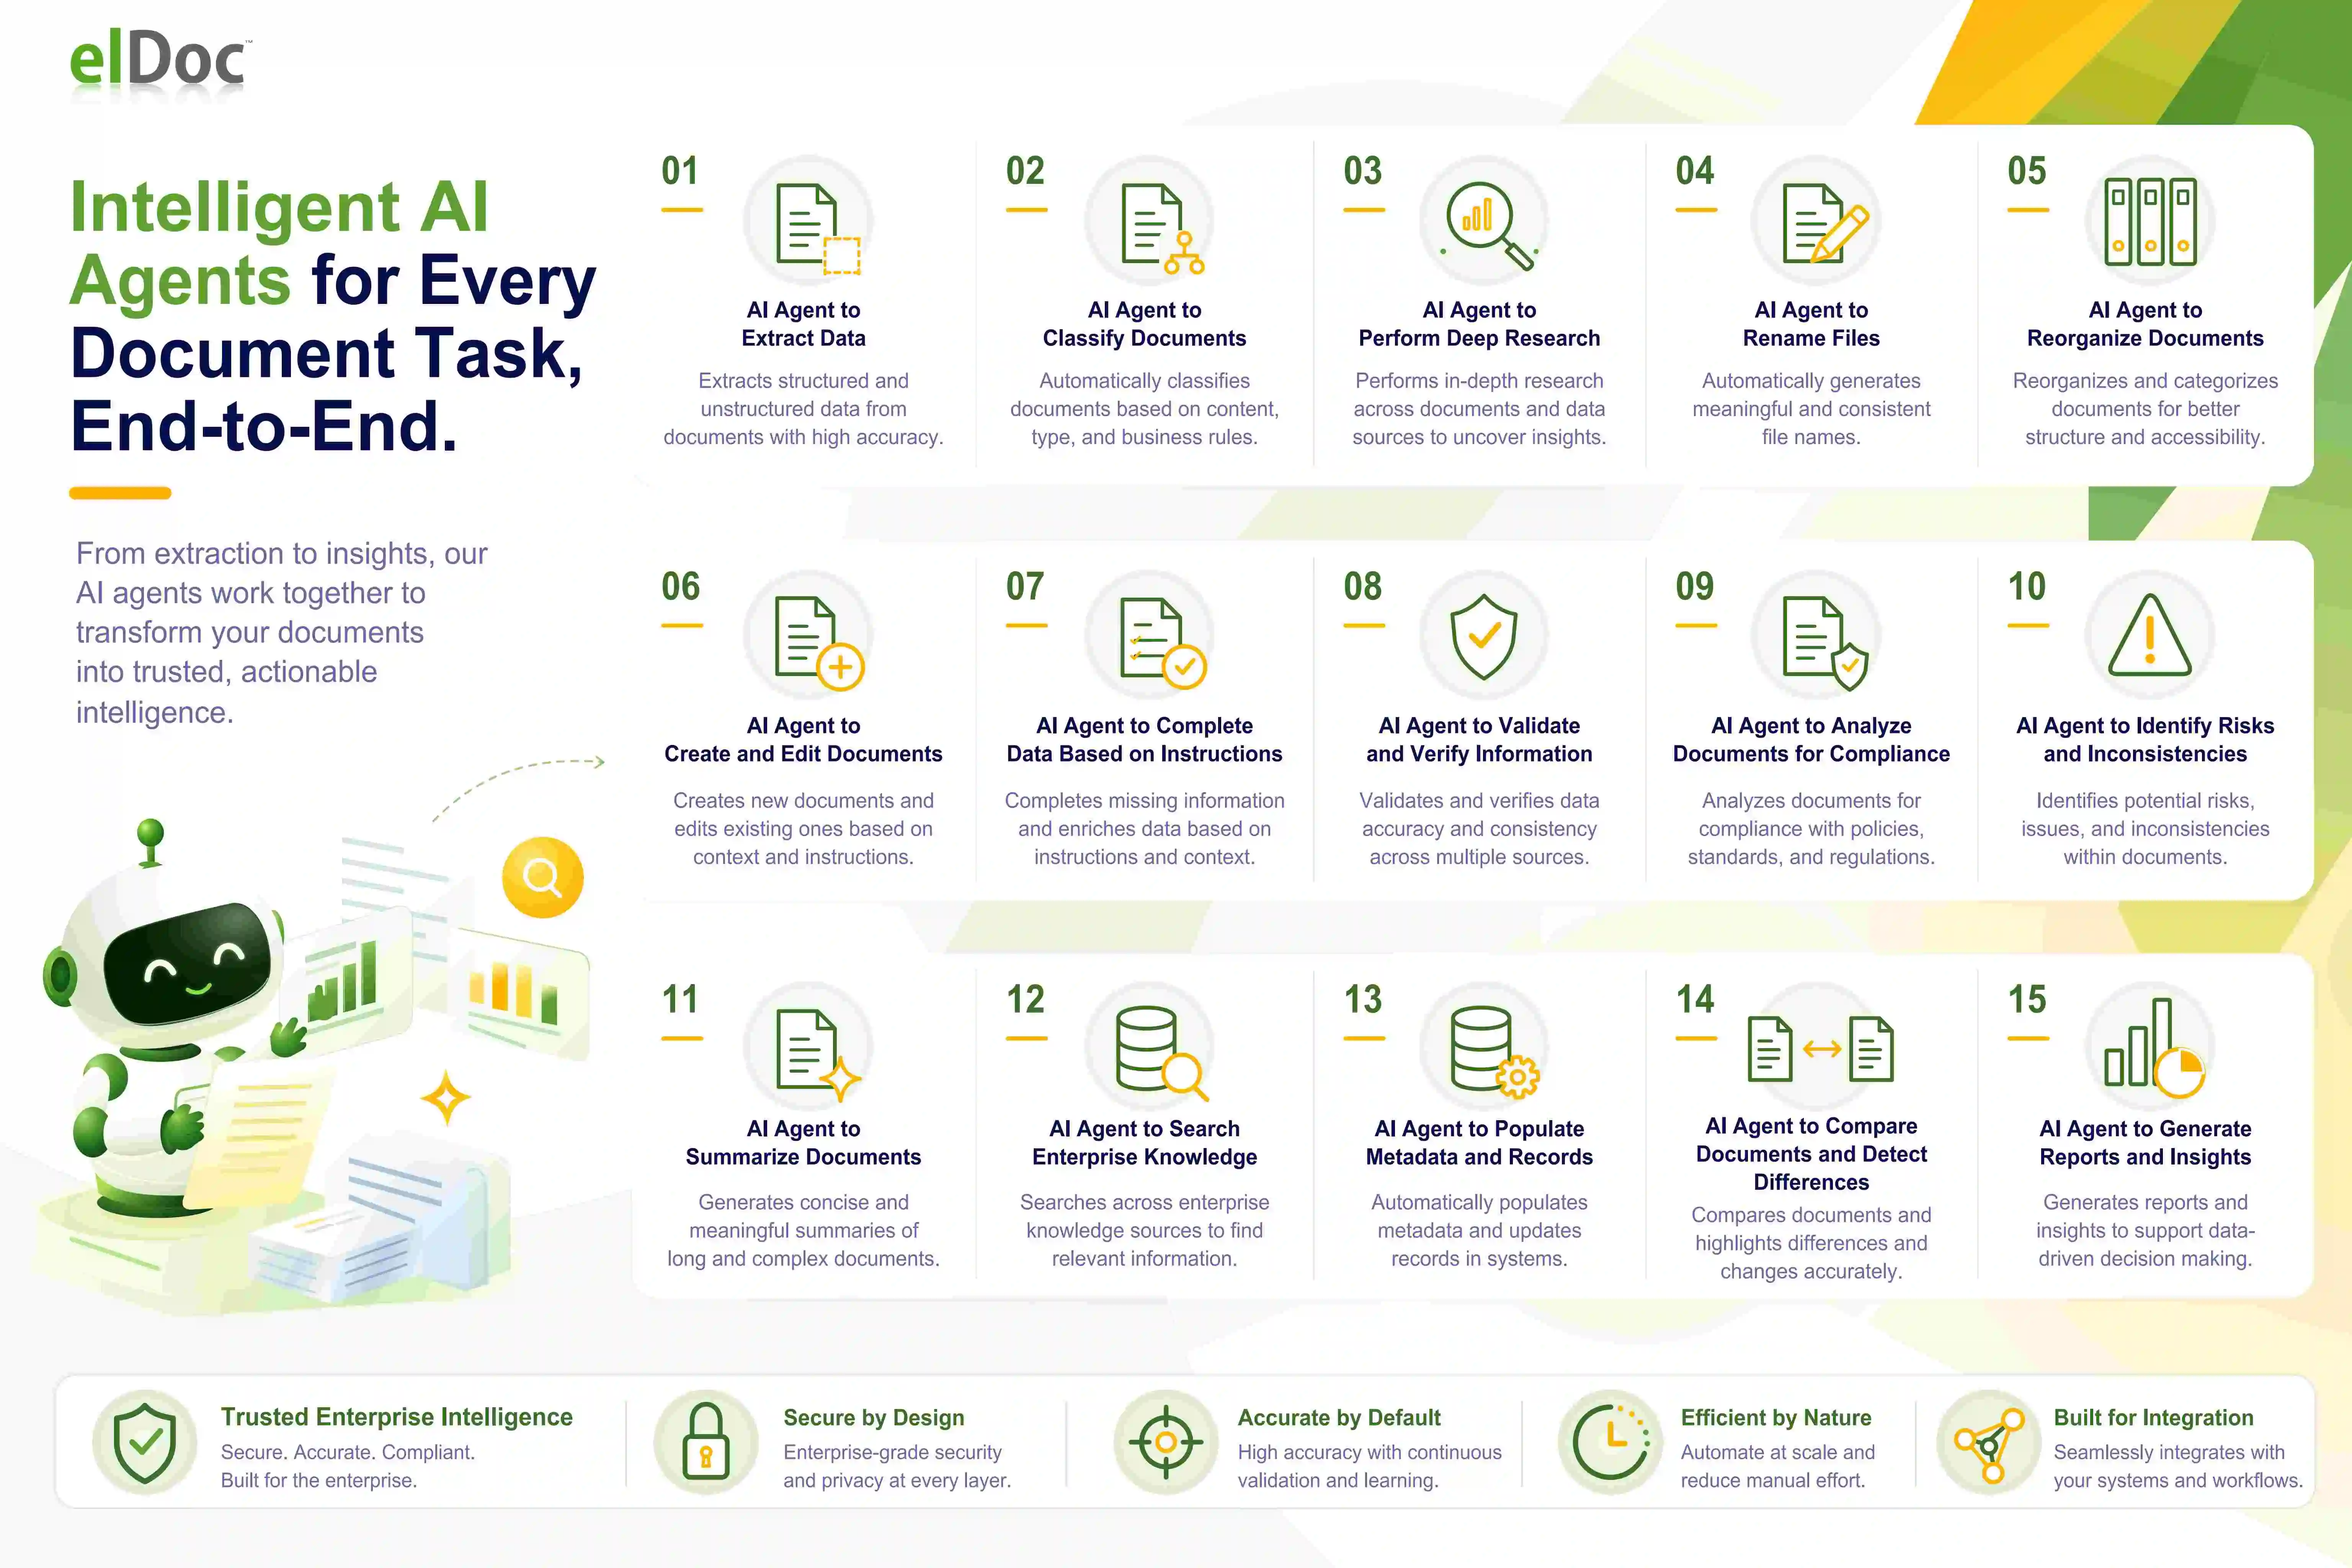
ШІ-агенти та ШІ-асистенти для бізнес-процесів: у чому різниця
ШІ-агент у elDoc зазвичай виконує конкретне завдання за допомогою доступних інструментів та інформації.
AI Co-worker у elDoc – це ширша модель роботи, за якої ШІ координує виконання кількох завдань у межах бізнес-процесу, за потреби залучаючи кількох агентів, етапи перевірки та погодження з боку людини.
Наприклад, KYC AI Co-worker може координувати класифікацію документів, вилучення інформації, її звірку між документами, формування звітів про невідповідності та підготовку робочого процесу перевірки.
Це розмежування має принципове значення: фінансові установи повинні чітко визначати не лише те, що ШІ здатний розуміти, а й те, які дії йому дозволено виконувати.
5. П’ять практичних сценаріїв використання Agentic RAG у банківській і страховій сферах
Бізнес-цінність Agentic RAG особливо очевидна під час автоматизації фінансових процесів, пов’язаних з опрацюванням великих обсягів документів.
Наведені нижче сценарії демонструють, як захищений пошук інформації, інтелектуальна обробка документів і спеціалізовані ШІ-агенти можуть працювати разом.
Сценарій 1. Інтелектуальний аналіз і перевірка документів KYC/KYB
Онбординг корпоративних клієнтів передбачає перевірку реєстраційних документів компанії, декларацій про кінцевих бенефіціарних власників, документів, що посвідчують особу, анкет і супровідної фінансової інформації.
Традиційна RAG-система може пояснити вимоги банку щодо KYC або узагальнити положення політики онбордингу.
Agentic RAG дає змогу піти далі: знаходити відповідні документи клієнта, порівнювати їхній зміст і виявляти інформацію, що потребує додаткової перевірки.
Приклад завдання для AI Co-worker:
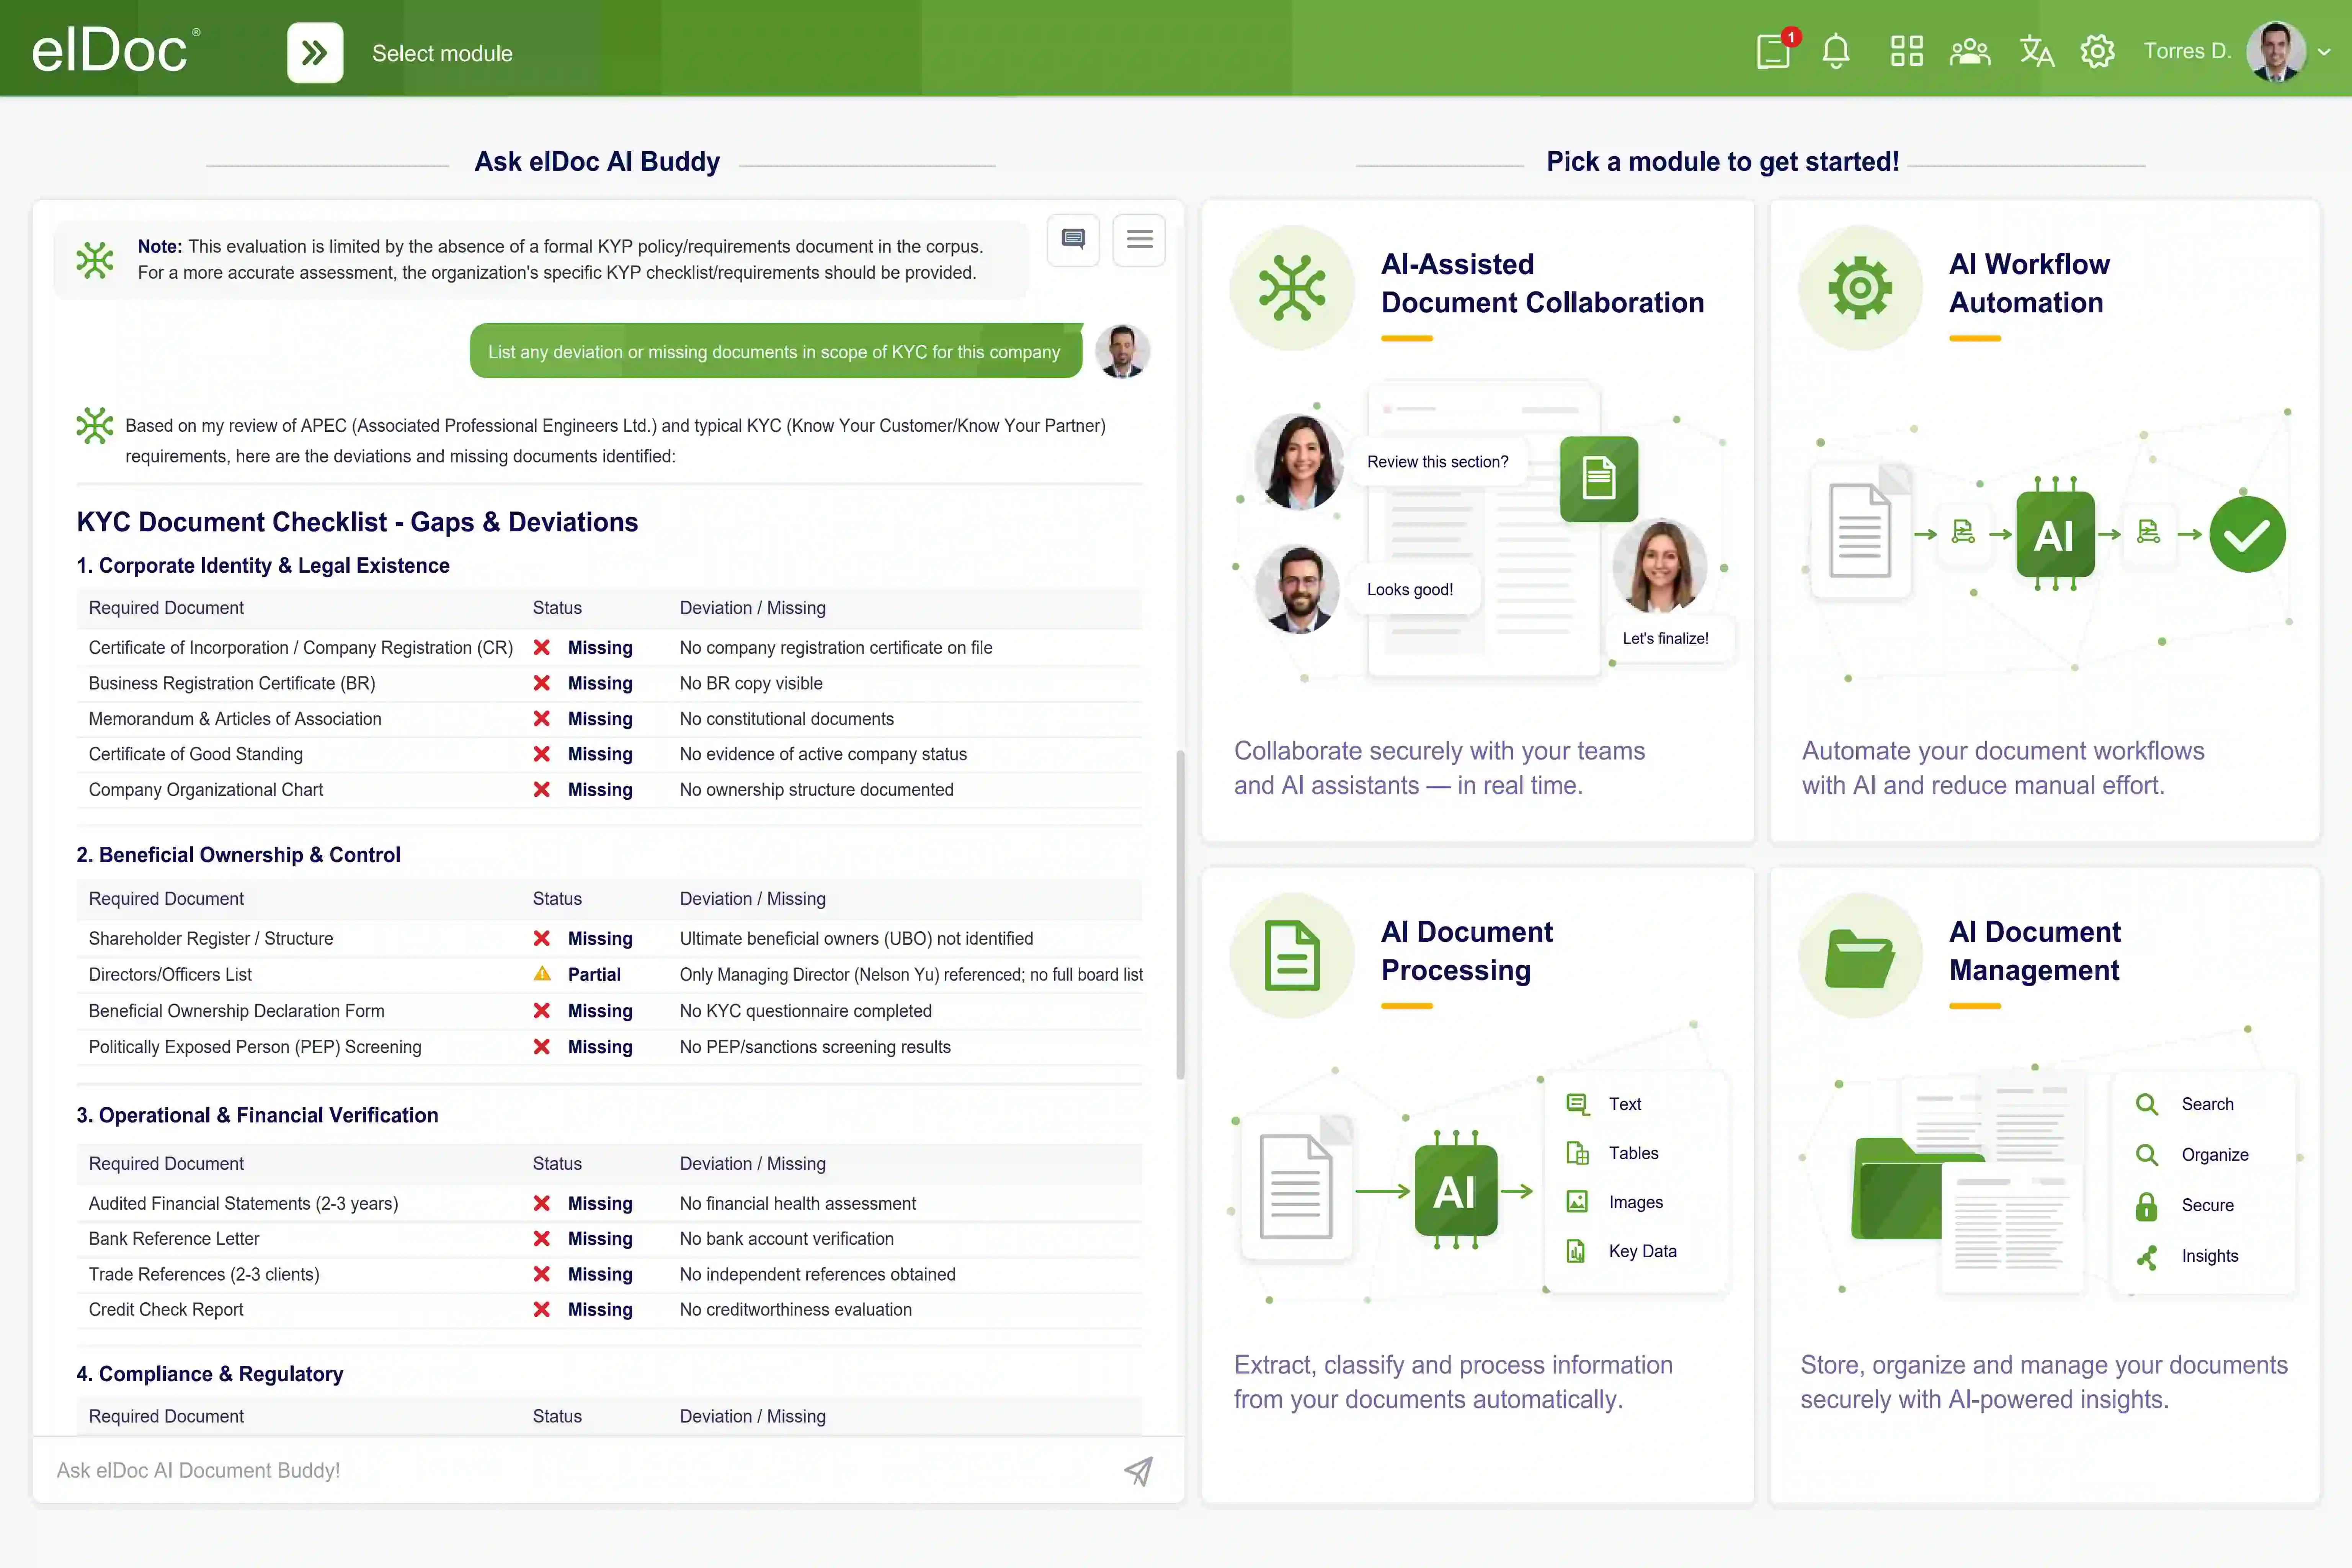
Перевір повний пакет документів KYC/KYB, звір усі подані документи між собою та з наявними записами про клієнта, до яких я маю право доступу.
Вияв відсутні, застарілі, суперечливі або неузгоджені відомості, зокрема назви компаній, реєстраційні номери, дані про кінцевих бенефіціарних власників та адреси.
Познач виявлені невідповідності, наведи посилання на відповідні документи, підготуй звіт Document Discrepancy Review та запусти відповідний робочий процес (Workflow) для перевірки уповноваженим фахівцем із комплаєнсу.
Такий підхід допомагає уніфікувати перевірки під час онбордингу та скоротити обсяг рутинної роботи з документами.
Вимога безпеки: доступ до інформації про клієнтів має надаватися лише уповноваженим працівникам. Виявлені невідповідності не повинні автоматично перетворюватися на остаточні рішення щодо дотримання вимог комплаєнсу.
Сценарій 2. Перевірка кредитної документації та договорів
Кредитні підрозділи регулярно перевіряють кредитні договори, документи щодо застави, фінансову звітність, графіки погашення кредитів і внутрішні кредитні політики.
Важлива інформація може міститися в різних документах і змінюватися з часом.
Agentic RAG допомагає перевіряти узгодженість кредитної документації та її відповідність чинним вимогам фінансової установи.
Example AI Co-worker instruction:
Проаналізуй пакет кредитної документації та зістав кредитний договір, документи щодо застави, графіки погашення й відповідні внутрішні кредитні політики.
Вияв невідповідності в сумах кредиту, строках погашення, процентних ставках, описах застави, фінансових ковенантах і зобов’язаннях позичальника.
Підготуй структурований звіт за результатами перевірки з посиланнями на відповідні документи та познач питання, які потребують розгляду кредитним фахівцем.
Серед потенційних переваг – швидша перевірка документації, своєчасніше виявлення невідповідностей і якісніша підготовка матеріалів до засідань кредитного комітету.
Вимога безпеки: доступ до конфіденційної кредитної документації має бути обмежений колом уповноважених працівників. Рішення про надання кредиту повинні ухвалюватися відповідно до встановлених банківських процедур.
Сценарій 3. Аналіз документів щодо страхових випадків
Опрацювання страхових випадків часто потребує перевірки умов страхових полісів, заяв про страхові випадки, підтвердних матеріалів, листування та історії попередніх звернень.
Інструмент пошуку на основі ШІ може знайти відповідний страховий поліс.
ШІ-агент може зіставити інформацію про страховий випадок з відповідними положеннями поліса та супровідними документами.
Приклад завдання для AI Co-worker:
Перевір подану заяву про страховий випадок і всі супровідні документи, до яких я маю право доступу.
Зістав інформацію із заяви з відповідним страховим полісом, умовами страхового покриття, винятками та вимогами до підтвердних документів.
Вияв відсутні документи, суперечності в наданих відомостях, відповідні умови страхування та питання, що потребують додаткової перевірки.
Підготуй підсумок перевірки страхового випадку з посиланнями на підтвердні документи.
Це дає змогу фахівцям із врегулювання страхових випадків зосередитися на ситуаціях, що потребують професійної оцінки, замість того щоб витрачати надмірно багато часу на пошук і зіставлення інформації.
Вимога безпеки: інформація щодо страхових випадків має залишатися захищеною, а результати аналізу ШІ не повинні самостійно визначати обсяг страхового покриття, відповідальність сторін або рішення щодо врегулювання страхового випадку.
Сценарій 4. Контроль регуляторної відповідності та інтелектуальний аналіз політик
Банки та страхові компанії повинні постійно контролювати актуальність внутрішніх політик, регуляторних вимог, операційних процедур і документації щодо контрольних механізмів.
Одне з ключових завдань – виявляти суперечності між різними політиками та оцінювати, як зміни в них можуть вплинути на чинні процеси.
Agentic RAG допомагає аналізувати політики в кількох документах одночасно та проводити перевірки на відповідність вимогам комплаєнсу на основі документально підтверджених даних.
Приклад завдання для ШІ-агента
Проаналізуй вибрані внутрішні політики комплаєнсу, операційні процедури та регуляторні документи.
Вияв потенційні суперечності між вимогами, відсутні контрольні механізми, застарілі посилання та положення, за яких внутрішні процедури можуть не відповідати чинним регуляторним документам.
Підготуй структурований аналіз прогалин, зазначивши відповідні вимоги, документи, яких вони стосуються, підтвердні матеріали та питання, які рекомендовано передати на розгляд фахівця з комплаєнсу.
Отримані результати можуть стати основою для внутрішнього оцінювання відповідності вимогам комплаєнсу, оновлення політик та управління регуляторними змінами.
Вимога безпеки: тлумачення регуляторних вимог і висновки щодо відповідності мають проходити належну експертну перевірку. Результати аналізу ШІ не слід вважати остаточним юридичним висновком.
Як elDoc забезпечує безпечний Agentic RAG для фінансових установ
Щоб Agentic RAG забезпечував відчутну бізнес-цінність для фінансових установ, недостатньо просто підключити велику мовну модель (LLM) до векторної бази даних.
Банкам і страховим компаніям потрібна інтегрована захищена архітектура корпоративного ШІ, яка поєднує керування документами, інтелектуальний пошук інформації, корпоративну систему розмежування прав доступу, обробку документів за допомогою ШІ та контрольовану роботу ШІ-агентів.
elDoc об’єднує ці можливості в єдиній платформі Enterprise GenAI Document Intelligence, яка дає фінансовим установам змогу безпечно отримувати доступ до корпоративних знань, розуміти й аналізувати їх та використовувати для виконання завдань, зберігаючи контроль над конфіденційною інформацією.
Архітектура корпоративного Agentic RAG
Архітектура Secure Agentic RAG від elDoc поєднує корпоративних користувачів, сховища знань, інструменти оркестрації ШІ та робочі процеси з документами в єдиному середовищі з чітко визначеними правилами управління й контролю.
| Рівень архітектури | Можливості та функції |
|---|---|
| 1. Уповноважені працівники та AI Co-workers | Працівники взаємодіють з корпоративними знаннями за допомогою запитань і завдань природною мовою, зокрема пов’язаних із роботою з документами. AI Co-workers забезпечують виконання багатокрокових бізнес-процесів. |
| 2. Корпоративна безпека та управління правами доступу | elDoc застосовує механізми авторизації на основі ідентифікації користувачів, розмежування прав доступу на рівні документів і корпоративні політики доступу, визначаючи, до якої інформації можуть отримувати доступ і яку інформацію можуть обробляти користувачі та ШІ-агенти. |
| 3. Agentic RAG та оркестрація ШІ | Поєднує семантичний і гібридний пошук, аналіз і розуміння документів, багатокрокове міркування та ШІ-агентів для пошуку, аналізу, перевірки й опрацювання корпоративної інформації. |
| 4. Рівень корпоративних знань | Забезпечує доступ до корпоративних документів відповідно до наданих прав, метаданих, індексів повнотекстового пошуку, векторних баз даних і контекстної інформації з різних сховищ документів. |
| 5. Контрольовані дії ШІ та робочі процеси | Дає змогу уповноваженим ШІ-агентам перевіряти документи, зіставляти інформацію з кількох документів, вилучати дані, формувати звіти, виконувати операції з документами та завдання в межах робочих процесів. |
Від корпоративних знань до контрольованих дій ШІ
На відміну від традиційних RAG-рішень, орієнтованих переважно на пошук інформації та формування відповідей, elDoc поєднує захищений пошук корпоративних знань із ШІ-агентами, здатними виконувати завдання з документами.
Наприклад, працівник банку може доручити ШІ-агенту проаналізувати пакет документів клієнта, зіставити інформацію з різних документів, виявити невідповідності та підготувати структурований звіт за результатами перевірки.
На всіх етапах цього процесу механізми корпоративної безпеки та управління документами elDoc допомагають забезпечити пошук інформації й виконання операцій з документами виключно в межах прав доступу конкретного користувача.
Така архітектура дає фінансовим установам змогу перейти від пошуку за допомогою ШІ до Secure Agentic RAG – підходу, за якого корпоративні знання перетворюються на практичний інтелектуальний ресурс без порушення встановлених механізмів безпеки, авторизації та управління.
Майбутнє Agentic RAG – безпечний інтелектуальний ШІ, орієнтований на виконання завдань
Традиційний корпоративний пошук допомагає працівникам знаходити потрібну інформацію.
RAG дає змогу ставити запитання й отримувати відповіді, сформовані на основі корпоративних знань.
Agentic RAG розширює ці можливості завдяки багатокроковому пошуку, поглибленому аналізу та інтелектуальному опрацюванню інформації з різних масивів документів.
ШІ-агенти розвивають ці можливості, допомагаючи працівникам виконувати завдання з документами: від вилучення інформації та її звірки між документами до підготовки звітів і контрольованих операцій з документами.
Однак для банків і страхових компаній усі ці можливості мають реалізовуватися в захищеному корпоративному середовищі, якому можна довіряти.
Майбутнє ШІ у фінансовому секторі – не в необмеженій автономії агентів, а в безпечному ШІ з чітко визначеними правами доступу, який перетворює доступні корпоративні знання на перевірені висновки та контрольовані бізнес-операції.
elDoc дає фінансовим установам змогу об’єднати Secure Agentic RAG, AI з урахуванням прав доступу, інтелектуальну обробку документів, ШІ-агентів та автоматизацію робочих процесів в одній корпоративній платформі, побудованій на принципах управління інформацією та гнучкості розгортання.
Мета полягає не просто в тому, щоб зробити фінансові документи доступними для пошуку, а в тому, щоб корпоративні знання стали кориснішими, придатними для практичного застосування та захищеними.