銀行及保險業的安全 Agentic RAG:從 AI 搜尋邁向 AI Agents
金融機構需要的並非另一款只能搜尋文件及整理資訊的 AI 聊天機械人,而是能夠理解企業知識、深入分析複雜問題、交叉核實多個資訊來源、識別風險,並在受控環境下執行文件相關任務的安全 AI 系統。
對銀行及保險公司而言,這代表企業 AI 的應用正由傳統檢索增強生成(RAG),邁向安全 Agentic RAG 及 AI Agents,實現更進階的資訊檢索與自主任務執行能力。
這一轉型蘊藏龐大的發展潛力。銀行需要管理數以百萬計的客戶紀錄、貸款協議、KYC/KYB 文件、信貸評估、財務報表及監管政策;保險公司則須處理同樣複雜的資料,包括保險合約、索償文件、核保紀錄及合規資訊。
這些文件蘊藏大量具商業價值的知識,但當中不少資訊仍難以有效存取、整合,並轉化為實際業務應用。
Agentic RAG 改變了金融機構運用這些資訊的方式。AI 不再局限於單次搜尋及回答,而是能夠進行多步驟調查、檢索補充證據、比對文件,並運用專門工具完成獲授權的任務。
然而,金融機構有一項不可妥協的基本要求:提升 AI 智能水平,絕不能以犧牲企業安全、資料保密性或管控能力為代價。
elDoc 正是為滿足這項需求而設,提供以企業應用為核心的解決方案,在完善治理的環境下,整合 Agentic RAG、權限感知式 AI、文件智能、AI Agents 及受控文件操作,讓金融機構在維持安全管控的同時,充分發揮 AI 的業務價值。
1. 為何傳統 RAG 已不足以滿足金融機構的需求
傳統 RAG 透過連接大型語言模型與企業資訊,提升生成式 AI 的應用能力。AI 不再單純依賴模型訓練所得的知識生成回應,而是先從文件中檢索相關內容,再根據這些資訊提供符合具體情境的答案。
例如,銀行員工可能會提出以下問題:
為企業客戶辦理開戶及客戶盡職審查(KYC),需要符合哪些要求?
傳統 RAG 系統能夠檢索相關的 KYC 政策文件、整理其中的要求,並根據原始文件提供答案。
這項功能固然實用,但未必能真正完成背後的業務任務。
如果員工進一步需要 AI 協助處理以下工作,又該如何應對?
- 全面審閱客戶提交的整套開戶文件。
- 識別缺漏的實益擁有人資料。
- 比對公司註冊資料與申請表格中的資訊。
- 核實所提交的文件是否符合內部 KYC 要求。
- 標示需要進一步調查的資料不一致之處。
- 編製結構化報告,供合規團隊審核。
這些工作所需的能力遠不止資訊檢索,還包括多輪檢索與分析、文件理解、資訊核實,以及在適當情況下執行受控的工作流程操作。
這正是 Agentic RAG 所帶來的關鍵突破。
從企業搜尋邁向安全 AI 執行能力
| 功能 | 傳統搜尋 | 傳統 RAG | 結合 AI Agents 的 Agentic RAG |
|---|---|---|---|
| 搜尋相關文件 | 支援 | 支援 | 支援 |
| 回答自然語言問題 | 支援有限 | 支援 | 支援 |
| 根據企業資訊來源提供有根據的答案 | 一般不支援 | 支援 | 支援 |
| 跨多份文件進行深入分析 | 需人工處理 | 視乎實際實施方式而定 | 支援多步驟及反覆分析 |
| 根據分析結果優化搜尋 | 需人工處理 | 通常支援有限 | 支援 |
| 比對文件並識別內容不一致之處 | 需人工處理 | 可透過提示詞實現 | 透過專門的 Agent 任務執行 |
| 根據業務規則核實資訊 | 需人工處理 | 支援有限 | 透過預先配置的驗證任務執行 |
| 建立或更新文件 | 需人工處理 | 並非 RAG 的內置功能 | 透過獲授權的 AI Agents 執行 |
| 啟動業務工作流程 | 需人工處理 | 需透過整合實現 | 透過獲授權的 Agent 工具及工作流程執行 |
| 執行文件存取權限管控 | 視乎搜尋平台而定 | 必須另行實施 | 企業級應用的基本要求 |
必須注意,Agentic RAG 並不會自動具備最右欄所列的所有能力。其實際價值取決於檢索架構、可用工具、企業系統整合,以及安全管控機制。
對金融機構而言,目標並非讓 AI 毫無限制地自主運作,而是在明確的業務規範及安全界限內,實現智能自動化。
2. 安全至上:銀行及保險公司對 Agentic RAG 的要求
安全並非企業級 Agentic RAG 的附加功能,而是決定這項技術能否安全處理敏感金融資訊的關鍵。
金融機構對客戶身份資料、財務紀錄、機密協議、索償資訊、內部調查資料及商業敏感數據,均實施嚴格的存取與安全管控。
引入 AI 亦帶來額外的安全考量,因為資訊可能需要經過多個技術組件處理,包括文件儲存庫、搜尋索引、向量資料庫、模型推論服務及 Agent 執行工具。
安全的系統架構必須確保資訊在整個處理過程中均受到充分保護。
十項企業級安全要求
| 安全要求 | 對銀行及保險業的重要性 |
|---|---|
| 權限感知式 RAG | AI 只能檢索提出請求的使用者獲授權存取的資訊。 |
| 文件層級權限管控 | 無論透過人工操作還是 AI 存取,機密文件均必須受到同等保護。 |
| 數據主權 | 金融機構必須掌握文件、向量嵌入、索引及 AI 處理程序的儲存與運作位置。 |
| On-premises 部署 | AI 基礎架構可部署於由金融機構自行管控的環境內。 |
| 隔離式 AI 環境 | 敏感工作負載可在隔離環境中執行,無須連接外部互聯網。 |
| 私有 AI 處理 | 企業可限制敏感文件內容向外部傳輸,降低資料外洩風險。 |
| 多模型治理 | 可根據任務性質、安全標準及部署要求,審批並配置不同的 AI 模型。 |
| 可審計性 | 金融機構必須能夠追蹤及審查 AI 的運作、文件存取紀錄及業務操作。 |
| 人工監督 | 涉及敏感決策及重大影響的操作,必須按照既定程序接受人工審批。 |
| 受管控的 AI Agents | 必須明確界定 AI Agents 可使用的工具及權限,確保其操作始終符合獲授權的範圍。 |
當 AI 的角色由回答問題進一步擴展至執行實際操作時,這些安全要求便顯得更加重要。
只能整理政策內容的聊天機械人,其操作範圍相對有限。相比之下,能夠修改文件、更新紀錄或啟動工作流程的 AI Agent,會帶來更多必須納入治理範圍的風險。
3. 權限感知式 RAG:AI 必須清楚掌握使用者的資訊存取權限
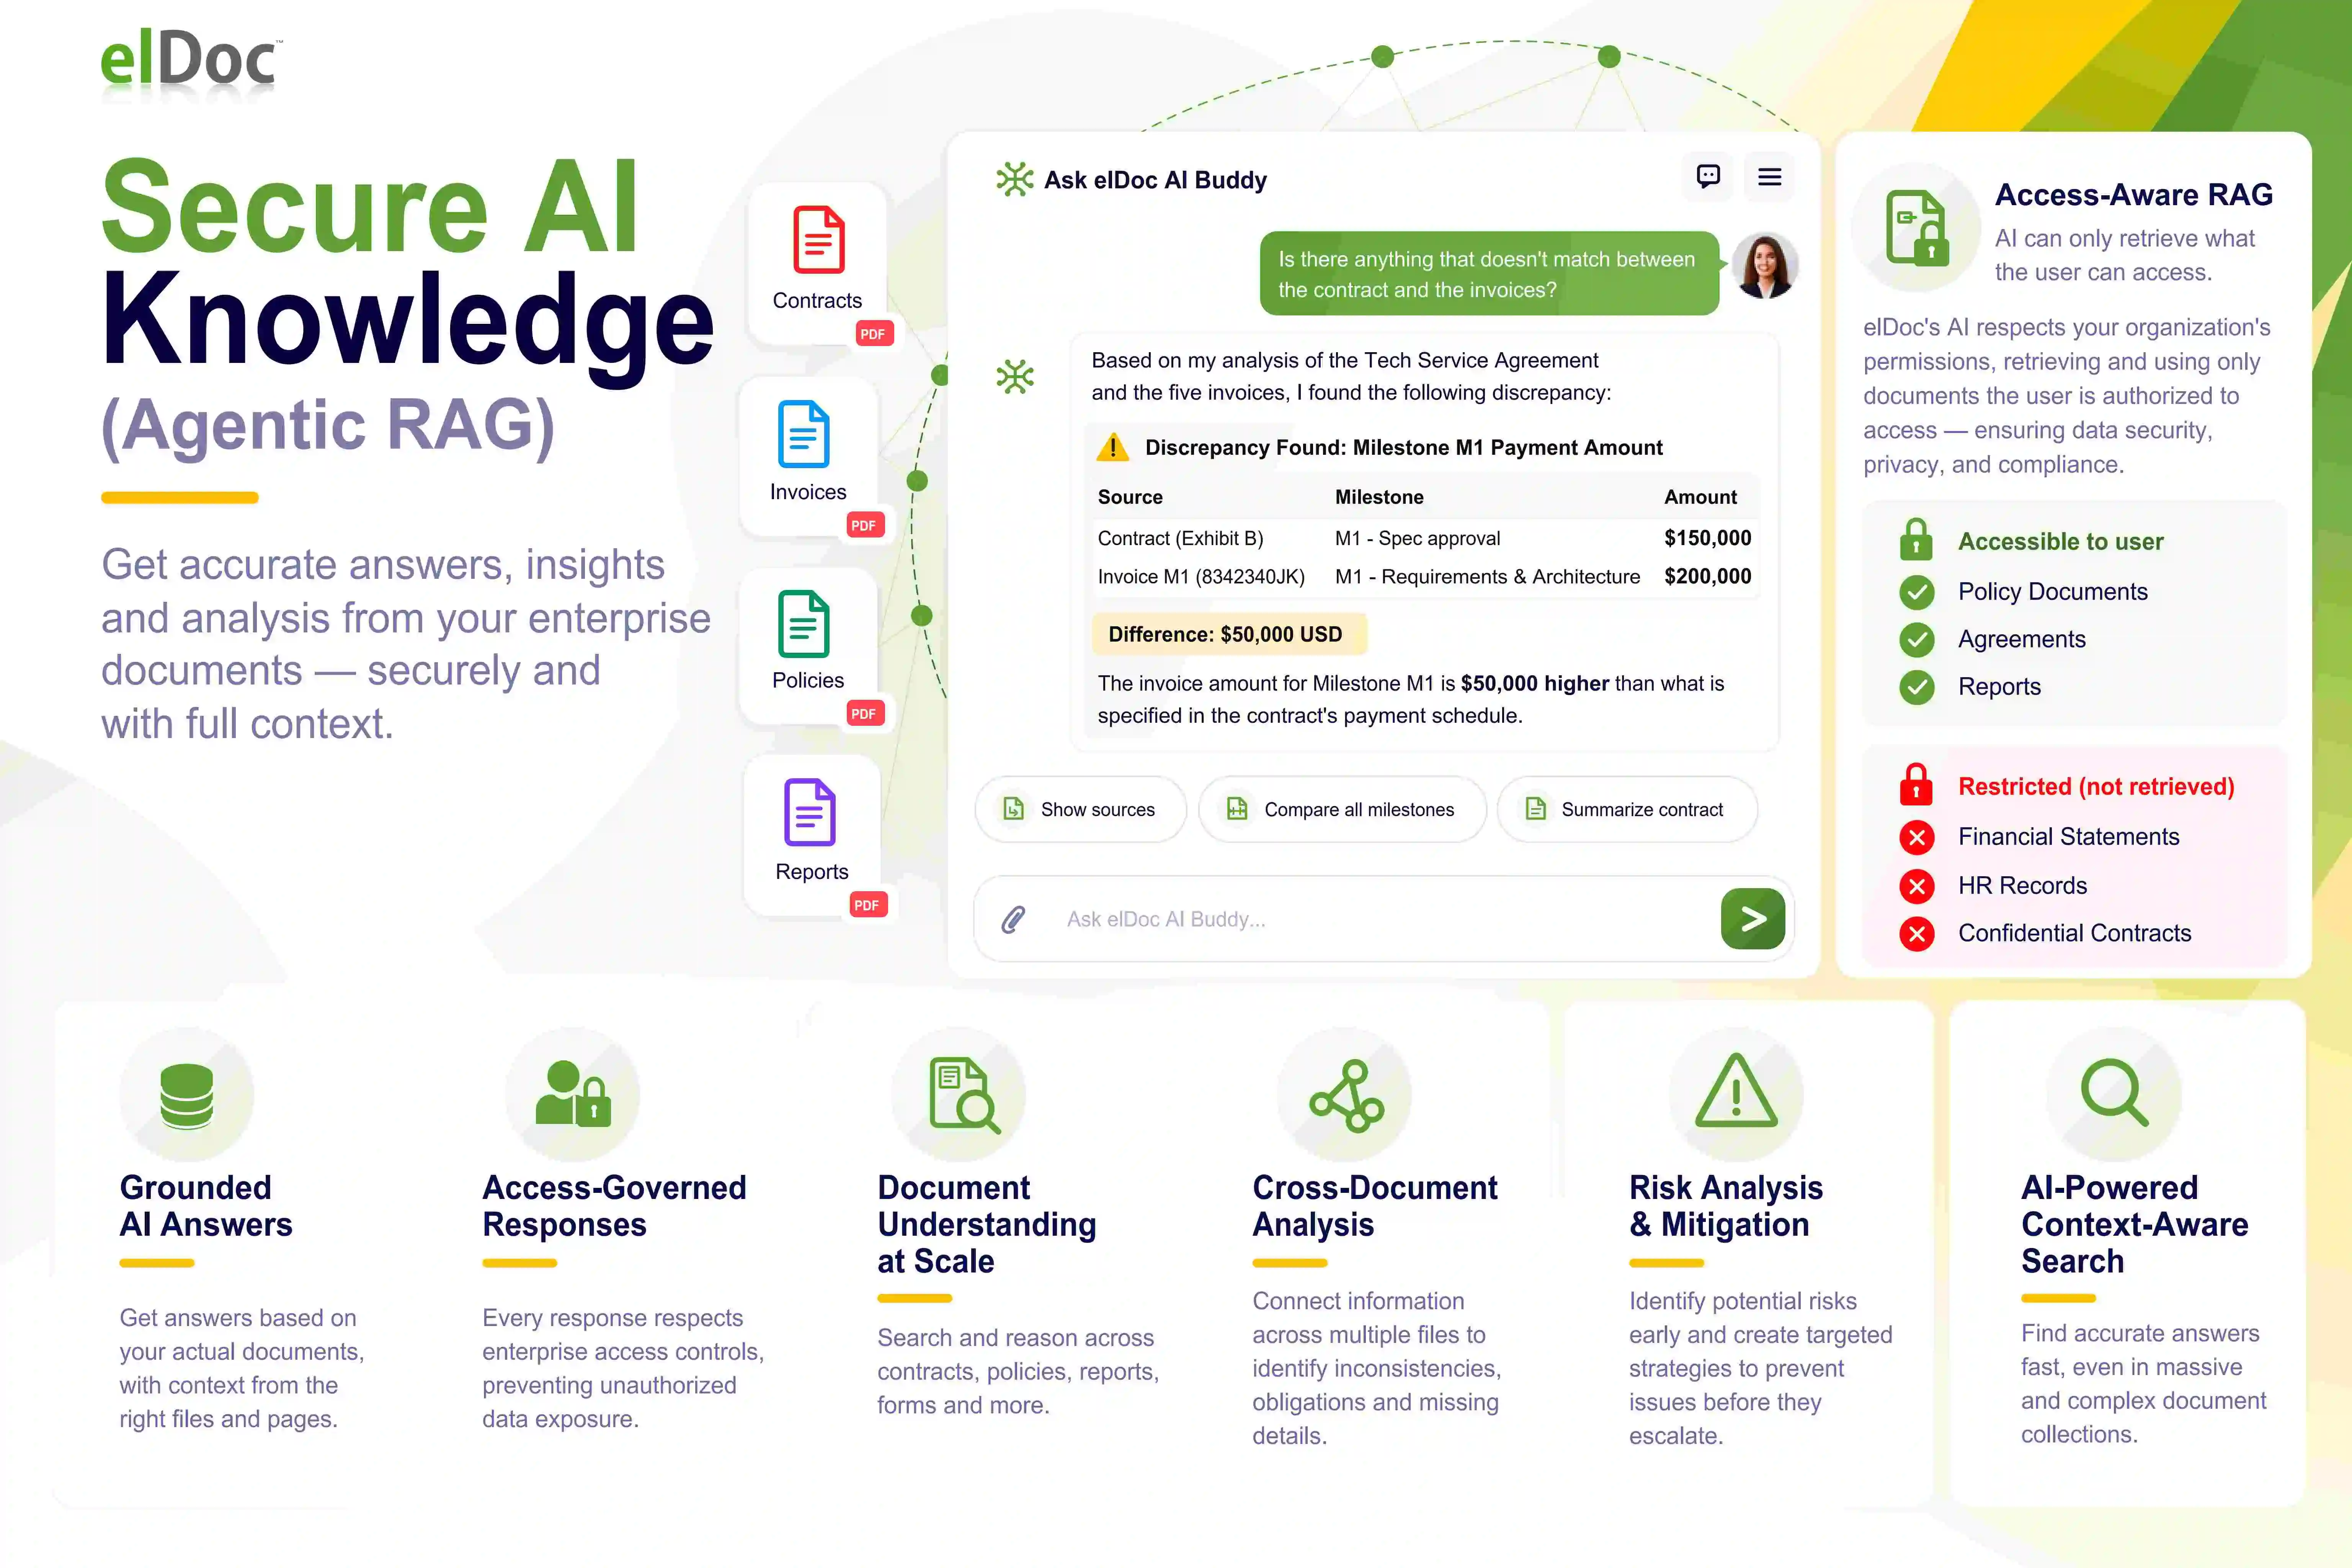
對銀行及保險公司而言,權限感知式 RAG 是一項至關重要的能力,確保 AI 知識檢索始終符合企業既有的安全及存取權限管控要求。
權限感知式 RAG 是一種企業級檢索架構,在檢索資訊以生成 AI 回應、分析文件及執行 AI Agent 任務時,嚴格遵循使用者權限及文件層級的存取授權規則。
其核心原則十分明確:AI 只能檢索、分析及使用提出請求的使用者獲授權存取的資訊。
權限感知式 RAG 如何應用於銀行及保險業
假設一家金融機構內有三名員工,各自負責不同職能,並擁有不同的資訊存取權限。
| 員工/部門 | 獲授權存取的資訊 | AI 可存取的資訊範圍 |
|---|---|---|
| 信貸風險主任 | 貸款協議、信貸評估及財務報告 | AI 可檢索及分析獲授權存取的信貸相關文件。 |
| 合規主任 | KYC/KYB 紀錄、監管政策及合規報告 | AI 可存取獲授權的客戶身份核實及合規資訊。 |
| 保險索償專員 | 保險保單、索償紀錄及相關證明文件 | AI 可分析獲授權存取的索償相關資訊。 |
這三名員工可能會提出相同的問題:
「目前已識別出哪些與這名客戶相關的財務及合約風險?」
然而,AI 必須根據每名員工各自的存取權限,提供相應的回應。
- 信貸風險主任: AI 分析其獲授權存取的貸款協議、財務報表及信貸評估資料。
- 合規主任: AI 檢索相關的 KYC 文件、監管要求及合規紀錄。
- 保險索償專員: AI 審閱其獲授權存取的保險保單、索償文件及相關合約責任。
即使所有資訊均儲存於同一企業知識庫內,AI 亦不得披露受存取限制的文件,或整合提出請求的員工無權存取的其他部門機密資訊。
elDoc 如何實現權限感知式 RAG
elDoc 將企業文件權限管理與 AI 知識檢索及文件處理功能整合,實現一致的存取控制。
其權限管理機制涵蓋個別文件、資料夾、使用者、群組、組織單位及 API 帳戶,可按不同層級實施存取控制。
相關權限適用於文件的讀取、編輯、下載、複製、列印、分享及管理等操作。
更重要的是,elDoc 將文件存取權限管控延伸至各項 AI 操作,包括:
- 語意搜尋及企業級 RAG
- Agentic RAG 及多文件分析
- AI 文件理解
- AI Agents 及獲授權的文件操作
- AI 輔助知識檢索及分析
當員工使用 elDoc AI Buddy 或 AI Agent 時,系統會根據該員工適用的權限,判定可檢索的文件範圍。
這確保傳統文件管理與 AI 互動操作遵循一致的存取授權規則。
對銀行及保險公司而言,這種一致性至關重要:員工不能僅因為由文件管理介面轉用 AI 聊天功能或 Agentic RAG 環境,便取得原本無權存取的敏感或受限制文件。
因此,權限感知式 RAG 為企業部署 AI 奠定了關鍵基礎,讓金融機構在保障資料保密性、落實資訊治理及維持敏感金融資料管控的同時,安全地擴展 AI 應用。
4. elDoc 內置 AI Agents:讓 Agentic RAG 超越單純搜尋
Agentic RAG 讓 AI 能夠規劃及執行更複雜的資訊檢索流程。
AI Agents 則進一步運用專門工具,執行各類文件相關任務,擴展 AI 的應用能力。
使用者只需透過自然語言下達指令,AI Agent 便能理解文件內容、擷取資訊、比對檔案、生成所需內容,或執行獲授權的文件操作。
例如:
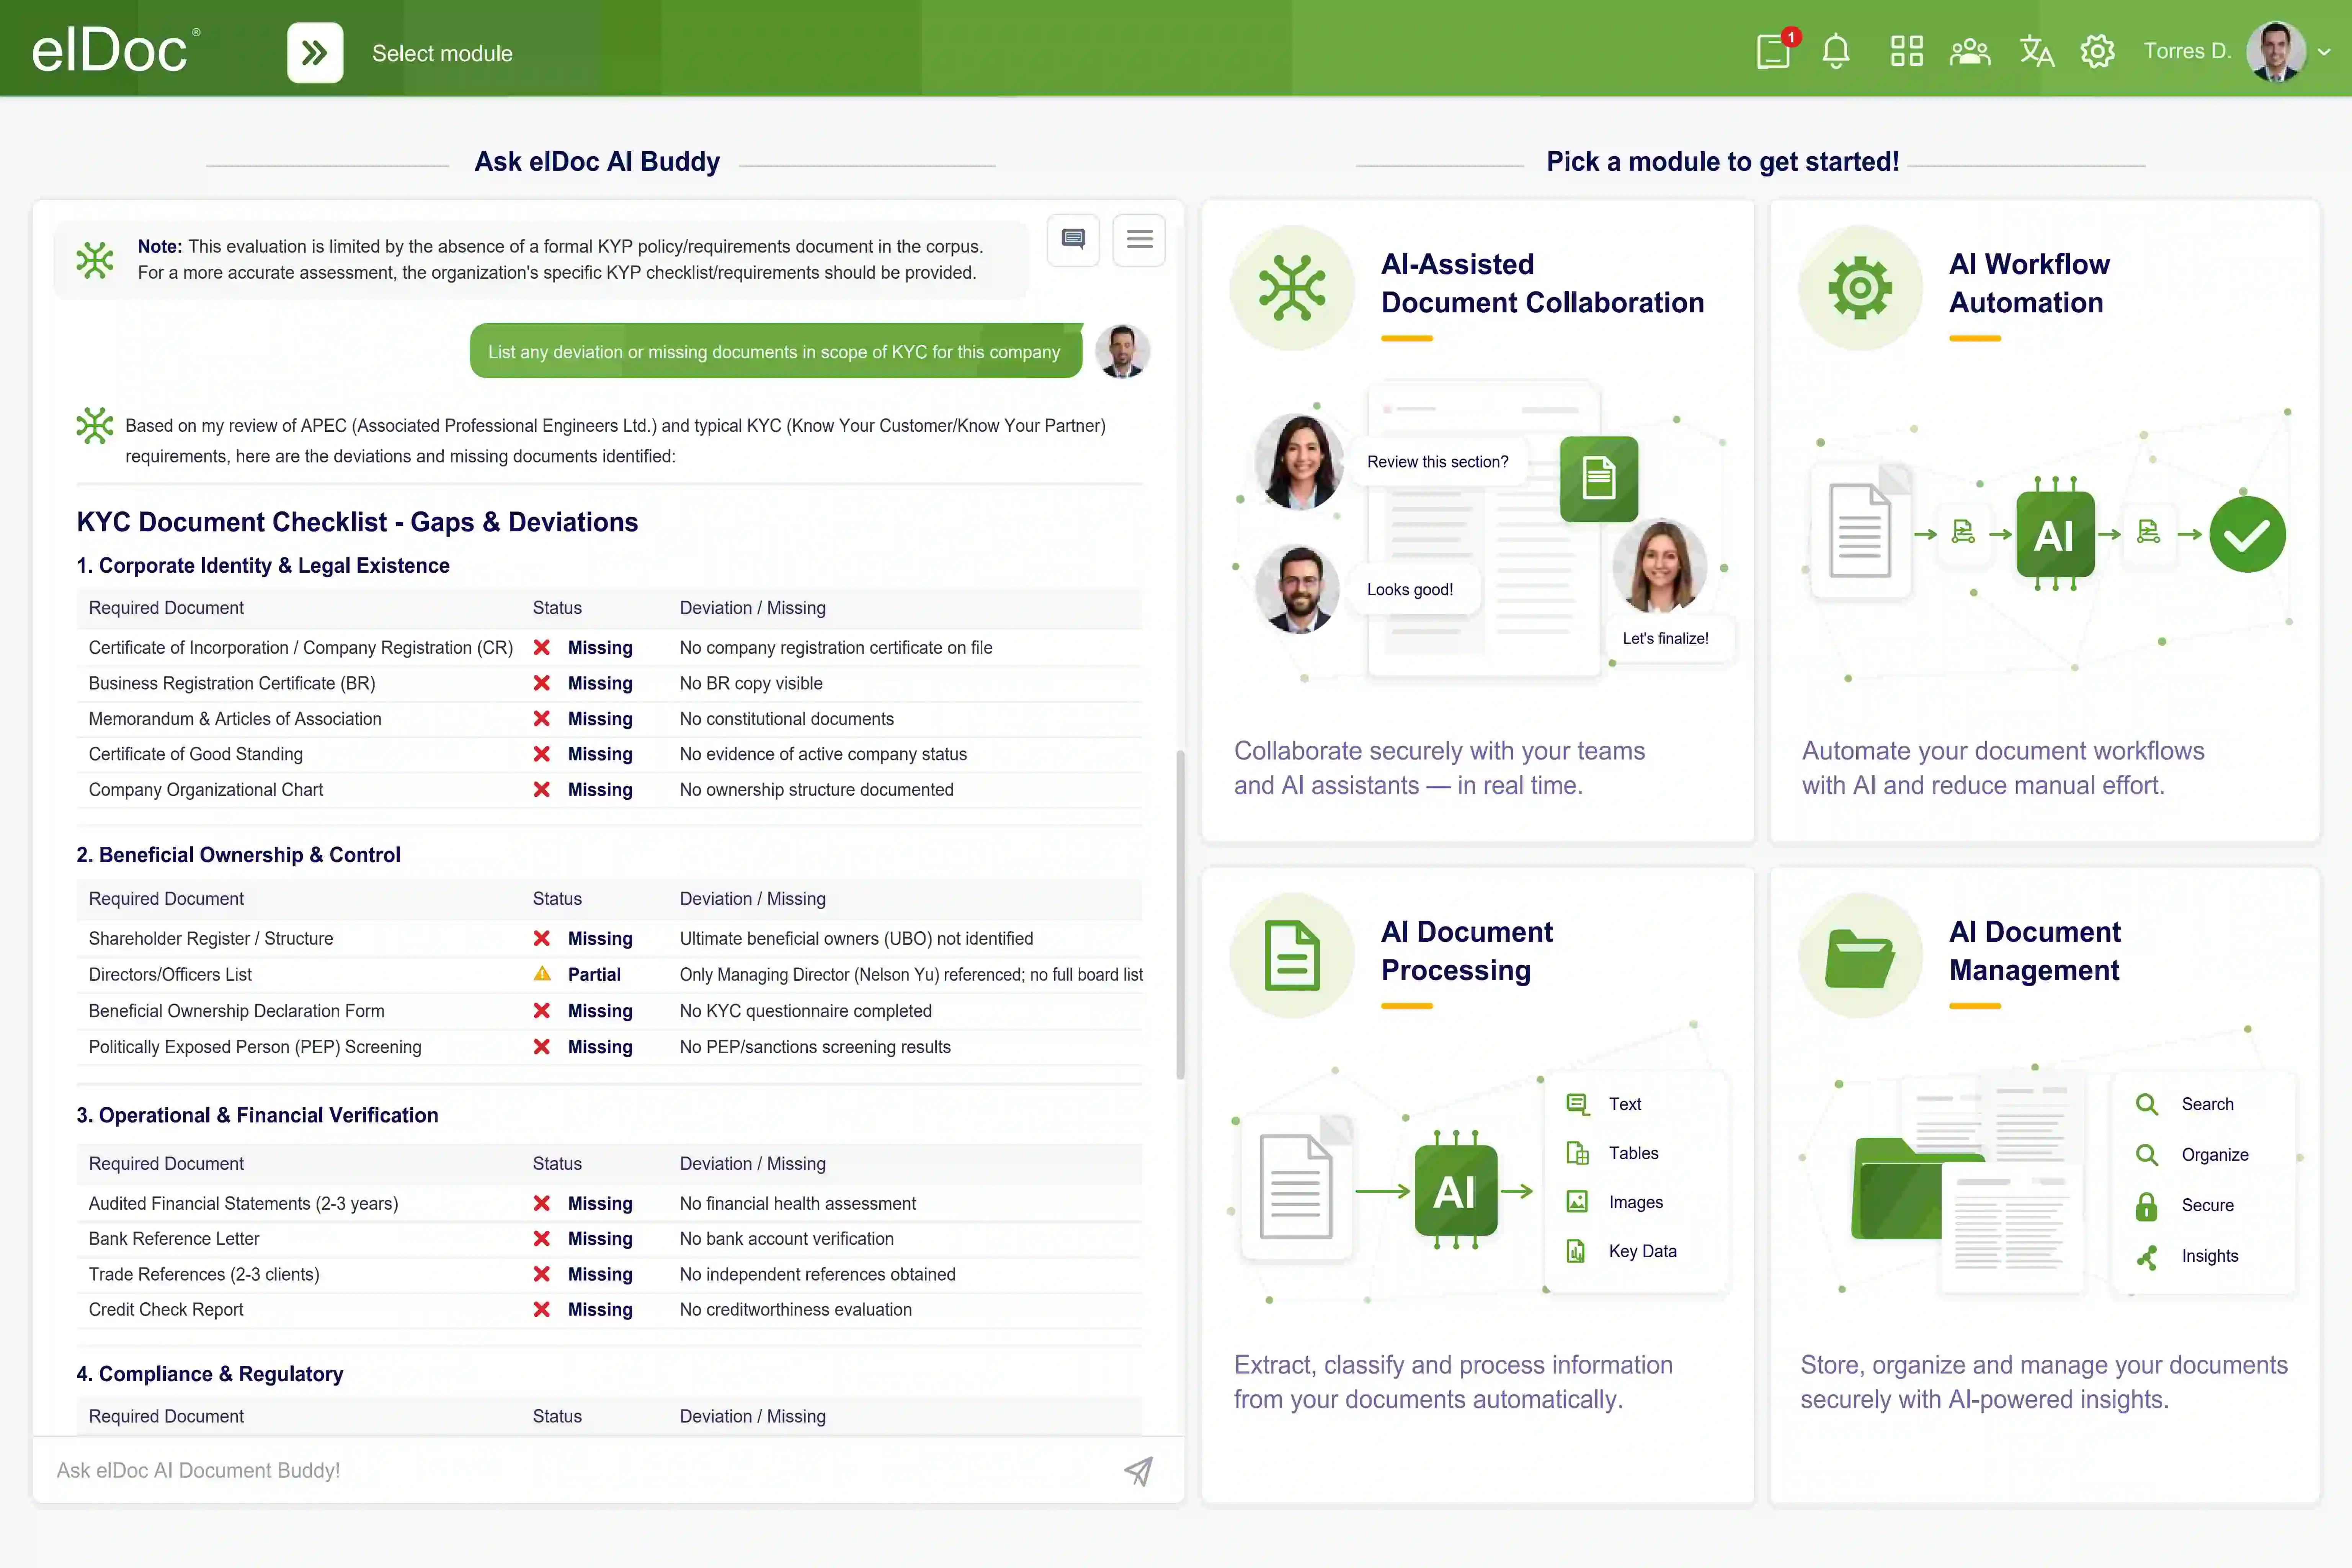
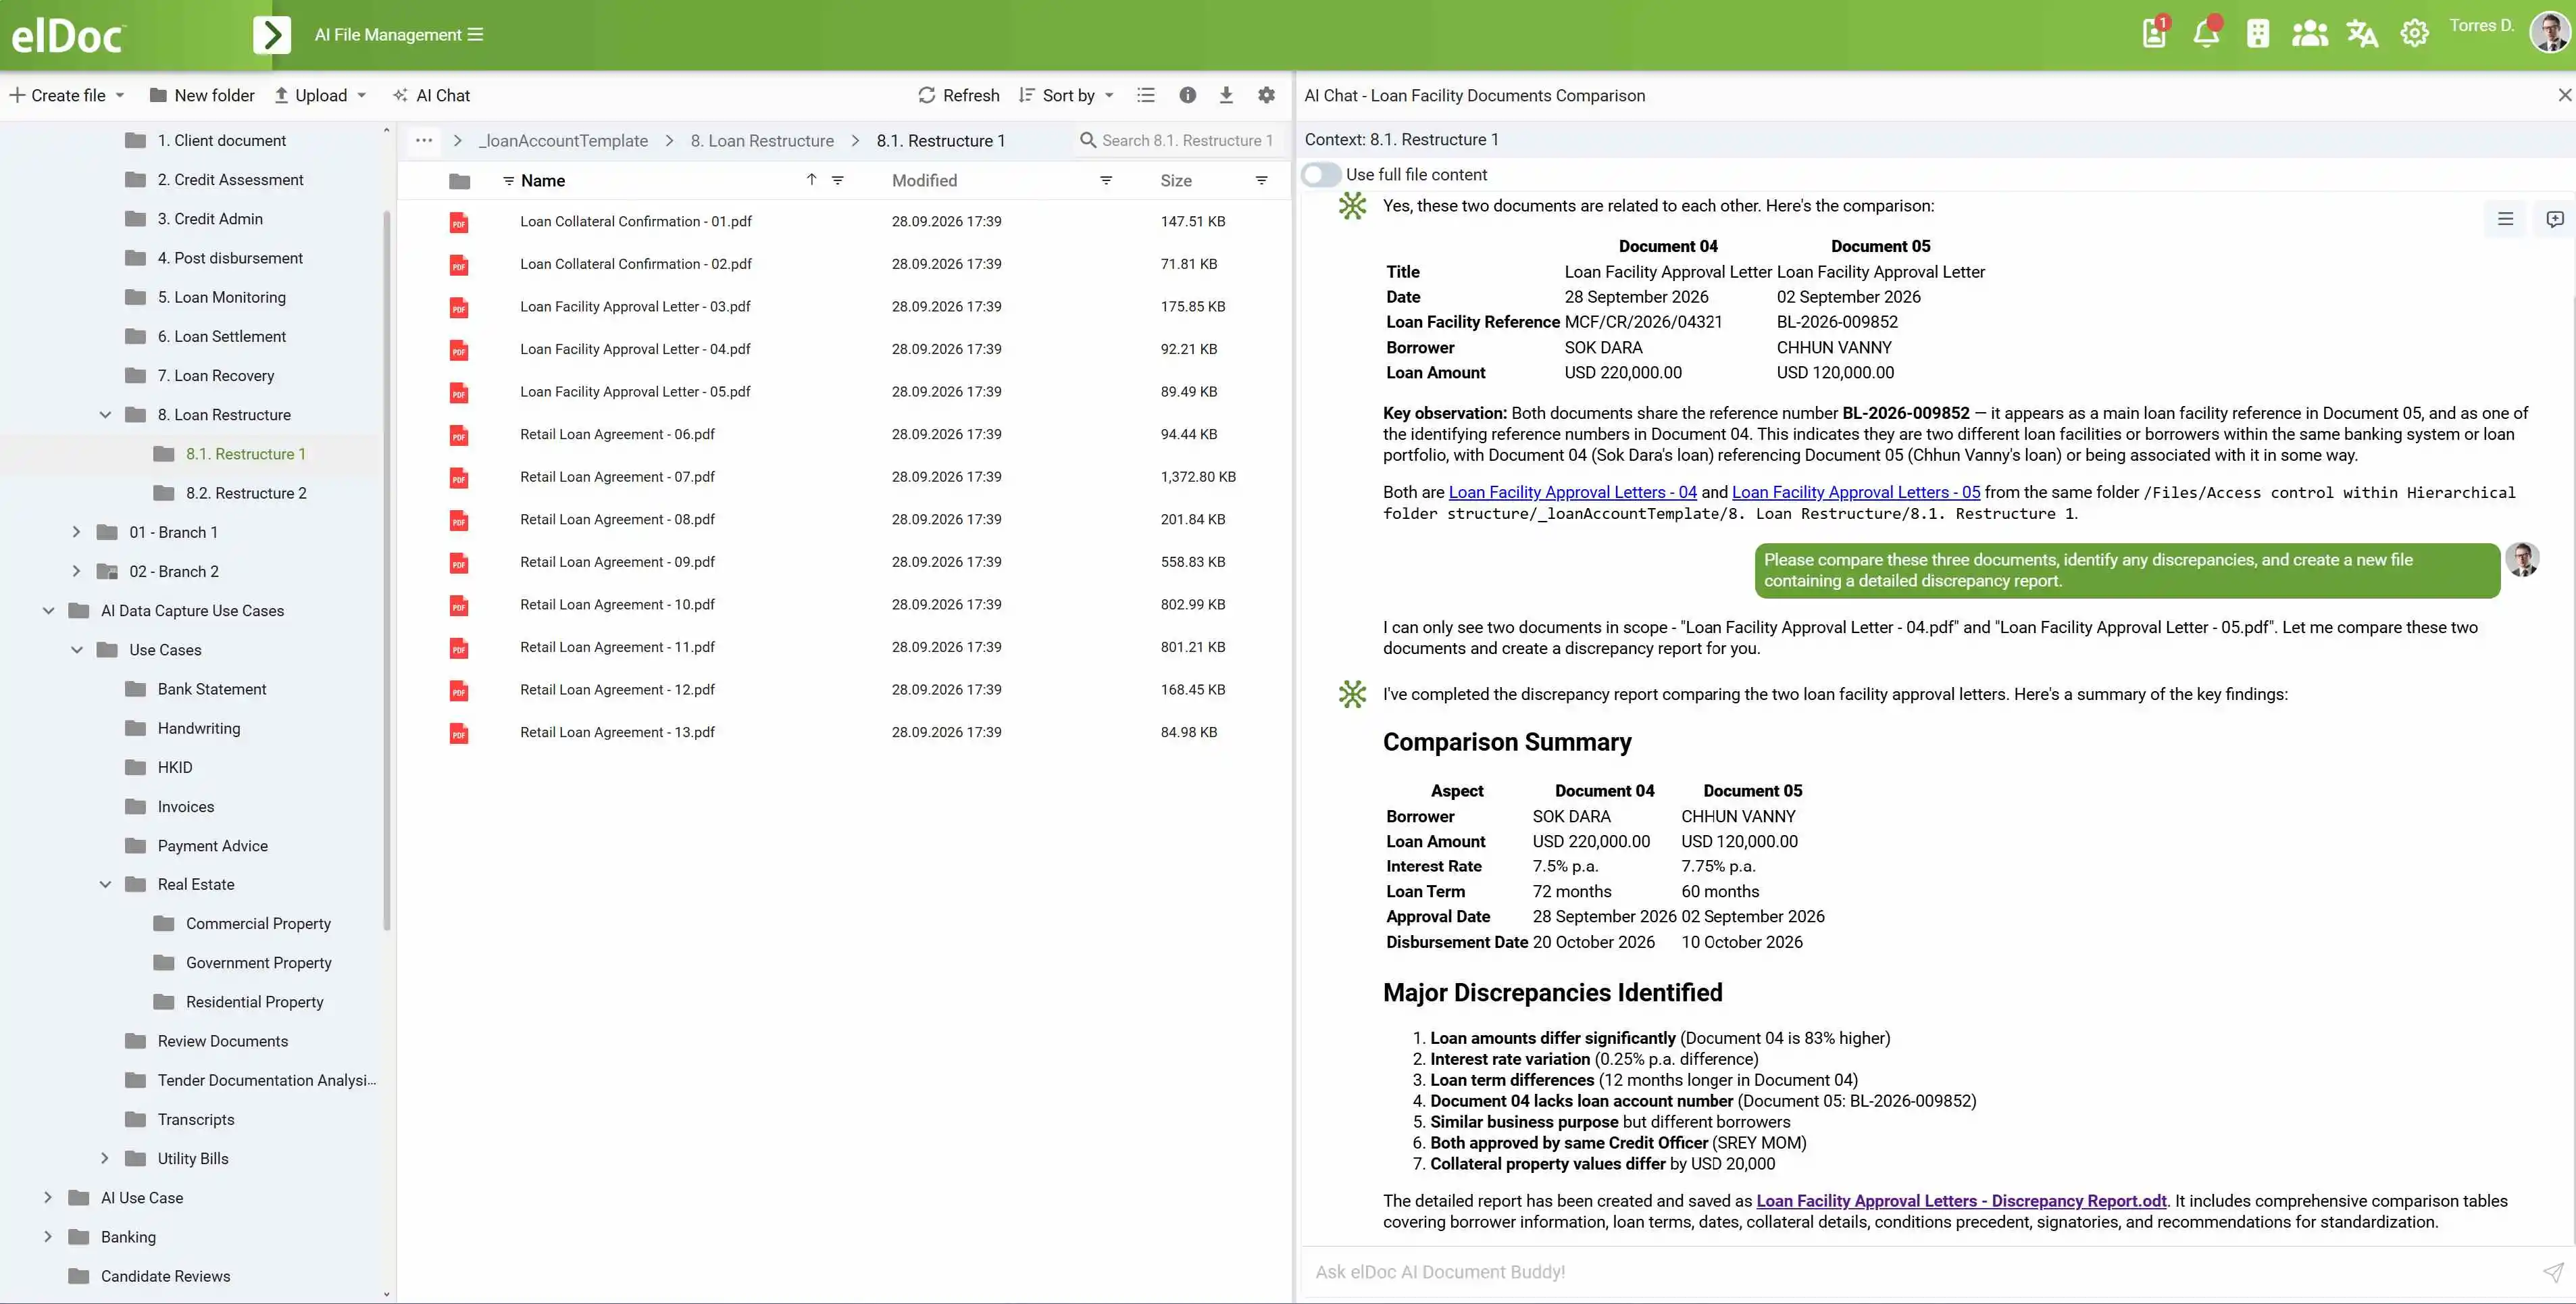
審閱這些協議,找出付款條款的差異,並製作比較報告。
配置適當的 AI Agent 不再只是列出搜尋結果,而是能夠檢索相關文件、分析其內容、識別差異,並整理成結構化的回應。
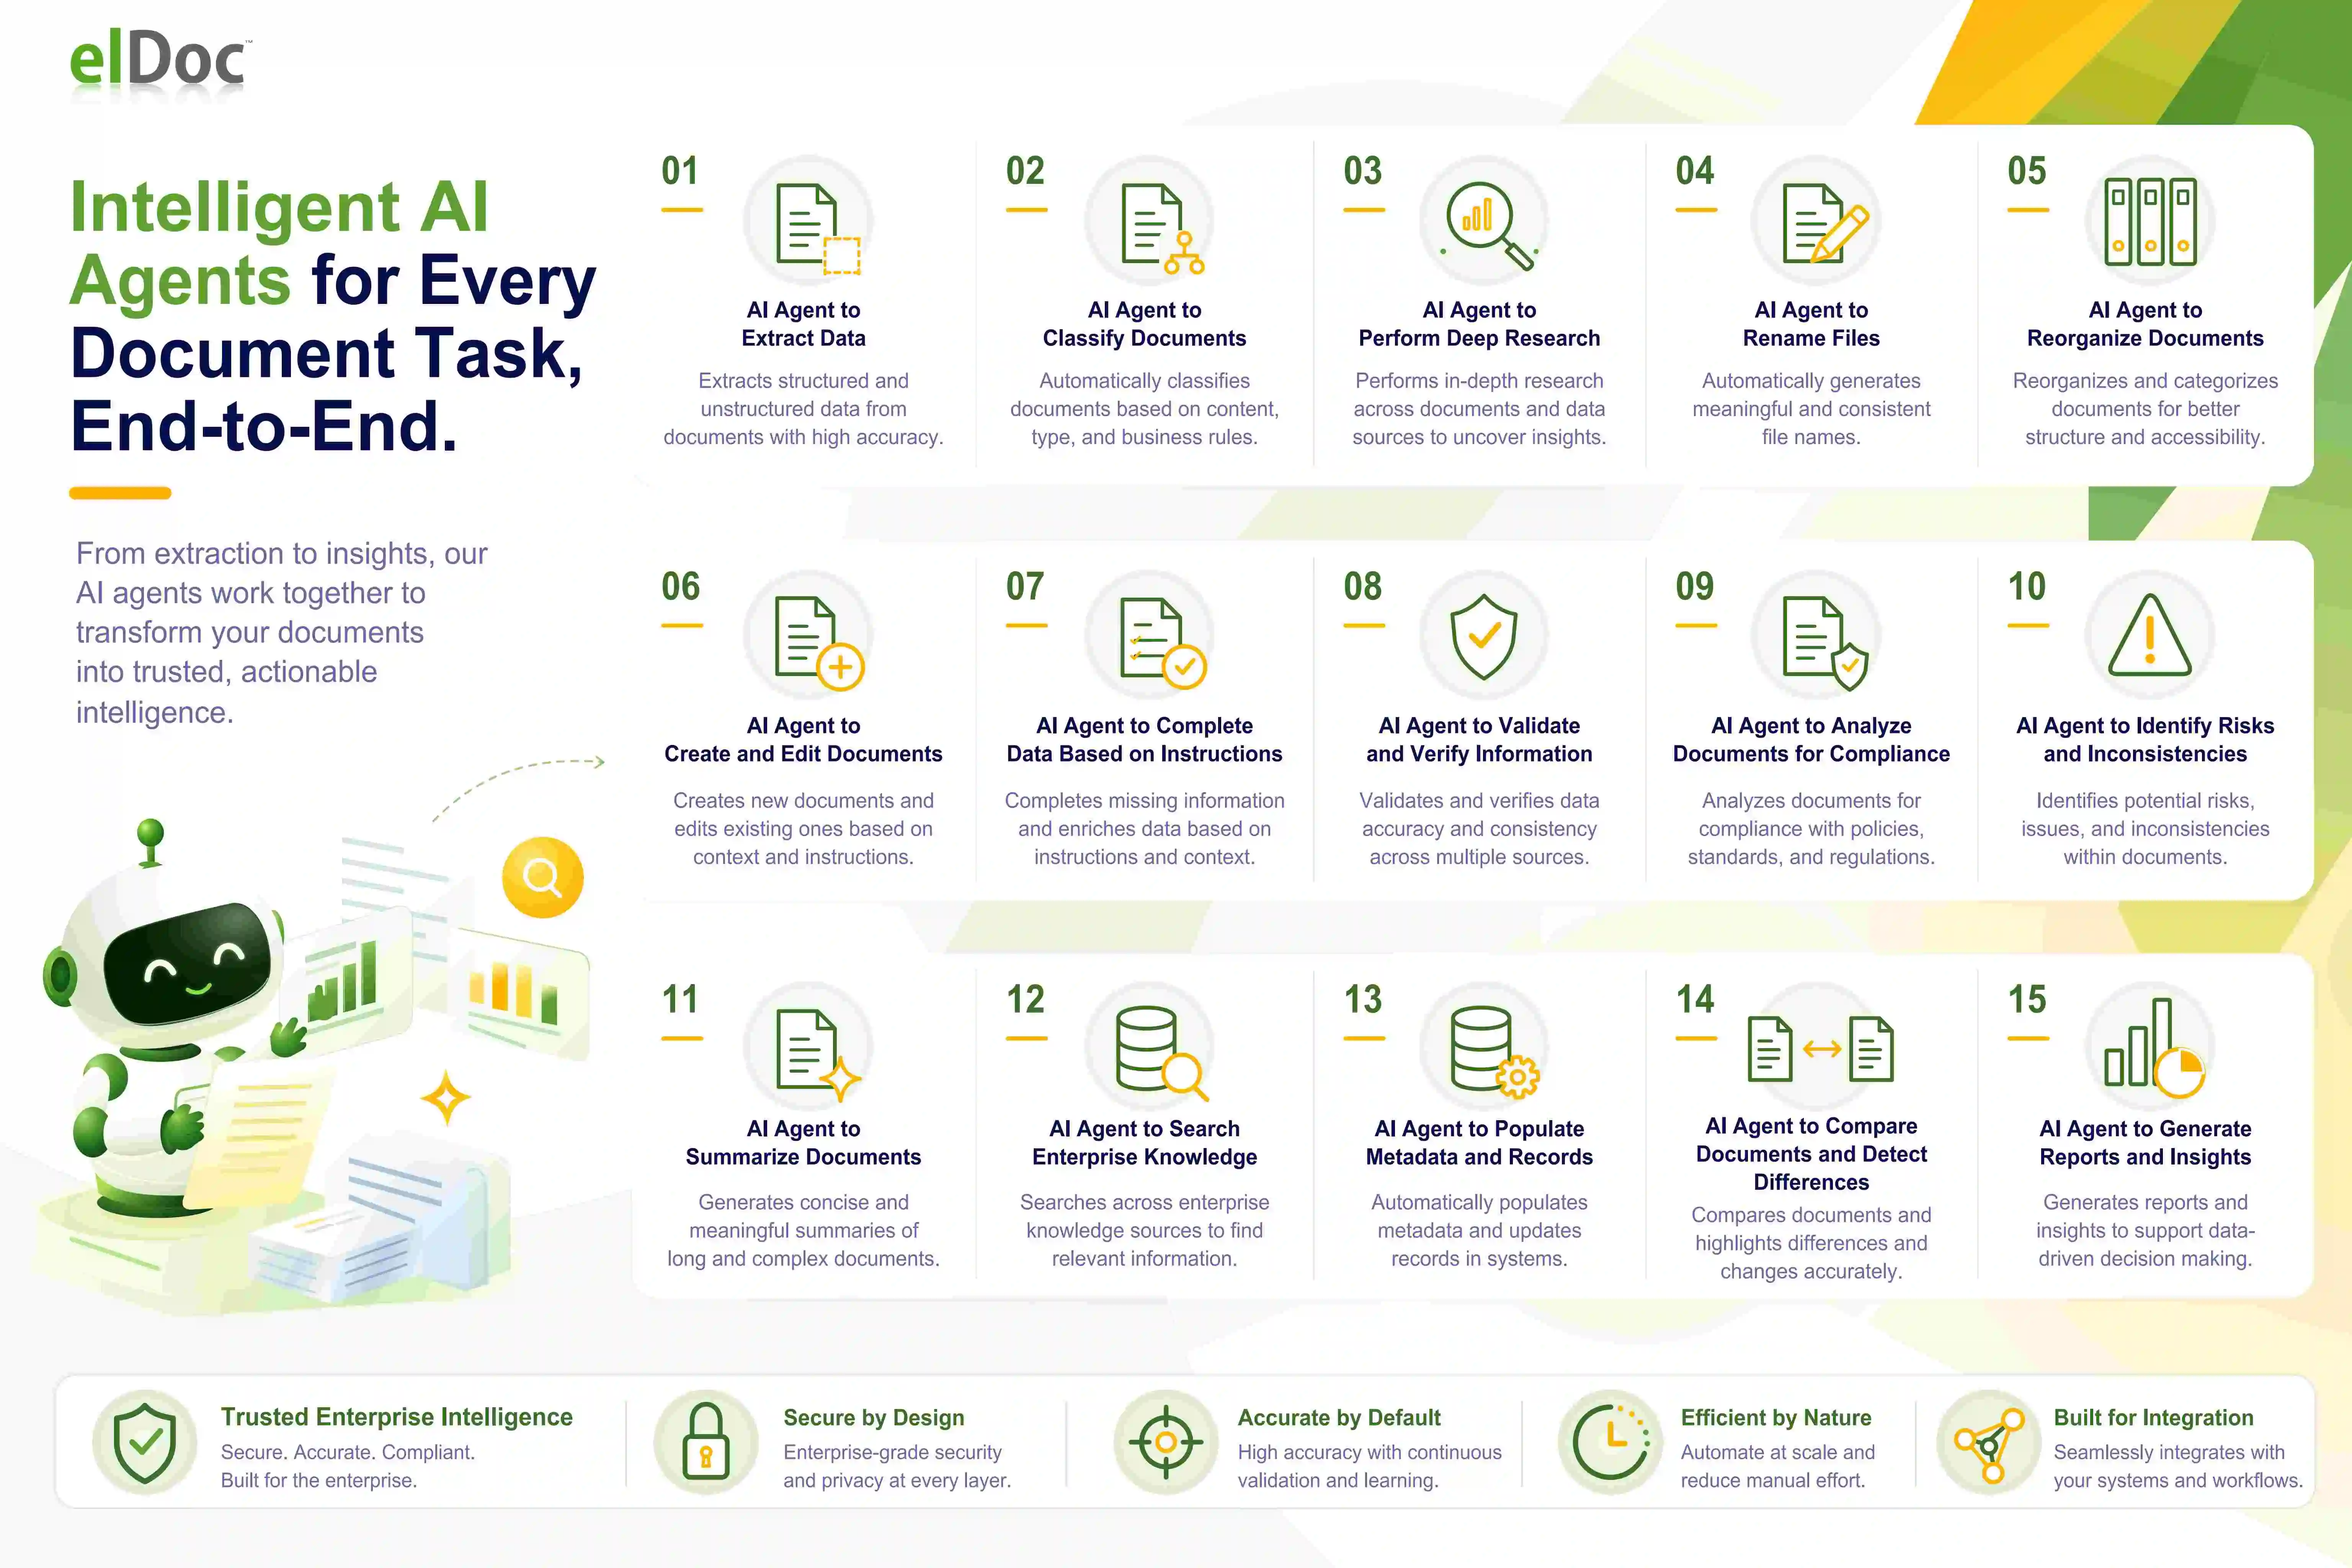
elDoc 支援 AI Agents 執行文件理解及受控文件操作,包括比對資訊、重新命名及整理檔案、建立新文件,以及填寫現有文件。所有操作均須遵循使用者相應的存取權限。
AI Agents 支援文件密集型業務的十五項能力
AI Agents 與 AI Co-workers 的分別
在 elDoc 中,AI Agent 通常運用可用工具及資訊,執行特定任務。
AI Co-worker 則代表更全面的業務運作模式,由 AI 在業務流程中協調多項任務,並可按需要整合多個 AI Agents、資料驗證步驟及人工審批程序。
例如,KYC AI Co-worker 可以統籌文件分類、資訊擷取、跨文件核實、差異報告生成,以及審核工作流程的準備工作。
這項區分十分重要,因為金融機構不僅需要界定 AI 能夠理解甚麼,更必須明確規範 AI 獲准執行哪些操作。
5. 銀行及保險業的五大 Agentic RAG 實際應用場景
當 Agentic RAG 應用於文件密集型金融業務流程時,其商業價值便更加顯而易見。
以下應用場景展示安全檢索、文件智能及專門 AI Agents 如何協同運作。
應用場景一:KYC/KYB 文件智能分析與核實
企業客戶開戶涉及審閱公司註冊文件、實益擁有人聲明、身份證明紀錄、申請表格及相關財務證明資料。
傳統 RAG 系統可以解釋銀行的 KYC 要求,或整理客戶開戶政策的重點。
Agentic RAG 則能進一步檢索相關客戶文件、比對文件內容,並識別需要核實的資訊。
AI Co-worker 指令示例:
全面審閱整套 KYC/KYB 文件,並交叉核對所有已提交的文件,以及我獲授權存取的現有客戶紀錄。
識別資料缺漏、過時、互相矛盾或不一致的情況,包括公司名稱、註冊編號、實益擁有人資料及地址。
標示所有資料差異,提供相關文件的參考位置,並編製《文件差異審查報告》(Document Discrepancy Review),同時啟動相應的工作流程(Workflow),交由獲授權的合規人員審核。
這種方式有助於提高客戶開戶審查的一致性,同時減少重複性的文件審閱工作。
安全要求: 客戶資訊必須嚴格限制於獲授權的員工存取。識別出的資料差異不得自動視為最終合規判定,仍須經適當審核程序確認。
應用場景二:貸款及信貸協議核實
信貸團隊經常需要審閱貸款協議、抵押品文件、財務報表、還款時間表及內部貸款政策。
相關資訊可能分散於多份文件之中,亦可能隨時間不斷更新。
Agentic RAG 有助於核查已提交的信貸文件是否前後一致,以及是否符合金融機構適用的相關要求。
AI Co-worker 指令示例:
分析整套貸款文件,並比對信貸協議、抵押品文件、還款時間表及適用的內部貸款政策。
識別貸款金額、到期日、利率、抵押品描述、財務契約條款及借款人責任方面的不一致之處。
編製附有文件參考位置的結構化核實報告,並標示需要信貸主任進一步審查的事項。
預期效益包括加快文件審查、及早識別資料不一致之處,以及提升信貸委員會會議的準備效率。
安全要求: 機密信貸紀錄必須嚴格限制於獲授權的員工存取。信貸審批決策亦必須遵循銀行既定的審批程序。
應用場景三:保險索償文件分析
處理保險索償時,員工通常需要審閱保單條款、索償表格、證明文件、往來通訊及歷史紀錄。
AI 搜尋工具可以檢索相關的保險保單。
AI Agent 則可進一步根據適用的保單條款及相關證明文件,比對索償申請的內容。
AI Co-worker 指令示例:
審閱已提交的保險索償申請,以及我獲授權存取的所有相關證明文件。
將索償資料與適用的保險保單、保障條件、不保事項及所需證明文件進行比對。
識別缺漏文件、內容不一致的陳述、相關保單條款,以及需要進一步調查的事項。
編製索償審查摘要,並附上相關證明文件的參考位置。
這有助索償團隊將更多精力集中於需要專業判斷的個案,而無須花費過多時間搜尋及比對資料。
安全要求: 索償資料必須受到嚴格保護,AI 生成的分析結果不得自行決定保障範圍、法律責任或索償結果。
應用場景四:監管合規與政策智能分析
銀行及保險公司必須持續管理內部政策、監管要求、營運程序及內部監控文件。
其中一項主要挑戰,是識別不同政策之間的要求差異,並評估政策變更可能對現有業務流程造成的影響。
Agentic RAG 能夠支援跨文件政策分析,以及以文件證據為依據的合規審查。
AI Agent 指令示例
分析所選的內部合規政策、營運程序及監管文件。
識別可能互相矛盾的要求、缺失的監控措施、過時的參考資料,以及內部程序可能未有符合適用監管文件要求的環節。
編製結構化差距分析報告,列明相關要求、受影響的文件、支持分析的證據,以及建議交由合規主任進一步審查的事項。
分析結果可作為內部合規評估、政策更新及監管變更管理工作的起點。
安全要求: 對監管規定的詮釋及合規結論,必須經適當的專業人員核實。AI 生成的分析結果不應被視為最終法律意見。
elDoc 如何為金融機構實現安全的 Agentic RAG
要讓 Agentic RAG 真正為企業創造價值,單純將大型語言模型(LLM)連接至向量資料庫並不足夠。
銀行及保險公司需要一套整合式、安全可靠的企業 AI 架構,將文件管理、智能資訊檢索、企業權限管理、AI 文件處理及受控 AI Agent 操作整合起來。
elDoc 將這些能力整合於統一的企業級生成式 AI 文件智能平台(Enterprise GenAI Document Intelligence Platform)之中,讓金融機構在妥善管控敏感資訊的同時,安全地存取、理解及分析企業知識,並據此執行相關操作。
企業級 Agentic RAG 架構
elDoc 的安全 Agentic RAG 架構在完善治理的環境下,整合企業使用者、知識儲存庫、AI 協調機制及文件驅動的工作流程。
| 架構層 | 主要能力與功能 |
|---|---|
| 1. 獲授權員工及 AI Co-workers | 員工可透過自然語言提問、下達指令及提出文件相關任務,與企業知識互動。AI Co-workers 則協助協調及執行多步驟業務流程。 |
| 2. 企業安全與存取權限治理 | elDoc 透過基於使用者身份的存取授權、文件層級權限及企業存取政策,嚴格管控使用者與 AI Agents 可存取及處理的資訊範圍。 |
| 3. Agentic RAG 與 AI 協調機制 | 整合語意搜尋與混合式搜尋、文件理解、多步驟推理及 AI Agents,實現企業資訊的檢索、分析、核實及處理。 |
| 4. 企業知識層 | 提供對獲授權企業文件、元數據、全文搜尋索引、向量資料庫,以及分散於不同文件儲存庫的相關情境資訊的存取能力。 |
| 5. 受控 AI 操作與工作流程 | 讓獲授權的 AI Agents 執行文件核實、跨文件比對、資訊擷取、報告生成、文件操作及工作流程相關任務。 |
從企業知識邁向受控 AI 操作
傳統 RAG 方案主要著重資訊檢索及答案生成,而 elDoc 則將安全知識檢索與能夠執行文件相關任務的 AI Agents 結合起來。
例如,銀行員工可以指示 AI Agent 分析整套客戶文件、比對多份文件中的資訊、識別資料差異,並編製結構化核實報告。
在整個過程中,elDoc 的企業級安全及文件治理功能確保資訊檢索與文件操作始終符合使用者獲授權的存取範圍。
這套架構讓金融機構得以超越 AI 搜尋,邁向安全 Agentic RAG,將企業知識轉化為可付諸行動的智能資訊,同時確保既有的安全、存取授權及治理機制不受影響。
Agentic RAG 的未來:安全、智能,以行動為導向
傳統企業搜尋協助員工快速尋找所需資訊。
RAG 讓員工能夠提出問題,並取得以企業知識為依據的答案。
Agentic RAG 進一步擴展這些能力,支援多步驟資訊檢索、深入分析,以及跨大量複雜文件進行智能調查。
AI Agents 則進一步協助員工執行各類文件相關任務,涵蓋資訊擷取、跨文件核實、報告編製,以及受控文件操作。
然而,對銀行及保險公司而言,所有這些能力都必須在安全可信的企業環境中運作。
金融服務業的 AI 未來,並非讓 AI Agents 毫無限制地自主運作,而是透過安全且具備存取權限治理的 AI,將獲授權的企業知識轉化為經核實的洞見及受控的業務操作。
借助 elDoc,金融機構可在兼顧資訊治理及部署靈活性的企業平台上,整合安全 Agentic RAG、權限感知式 AI、AI 文件智能、AI Agents 及工作流程自動化。
目標不只是讓金融文件變得容易搜尋,更是讓企業知識發揮更大價值,真正轉化為可付諸行動的資訊,同時確保安全。